






























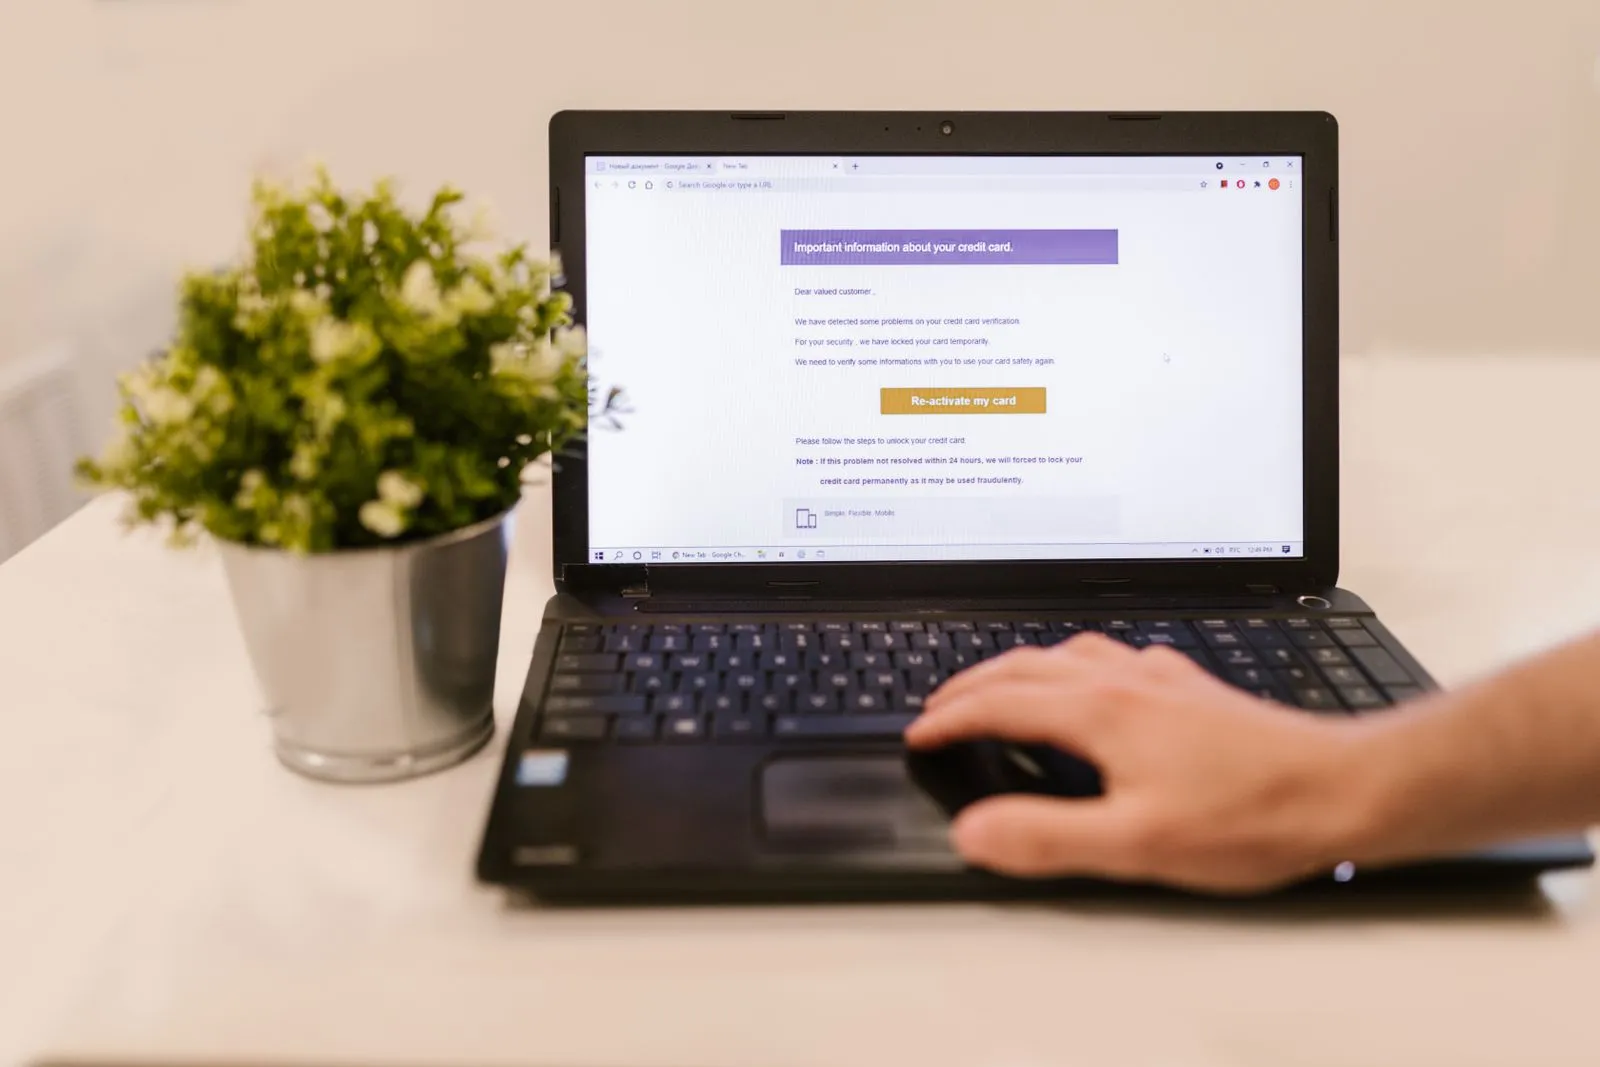
01
Phishing und Social Engineering
Das Team erkennt das Risiko und weiß, an wen es den Vorfall weitergeben muss.
Cybersicherheit · Kurs
Erste Stunde Vorfall entscheidet. Wir vermitteln Management und Operations Phishing, Konten und Daten schützen und einem klaren Plan folgen.
Bereichsleiter GBH Cyber
Ihre Cybersicherheit wird nicht von einem Vermarkter, sondern von einem Ingenieur vorangetrieben.
Als leitender Softwareentwickler arbeitete er bei IBM und bei Trezor (SatoshiLabs), wo er an der Entwicklung der Trezor Suite beteiligt war. Bei GBH verbindet er Cybersicherheit mit der physischen Infrastruktur der Gruppe.
1 Tag
Praxisnaher Teamkurs
10–25
Menschen aus Management, IT und Operations
NIS2
für das Management nachvollziehbar
Erste Stunde
was bei einem Vorfall zu tun ist
Praktische Auswirkungen
Die Menschen müssen wissen, wen sie anrufen, was sie trennen und was sie laufen lassen müssen.
Sonntagskurs Cybersicherheit in separate Schichten. Konten, Termine, werden der physische Betrieb und die Rollen der Menschen in einem Verfahren verknüpft, sodass bei einem Vorfall niemand improvisiert.
Konten, Backups und kritische Daten. Wissen Sie, wer sie verwaltet und wie man sie wiederherstellt?
Der Netzwerk-, Kamera- und Gebäudemodus läuft kontinuierlich. Im Kurs verbinden wir sie mit Daten zu einem Verfahren.
Management, IT und Empfang. Jeder weiß, was in der ersten Stunde eines Vorfalls zu tun ist.
Der Kurs richtet sich an Personen, die Vorfall Sie greifen zum Telefon, öffnen die Tür oder treffen Verkehrsentscheidungen.
01
Das Team erkennt das Risiko und weiß, an wen es den Vorfall weitergeben muss.
02
Konten, Kameras und Verwaltung haben einen Eigentümer.
03
Kritische Daten können nach einem Zeitplan wiederhergestellt werden.
04
Zur Cybersicherheit gehören auch Gebäude, Kameras und Eingänge.
05
Erster Anruf, Entscheidung und Isolation.
06
Wir werden Pflichten in Führungsschritte umwandeln.
Wir beschäftigen uns nicht isoliert mit Cybersicherheit. Wir verbinden es mit Menschen, Gebäuden und Managemententscheidungen.
Wir gehen Konten, Daten, Kameras, Lieferanten und Krisenkontakte durch.
Phishing, verlorenes Gerät, Datenleck, Kameraausfall.
Management, IT, Empfang, Betrieb und Kommunikation in einem Vorgang.
Was ist nun zu ändern, was ist zu planen und was gehört zum Audit.
01
Sie schützen Schülerdaten, Lehrerkonten und Kameras. Im Kurs erhalten Sie eine klare Vorgehensweise, keine weitere Weisung in einer Schublade.
02
Wenn ein Cyberangriff die Produktion oder Abrechnung stoppt, entscheiden Sie. Sie erfahren, was in der ersten Stunde zu tun ist und wen Sie anrufen müssen.
03
Sie verwalten das Netzwerk, die Konten und Backups selbst. Sie erhalten einen Vorgang, den Sie auch ohne Security Oversight Center (SOC) bewältigen können.
04
Ein Angriff kann mit einem Klick auf die Rezeption gestartet werden. Sie lernen, Phishing zu erkennen, bevor Sie einen Anhang öffnen, und wissen, an wen Sie es melden müssen.
05
Wir übersetzen die Verpflichtungen gemäß NIS2 in Schritte, die Sie vor dem Management und der Regulierungsbehörde verteidigen können.
06
Anstatt zu improvisieren, verlassen Sie das Unternehmen mit einem Plan: Wer isoliert kompromittierte Geräte, wer kommuniziert und wer betriebliche Entscheidungen trifft.

Der Kurs verbindet Mitarbeiter, Account Manager, Empfang und Management. Wir proben die erste Stunde: wie man einen Angriff erkennt, an wen man ihn weiterleitet, was man einschränkt und wie man den Verkehr aufrechterhält.
Kennen Sie den Angriff
Senden Sie einen Vorfall
Zugriff einschränken
Laufen Sie weiter
Die erste Stunde des Vorfalls
Wer ruft an? Was soll ausgeschaltet werden? An wen weitergeben.
Ein technisches Problem wird schnell zu einer Betriebskrise. Der Kurs vermittelt den Teilnehmern eine konkrete Vorgehensweise.
Öffentlich dokumentierte Vorfälle aus Tschechien, die durch einen Klick oder einen geöffneten Anhang ausgelöst wurden. Der Kurs probt genau diesen Moment: Wie Phishing weiß wer Vorfall zu bestehen und was in der ersten Lektion zu tun ist.
Dezember 2019 Ryuk-Ransomware
Am 11. Dezember 2019 lahmgelegte Ransomware die Krankenhaussysteme. Der Vollbetrieb konnte erst am 30. Dezember wieder aufgenommen werden, der Schaden überstieg 59 Millionen Kronen.
Was wir damit machen: Es begann mit E-Mails und schlecht geschützten Konten. Cyber-Audit untersucht genau diese Eintrittspunkte.
Quelle: Tschechisches Fernsehen (ČT24)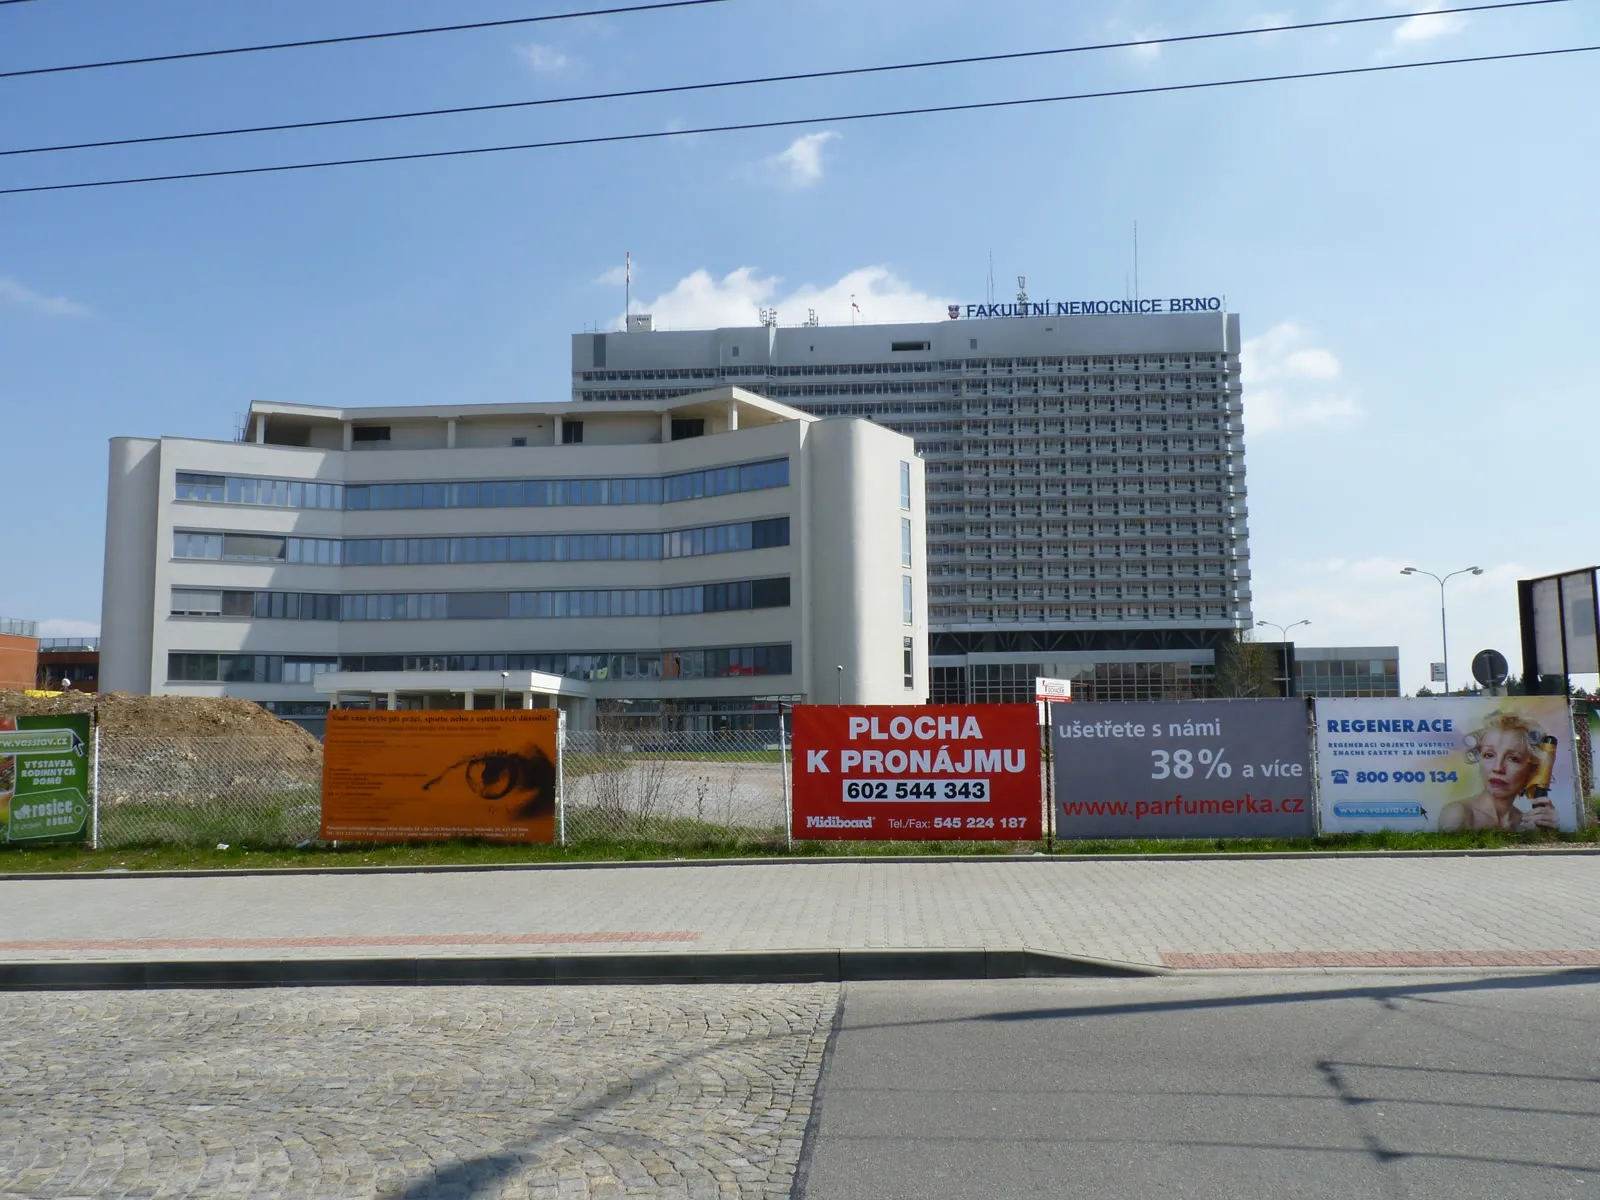

März 2020 · Ransomware, am Tag nach der Ausrufung des Ausnahmezustands
Am 13. März 2020, einen Tag nach Ausrufung des Ausnahmezustands, verschlüsselte ein Angriff die Systeme des zweitgrößten Krankenhauses des Landes. Verschobene Operationen, vorläufiger Schaden von 150 Millionen Kronen.
Was wir damit machen: Ein geöffneter Anhang stoppte den Vorgang. Deshalb üben wir im Kurs in der ersten Lektion, wie man Phishing erkennt und was zu tun ist.
Quelle: Aktuálně.cz268
der Cybersicherheitsvorfälle verzeichnete NÚKIB im Jahr 2024, die meisten bisher. Am häufigsten war es der öffentliche Sektor.
Quelle: NÚKIB, Bericht über den Stand der Cybersicherheit in der Tschechischen Republik (2024)NIS2 und das neue Cyber Security Act verlagern die Verantwortung auf das Management. Ein Audit und ein vorbereitetes Team kosten weniger als eine Geldstrafe, Ausfallzeiten oder Datenverlust.
bis zu 10 Millionen Euro
oder 2 % des Umsatzes: Bußgelder gemäß NIS2
Das Management ist verantwortlich
Eigenverantwortung für die getroffenen Maßnahmen
24/72 Stunden
gesetzliche Fristen für die Meldung eines Vorfalls
Lieferanten
Sie sind auch für die Lieferkette verantwortlich
Phishing, Verkehrsanalyse und Risiken im Handy. So sieht ein Tag mit dem Team aus.
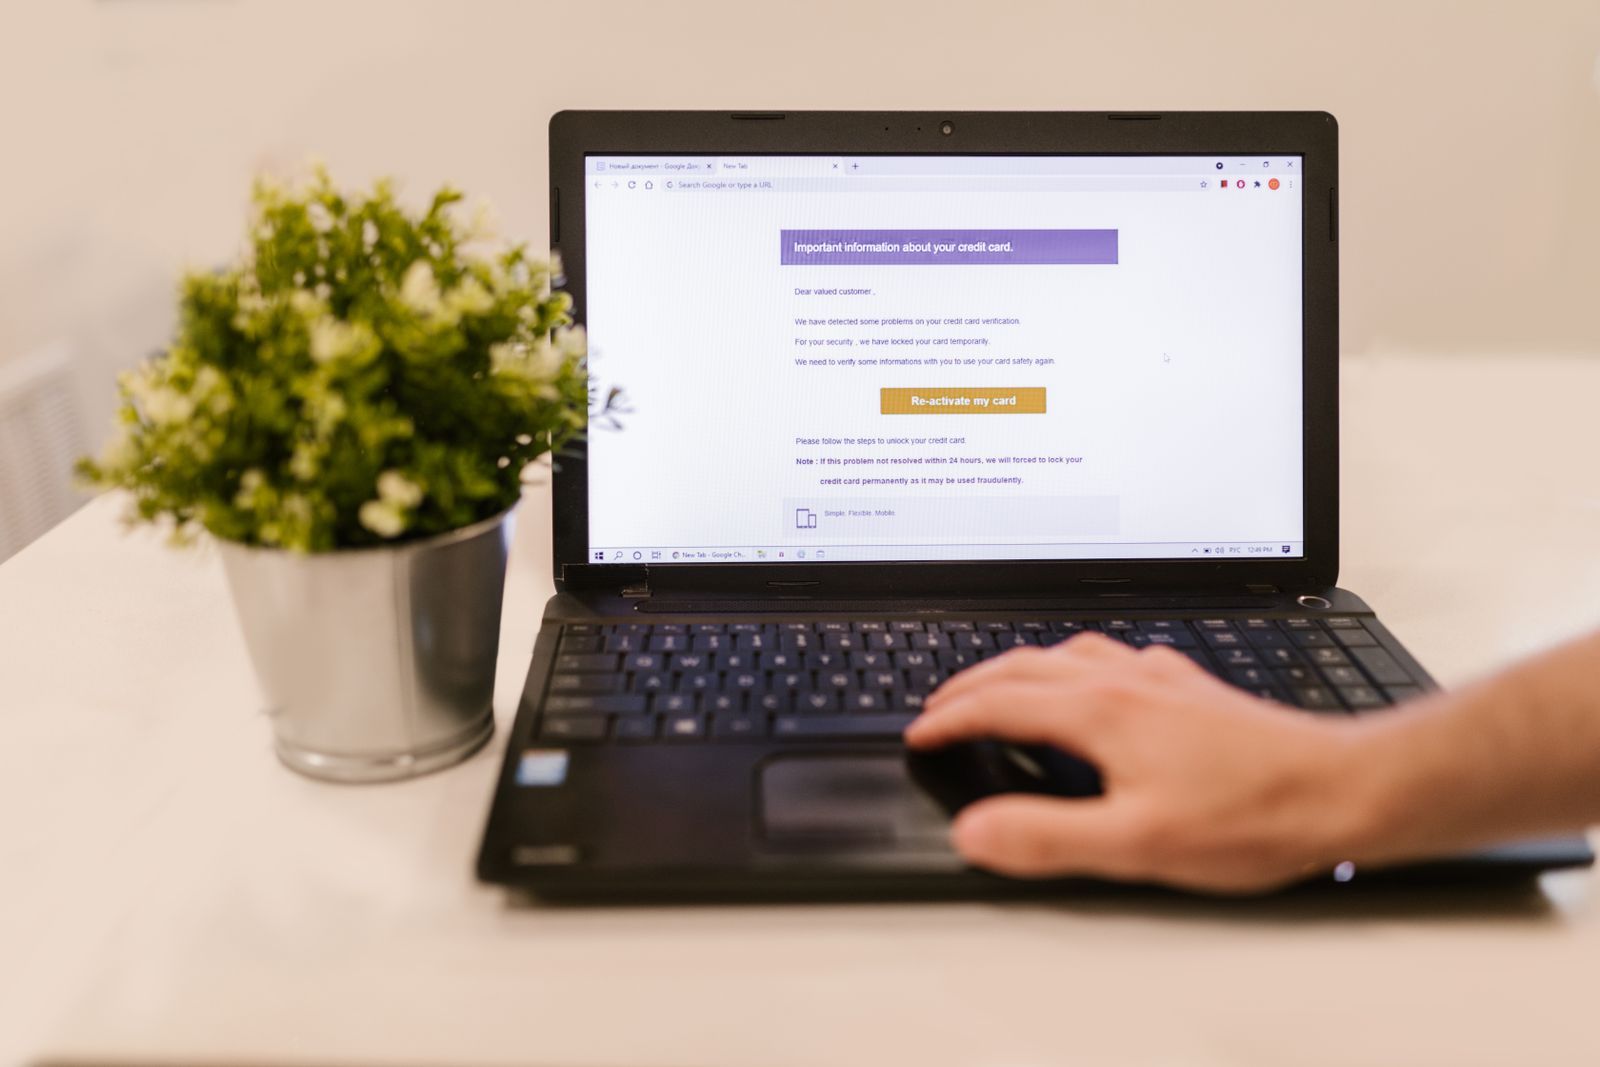
Es ist praktisch. Management, Betrieb und IT bekommen eine gemeinsame Sprache: Was ist das Risiko, wer hat welche Rolle und was ist in den ersten Minuten eines Vorfalls zu tun?
Ja. Sie können den Kurs unabhängig absolvieren, er bringt jedoch den größten Nutzen, wenn Sie Konten, Daten, Kameras und Lieferanten prüfen. Das Audit findet Schwachstellen, der Kurs bringt dem Team bei, darauf zu reagieren.
Ja. Schulen arbeiten mit Schülerdaten, Personalkonten, Kameras und Anbietern und müssen sich um die Krisenkommunikation kümmern. Der Kurs übersetzt Cyber-Risiken in den normalen Schulbetrieb.
Cyber-Kurs
Beschreiben Sie die Organisation, die Anzahl der Personen und womit Sie es zu tun haben. Wir empfehlen den Umfang des Kurses.
Schreiben Sie, ob es sich um eine Schule, ein Unternehmen oder eine Institution handelt, wie viele Teilnehmer es sein wird und was Ihnen am meisten Sorgen bereitet. Wir gestalten den Kurs.