






























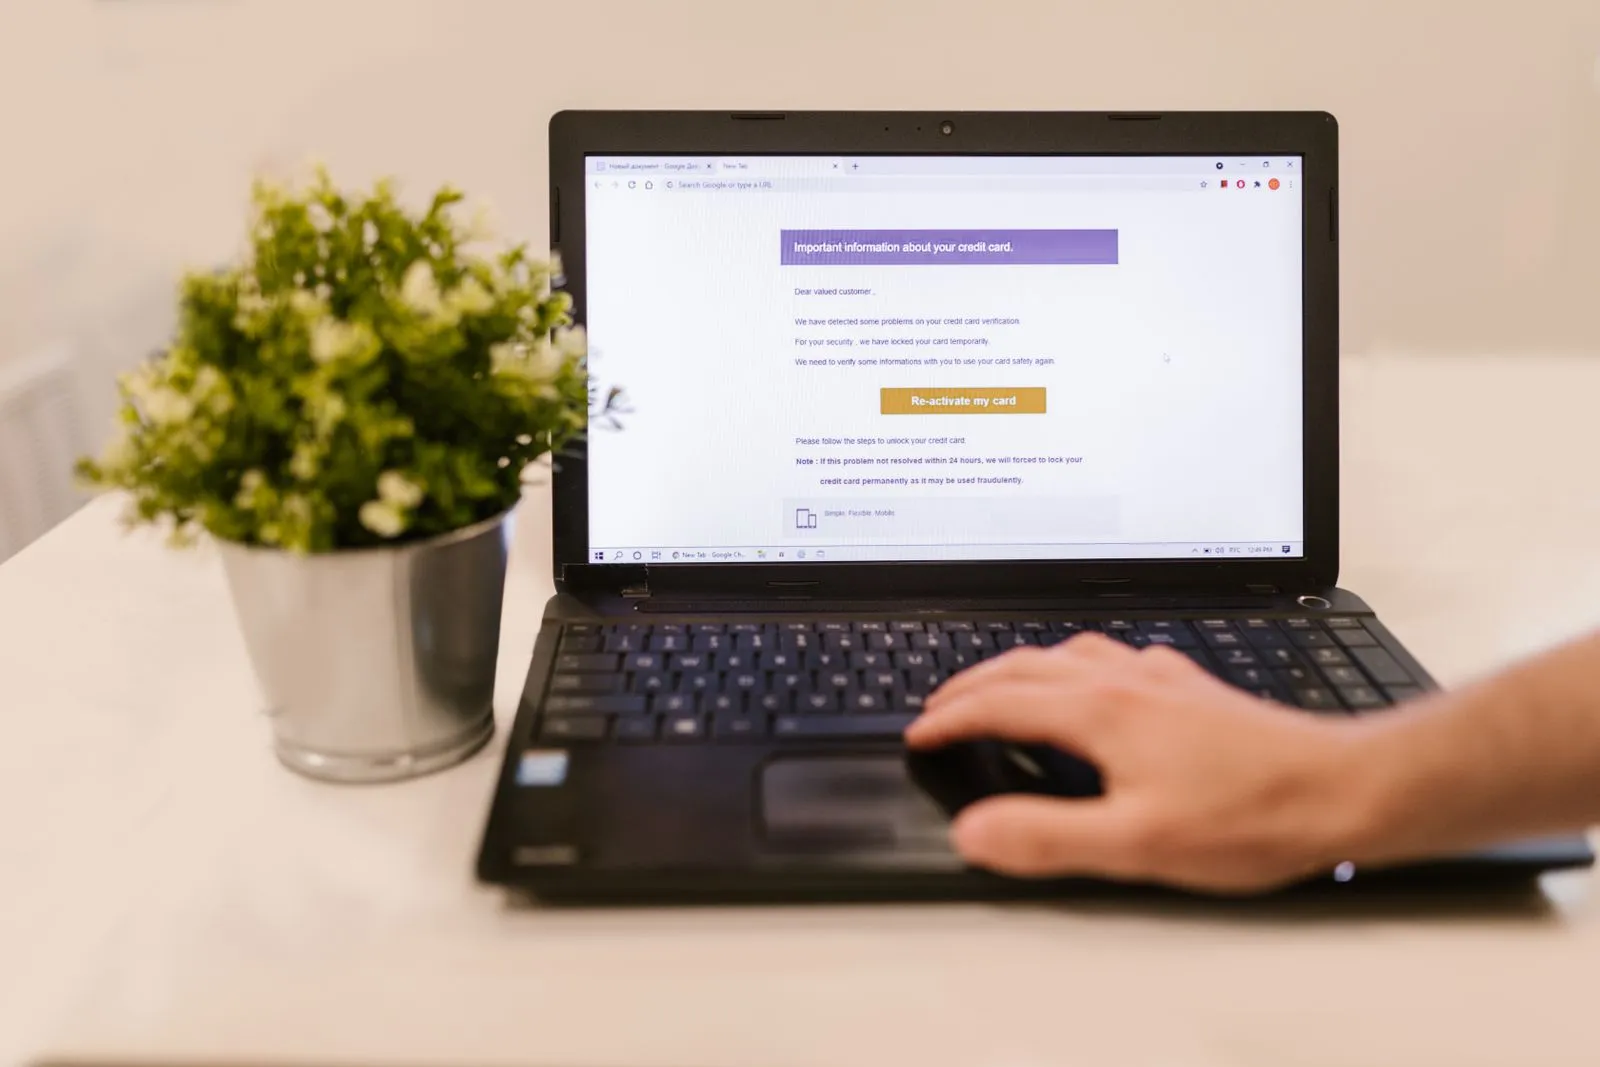
01
Phishing a sociální inženýrství
Tým pozná riziko a ví, komu incident předat.
Kyberbezpečnost · Kurz
První hodina incidentu rozhoduje. Naučíme vedení i provoz poznat phishing, ochránit účty a data a postupovat podle jasného plánu.
Ředitel divize GBH Cyber
Vaši kyberbezpečnost nevede obchodník, ale inženýr.
Jako senior software engineer pracoval v IBM a v Trezoru (SatoshiLabs), kde se podílel na vývoji Trezor Suite. V GBH propojuje kybernetickou bezpečnost s fyzickou infrastrukturou skupiny.
1 den
praktický týmový kurz
10–25
lidí z vedení, IT a provozu
NIS2
srozumitelně pro vedení
První hodina
co udělat při incidentu
Praktický dopad
Lidé musí vědět, koho volat, co odpojit a co nechat běžet.
Kurz nedělí kyberbezpečnost na oddělené vrstvy. Účty, data, fyzický provoz a role lidí propojíme do jednoho postupu, aby při incidentu nikdo neimprovizoval.
Účty, zálohy a kritická data. Víte, kdo je spravuje a jak je obnovíte?
Síť, kamery a režim budovy běží nepřetržitě. V kurzu je propojíme s daty do jednoho postupu.
Vedení, IT i recepce. Každý ví, co má v první hodině incidentu udělat.
Kurz je pro lidi, kteří při incidentu zvednou telefon, otevřou dveře nebo rozhodnou o provozu.
01
Tým pozná riziko a ví, komu incident předat.
02
Účty, kamery a administrace mají vlastníka.
03
Kritická data lze obnovit podle plánu.
04
Kyberbezpečnost zahrnuje i budovu, kamery a vstupy.
05
První telefonát, rozhodnutí a izolace.
06
Povinnosti převedeme do kroků pro vedení.
Kybernetickou bezpečnost neřešíme izolovaně. Propojíme ji s lidmi, budovou a rozhodováním vedení.
Projdeme účty, data, kamery, dodavatele a krizové kontakty.
Phishing, ztracené zařízení, únik dat, výpadek kamer.
Vedení, IT, recepce, provoz a komunikace v jednom postupu.
Co změnit hned, co naplánovat a co patří do auditu.
01
Chráníte data žáků, účty učitelů i kamery. V kurzu dostanete jasný postup, ne další směrnici do šuplíku.
02
Když kybernetický útok zastaví výrobu nebo fakturaci, rozhodujete vy. Naučíte se, co udělat v první hodině a komu volat.
03
Síť, účty i zálohy spravujete sami. Odnesete si postup, který zvládnete i bez bezpečnostního dohledového centra (SOC).
04
Útok může začít jedním kliknutím na recepci. Naučíte se poznat phishing dřív, než otevřete přílohu, a budete vědět, komu ho nahlásit.
05
Povinnosti podle NIS2 převedeme do kroků, které obhájíte před vedením i regulátorem.
06
Místo improvizace odejdete s plánem: kdo izoluje napadená zařízení, kdo komunikuje a kdo rozhoduje o provozu.

Kurz propojí zaměstnance, správce účtů, recepci i vedení. Nacvičujeme první hodinu: jak útok rozpoznat, komu ho předat, co omezit a jak udržet provoz.
Poznat útok
Předat incident
Omezit přístupy
Udržet provoz
První hodina incidentu
Kdo volá. Co vypnout. Komu předat.
Z technického problému se rychle stane provozní krize. Kurz dá lidem konkrétní postup.
Veřejně doložené incidenty z Česka, které spustilo jedno kliknutí nebo otevřená příloha. Kurz nacvičuje právě tuto chvíli: jak phishing poznat, komu incident předat a co udělat v první hodině.
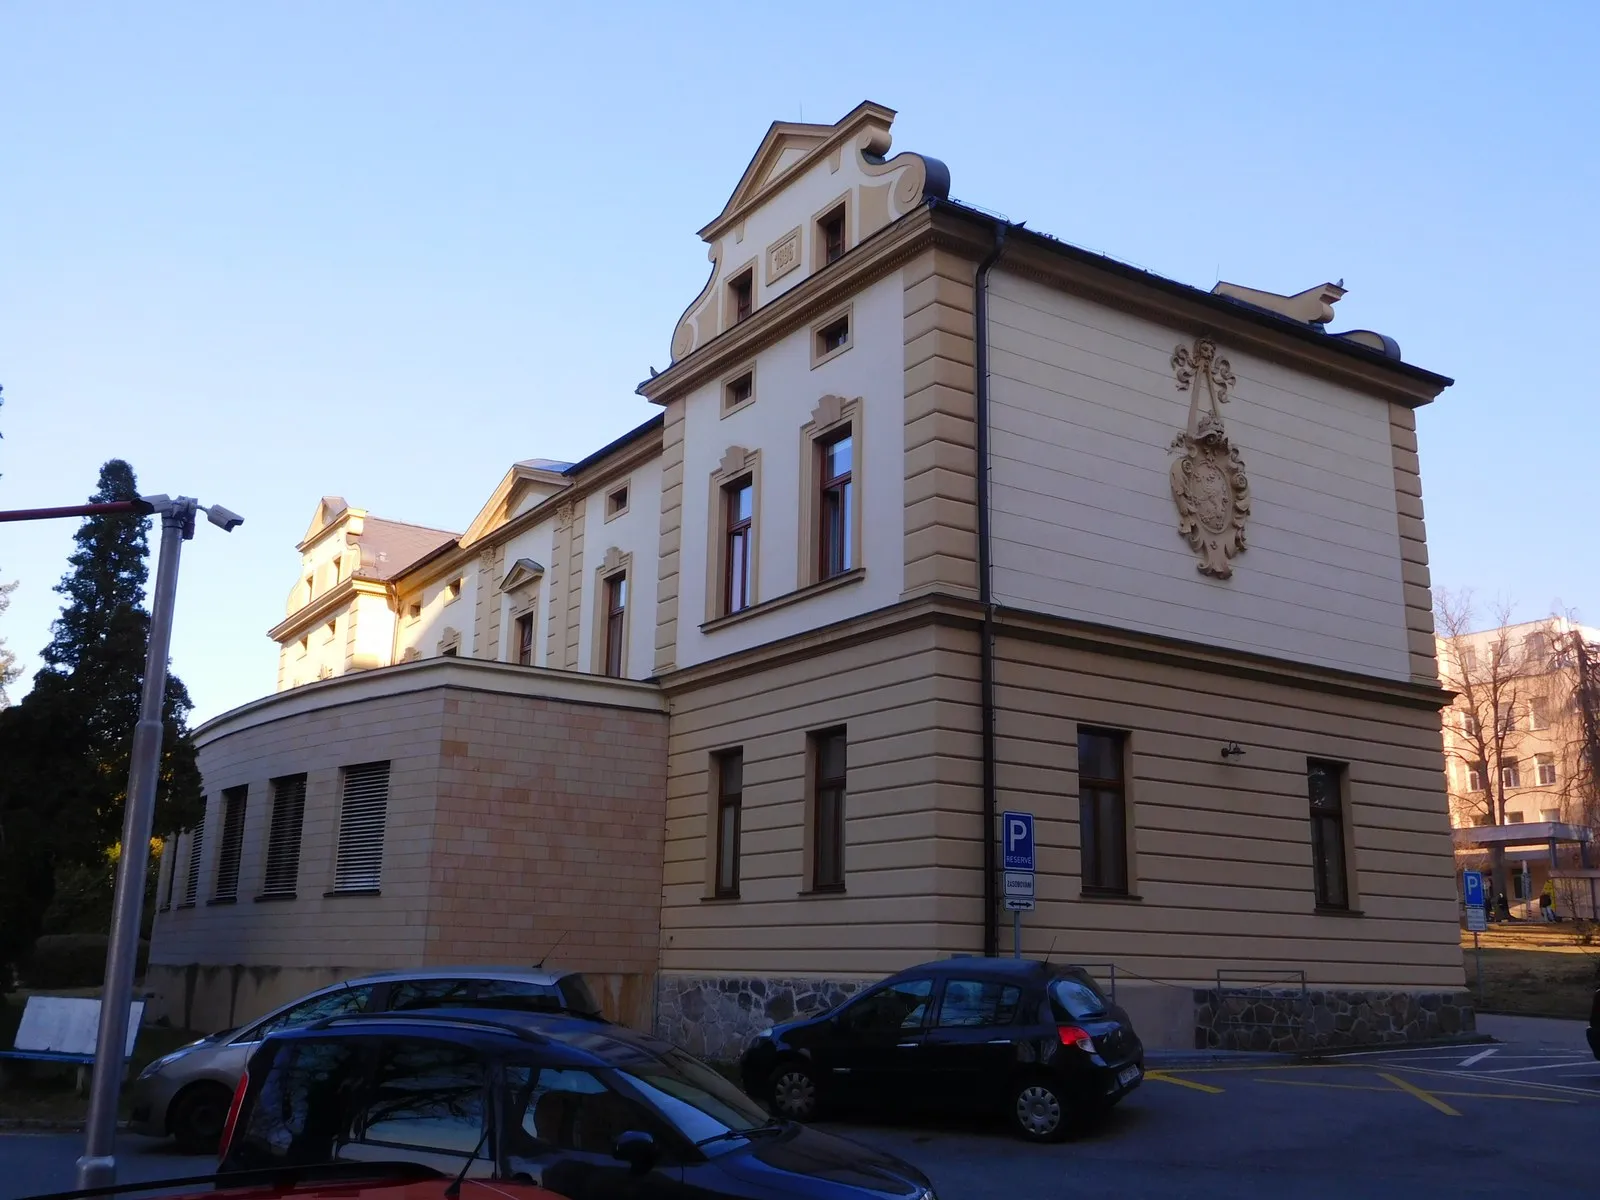
Prosinec 2019 · ransomware Ryuk
11. prosince 2019 ochromil ransomware nemocniční systémy. Plný provoz se obnovil až 30. prosince, škoda přesáhla 59 milionů korun.
Co s tím děláme: Začalo to e-mailem a slabě chráněnými účty. Přesně tyto vstupní body prověřuje cyber audit.
Zdroj: Česká televize (ČT24)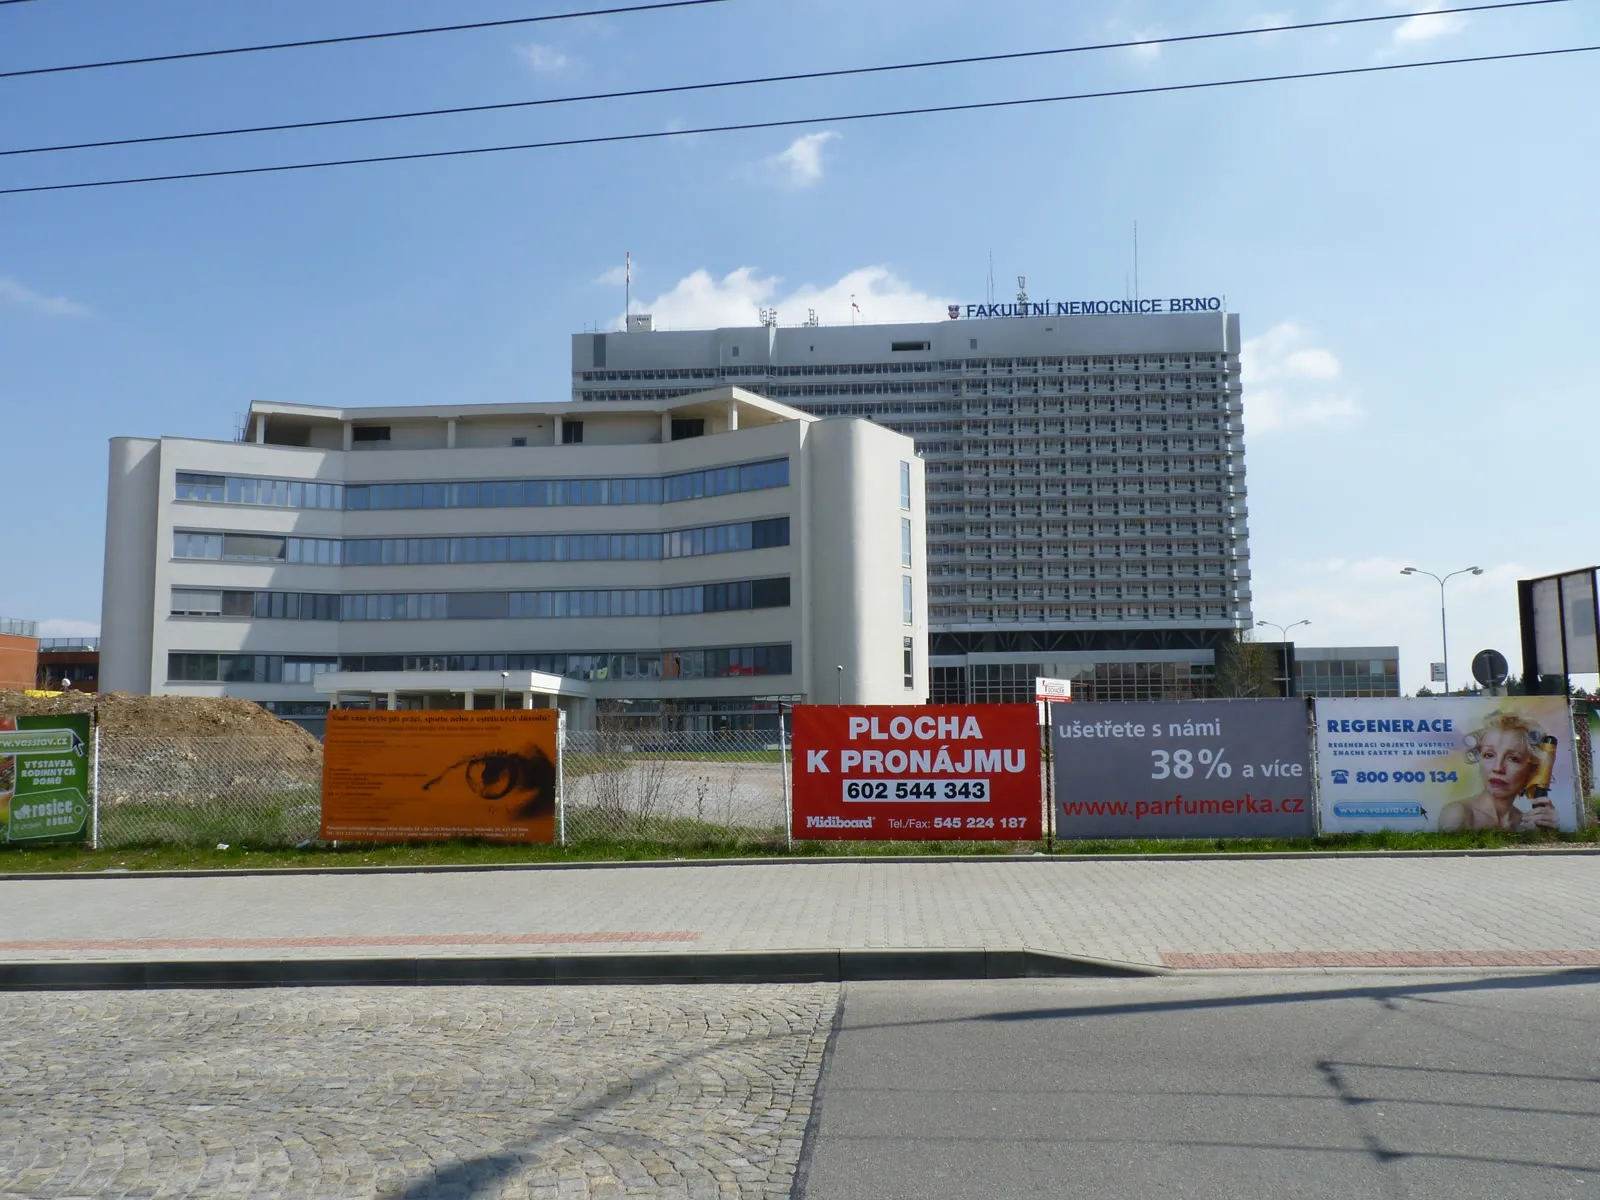

Březen 2020 · ransomware, den po vyhlášení nouzového stavu
13. března 2020, den po vyhlášení nouzového stavu, útok zašifroval systémy druhé největší nemocnice v zemi. Odložené operace, předběžná škoda 150 milionů korun.
Co s tím děláme: Provoz zastavila jedna otevřená příloha. Proto v kurzu nacvičujeme, jak poznat phishing a co dělat v první hodině.
Zdroj: Aktuálně.cz268
kyberbezpečnostních incidentů evidoval NÚKIB v roce 2024, dosud nejvíce. Nejčastěji šlo o veřejný sektor.
Zdroj: NÚKIB, Zpráva o stavu kybernetické bezpečnosti ČR (2024)NIS2 a nový zákon o kybernetické bezpečnosti přenášejí odpovědnost na vedení. Audit a připravený tým vyjdou levněji než pokuta, výpadek provozu nebo ztráta dat.
až 10 mil. €
nebo 2 % obratu: pokuty podle NIS2
Vedení ručí
osobní odpovědnost za přijatá opatření
24 / 72 h
zákonné lhůty pro hlášení incidentu
Dodavatelé
odpovídáte i za dodavatelský řetězec
Phishing, analýza provozu a rizika v mobilu. Takhle vypadá den s týmem.
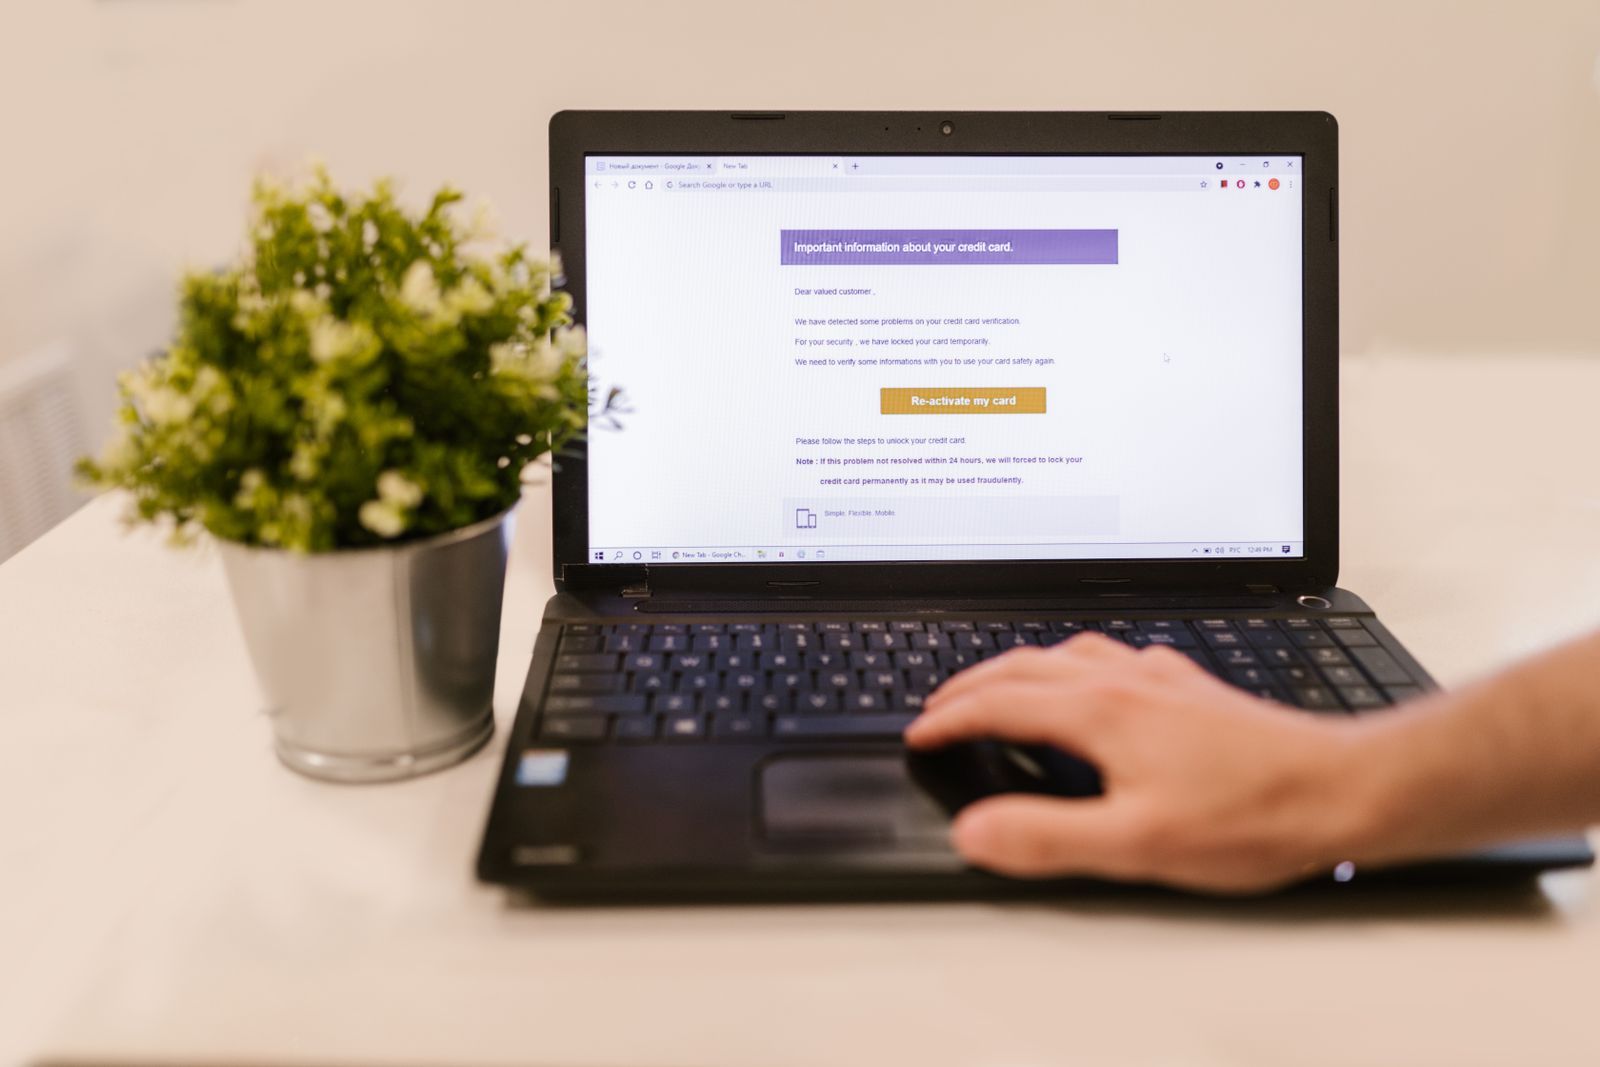
Je praktický. Vedení, provoz a IT dostanou společný jazyk: co je riziko, kdo má jakou roli a co dělat v prvních minutách incidentu.
Ano. Kurz můžete absolvovat samostatně, ale nejvíc přinese po auditu účtů, dat, kamer a dodavatelů. Audit najde slabá místa, kurz naučí tým reagovat.
Ano. Školy pracují s daty žáků, účty zaměstnanců, kamerami a dodavateli a musí zvládnout krizovou komunikaci. Kurz převede kybernetická rizika do běžného školního provozu.
Cyber kurz
Popište organizaci, počet lidí a co právě řešíte. Doporučíme rozsah kurzu.
Napište, zda jde o školu, firmu nebo instituci, kolik bude účastníků a co vás nejvíc trápí. Navrhneme průběh kurzu.