






























01
Kyberbezpečnost
Digitální část krizové připravenosti. Kybernetický incident často začne u člověka: kliknutím na phishingový odkaz, slabým heslem nebo neopatrnou prací s AI. Prověříme účty a data a naučíme tým, co dělat v první hodině.
Ředitel divize GBH Cyber
Vaši kyberbezpečnost nevede obchodník, ale inženýr.
Jako senior software engineer pracoval v IBM a v Trezoru (SatoshiLabs), kde se podílel na vývoji Trezor Suite. V GBH propojuje kybernetickou bezpečnost s fyzickou infrastrukturou skupiny.
Praktický dopad
Incident nezůstane jen v počítači. Zasáhne provoz i komunikaci s lidmi.
Účty, data, kamery, dodavatele a krizové role posuzujeme jako jeden celek. Vedení tak dostane podklady k rozhodnutí.
Vedení ví, kdo spravuje přístupy, kdo smí měnit kritická data a kde končí odpovědnost dodavatele.
U záloh, dokumentů a školních či firemních systémů určíme priority: co drží provoz a co obnovit jako první.
Kamery, vstupy, recepce a síť spolu souvisejí. Plán pro incident proto počítá s daty, budovou i lidmi.
Audit najde slabá místa a kurz naučí tým reagovat. Programy o kyberšikaně a umělé inteligenci se věnují chování lidí. Začít můžete kteroukoli z nich.
Za jeden den naučíme celý tým poznat phishing, chránit účty a data a postupovat při incidentu.
Zobrazit detail
Prověříme účty, zálohy, kamery, dodavatele a první reakci týmu.
Zobrazit detail
Program pro žáky, pedagogy i rodiče. Naučíme je incident poznat a zastavit.
Zobrazit detail
Deepfake, hlasové klony a únik dat přes AI nástroje. Nastavíme pravidla, která lidé dodrží.
Zobrazit detail
Účty, data, kamery, přístupy a první reakci spojíme do jednoho plánu. Rozumí mu IT, vedení i lidé v provozu.
Účty a data
Přístupy
Kamery
První reakce
Bezpečnost jako jeden systém
Data, dveře i lidé v jednom plánu.
Digitální incident často dopadne na recepci, učebnu, sklad nebo krizový štáb. Postup proto řeší účty i fyzický režim budovy.
Po auditu a kurzu víte, kdo co spravuje a co udělat v prvních minutách incidentu.
01
02
03
04
NIS2 a nový zákon o kybernetické bezpečnosti přenášejí odpovědnost na vedení. Audit a připravený tým vyjdou levněji než pokuta, výpadek provozu nebo ztráta dat.
až 10 mil. €
nebo 2 % obratu: pokuty podle NIS2
Vedení ručí
osobní odpovědnost za přijatá opatření
24 / 72 h
zákonné lhůty pro hlášení incidentu
Dodavatelé
odpovídáte i za dodavatelský řetězec
Jde o veřejně doložené incidenty z Česka. Audit i kurz se zaměřují na slabá místa, která tento typ útoků zneužívá: účty, zálohy, lidský faktor a první reakci. Nezaručujeme, že vás incident nikdy nepotká. Připravíme vás ale tak, abyste ho zvládli rychleji a levněji.
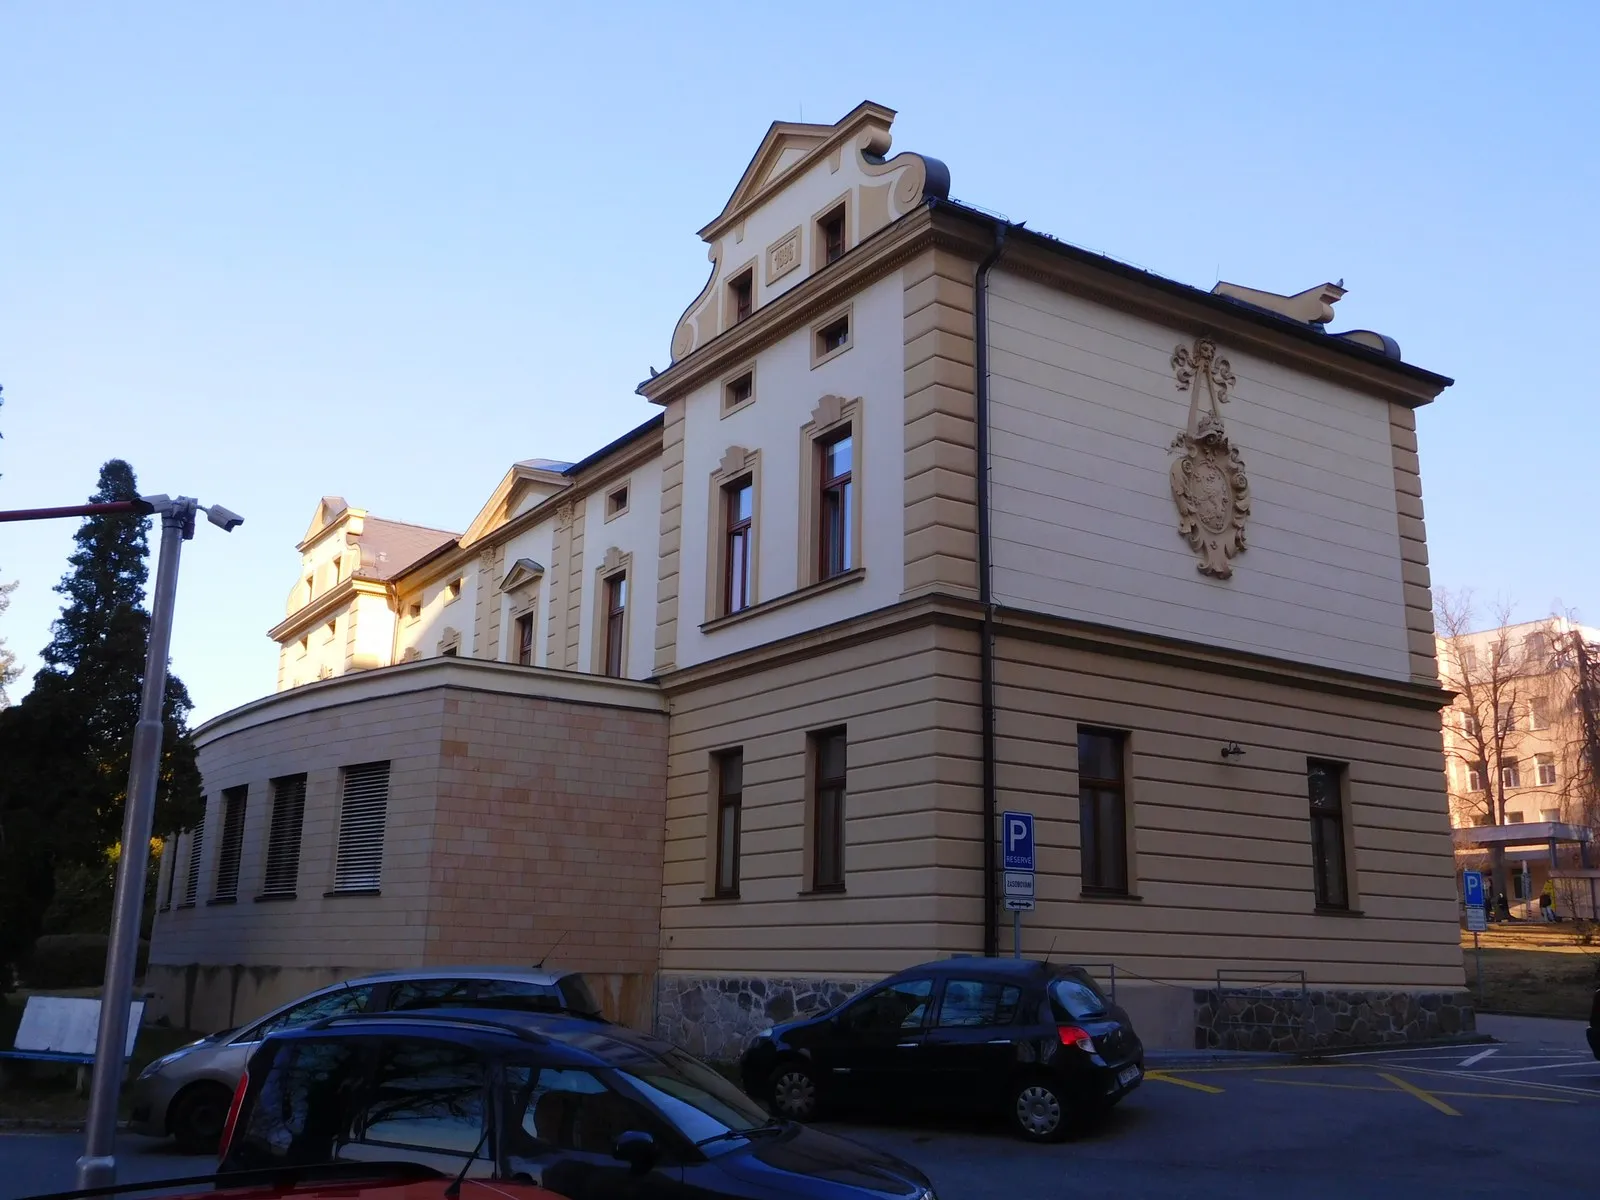
Prosinec 2019 · ransomware Ryuk
11. prosince 2019 ochromil ransomware nemocniční systémy. Plný provoz se obnovil až 30. prosince, škoda přesáhla 59 milionů korun.
Co s tím děláme: Začalo to e-mailem a slabě chráněnými účty. Přesně tyto vstupní body prověřuje cyber audit.
Zdroj: Česká televize (ČT24)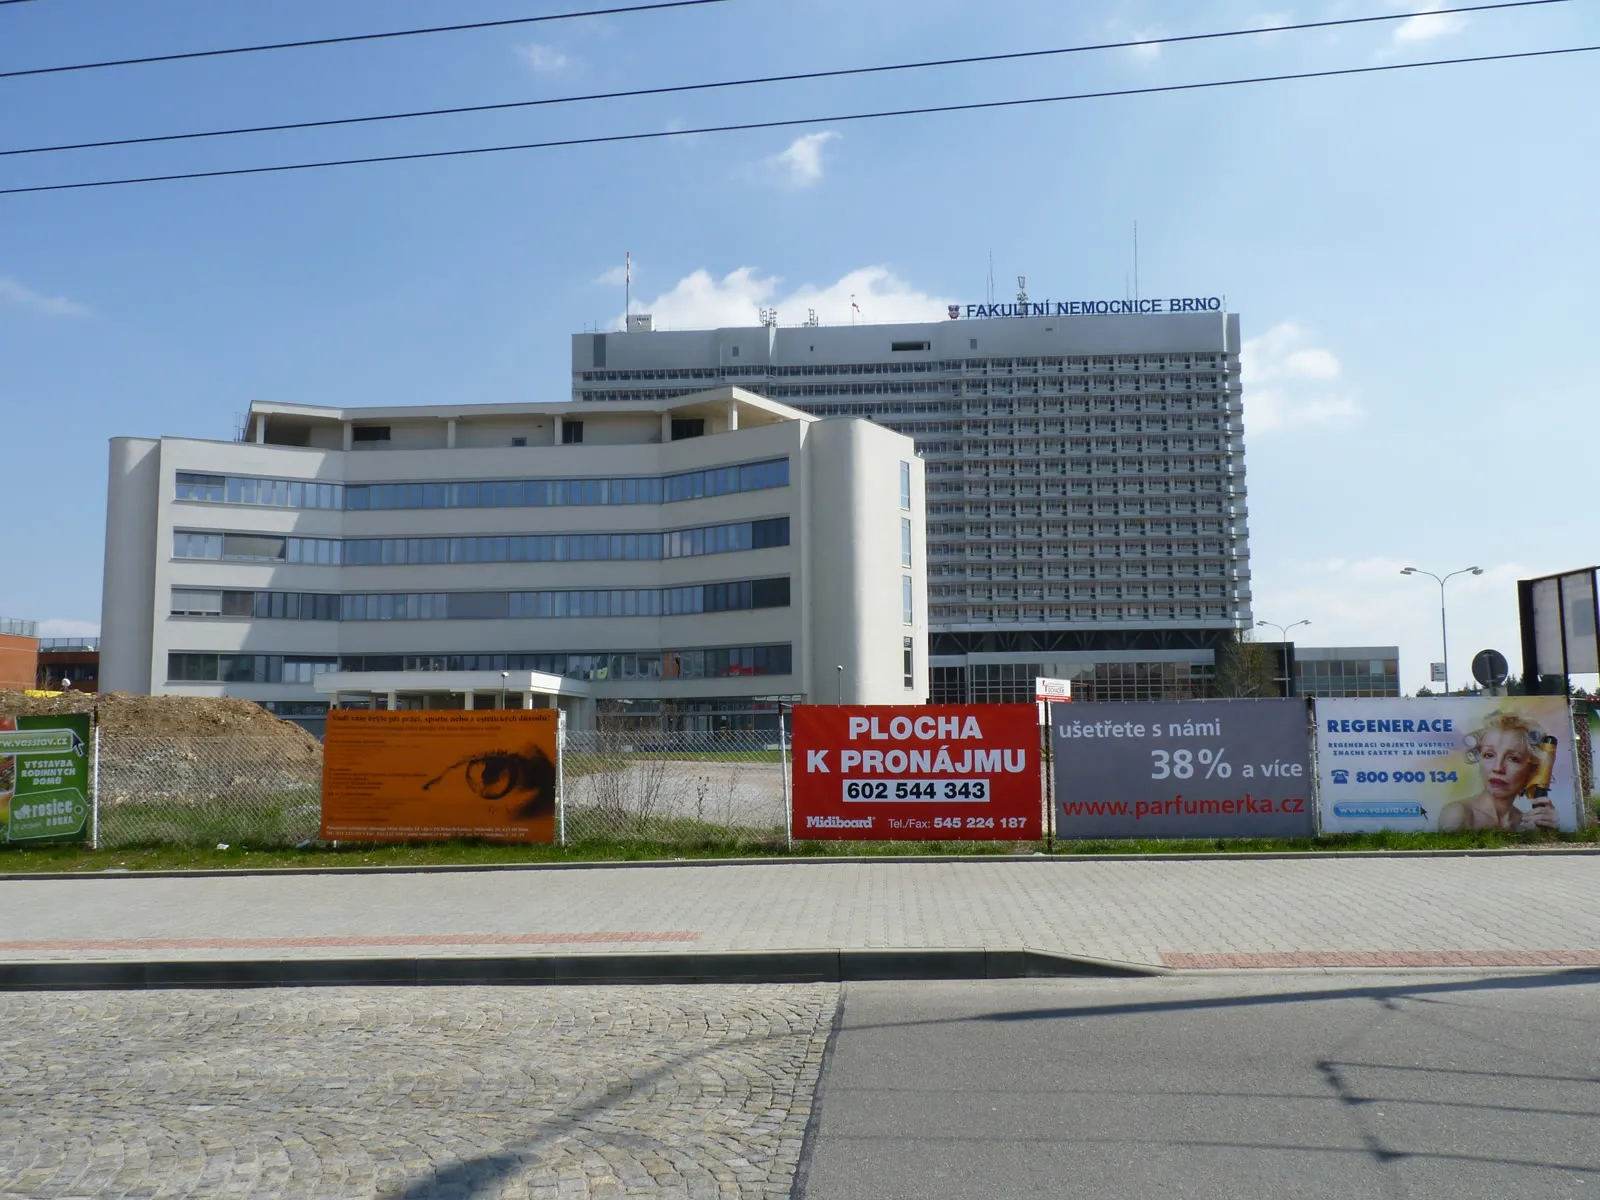

Březen 2020 · ransomware, den po vyhlášení nouzového stavu
13. března 2020, den po vyhlášení nouzového stavu, útok zašifroval systémy druhé největší nemocnice v zemi. Odložené operace, předběžná škoda 150 milionů korun.
Co s tím děláme: Provoz zastavila jedna otevřená příloha. Proto v kurzu nacvičujeme, jak poznat phishing a co dělat v první hodině.
Zdroj: Aktuálně.cz268
kyberbezpečnostních incidentů evidoval NÚKIB v roce 2024, dosud nejvíce. Nejčastěji šlo o veřejný sektor.
Zdroj: NÚKIB, Zpráva o stavu kybernetické bezpečnosti ČR (2024)
Zálohy, přístupy a data pod dohledem.
Obvykle auditem. Ukáže slabá místa v účtech, datech, kamerách a u dodavatelů. Kurz potom naučí tým na incident reagovat. Každou službu si ale můžete objednat i samostatně.
Ne. Školy, úřady i sociální služby pracují s daty, účty a kamerami každý den, často přes externího správce. Právě tam bývá nejasné, kdo za co odpovídá, a chybí krizový postup.
Úzce. Kamery, vstupy, režim budovy a účty tvoří jeden systém. Proto je posuzujeme společně, jako součást krizové připravenosti celé organizace.
Kyberbezpečnost
Popište organizaci, počet lidí a co právě řešíte. Doporučíme rozsah auditu a kurzu.
Napište, zda jde o školu, firmu nebo instituci, kolik máte lidí a co vás nejvíc trápí. Navrhneme konkrétní postup.