






























01
Cybersicherheit
Der digitale Teil der Krisenvorsorge. Kybernetisch Vorfall Es beginnt oft mit einer Person: dem Klicken auf einen Phishing-Link, einem schwachen Passwort oder unachtsamer Arbeit mit KI. Prověříme Konten und Daten und bringen Sie dem Team bei, was in der ersten Stunde zu tun ist.
Bereichsleiter GBH Cyber
Ihre Cybersicherheit wird nicht von einem Vermarkter, sondern von einem Ingenieur vorangetrieben.
Als leitender Softwareentwickler arbeitete er bei IBM und bei Trezor (SatoshiLabs), wo er an der Entwicklung der Trezor Suite beteiligt war. Bei GBH verbindet er Cybersicherheit mit der physischen Infrastruktur der Gruppe.
Praktische Auswirkungen
Der Vorfall bleibt nicht nur auf dem Computer. Es wird Auswirkungen auf den Verkehr und die Kommunikation mit Menschen haben.
Konten, Termine, Kameras, Lieferanten und Krisenrolle Wir bewerten als Ganzes. Auf diese Weise erhält die Geschäftsführung eine Entscheidungsgrundlage.
Das Management weiß, wer den Zugriff kontrolliert, wer kritische Daten ändern darf und wo die Verantwortung des Anbieters endet.
Für Backups, Dokumente und Schul- oder Firmensysteme legen wir die Prioritäten fest: Was hält den Betrieb am Laufen und was wird zuerst wiederhergestellt.
Kameras, Eingänge, Empfang und Netzwerk hängen zusammen. Daher berücksichtigt der Einsatzplan die Daten, das Gebäude und die Personen.
Durch das Audit werden Schwachstellen aufgedeckt und im Kurs wird dem Team beigebracht, wie es darauf reagieren kann. Cybermobbing- und künstliche Intelligenzprogramme konzentrieren sich auf menschliches Verhalten. Sie können mit jedem von ihnen beginnen.
An einem Tag vermitteln wir dem gesamten Team, wie man Phishing erkennt, Konten und Daten schützt und wie man im Falle eines Vorfalls vorgeht.
Detail anzeigen
Wir überprüfen Konten, Backups, Kameras, Anbieter und das Ersthelferteam.
Detail anzeigen
Programm für Schüler, Lehrer und Eltern. Wir werden ihnen beibringen, den Vorfall zu erkennen und ihn zu stoppen.
Detail anzeigen
Deepfake, Sprachklone und Datenlecks durch KI-Tools. Wir werden Regeln festlegen, denen die Menschen folgen werden.
Detail anzeigen
Wir kombinieren Konten, Daten, Kameras, Zugang und Erstreaktion in einem Plan. Er versteht IT, Management und Menschen im Betrieb.
Konten und Daten
Ansätze
Kameras
Erste Reaktion
Sicherheit als ein System
Daten, Türen und Personen in einem Plan.
Ein digitaler Vorfall landet oft in der Rezeption, im Klassenzimmer, im Lager oder im Krisenstab. Das Verfahren befasst sich daher sowohl mit den Rechnungen als auch mit dem physischen Zustand des Gebäudes.
Nach dem Audit und dem Kurs wissen Sie, wer was verwaltet und was zu tun ist die ersten Minuten Vorfall.
01
02
03
04
NIS2 und das neue Cyber Security Act verlagern die Verantwortung auf das Management. Ein Audit und ein vorbereitetes Team kosten weniger als eine Geldstrafe, Ausfallzeiten oder Datenverlust.
bis zu 10 Millionen Euro
oder 2 % des Umsatzes: Bußgelder gemäß NIS2
Das Management ist verantwortlich
Eigenverantwortung für die getroffenen Maßnahmen
24/72 Stunden
gesetzliche Fristen für die Meldung eines Vorfalls
Lieferanten
Sie sind auch für die Lieferkette verantwortlich
Dabei handelt es sich um öffentlich dokumentierte Vorfälle aus Tschechien. Sowohl das Audit als auch der Kurs konzentrieren sich auf die Schwachstellen, die diese Art von Angriff ausnutzt: Konten, Einlagen, menschlicher Faktor und erste Reaktion. Wir garantieren nicht, dass Sie Vorfall werde mich nie treffen. Aber wir bereiten Sie vor, damit Sie schneller und günstiger damit umgehen können.
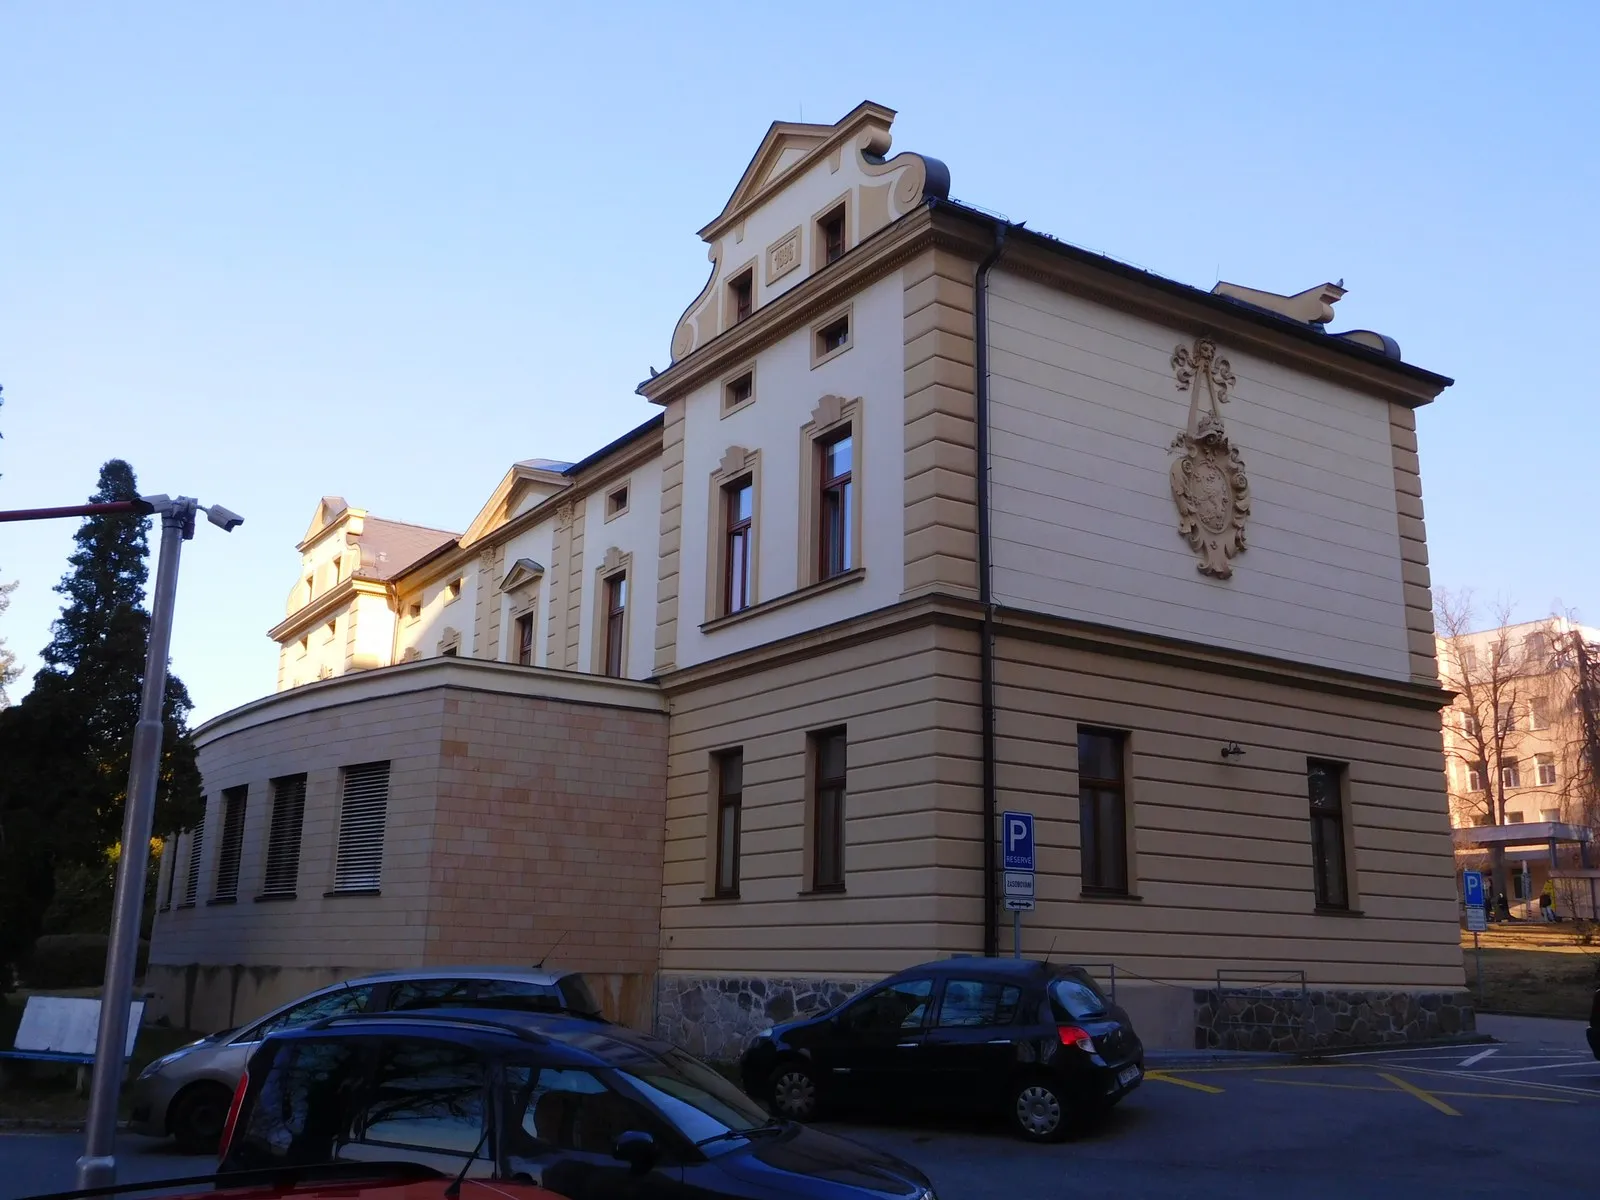
Dezember 2019 Ryuk-Ransomware
Am 11. Dezember 2019 lahmgelegte Ransomware die Krankenhaussysteme. Der Vollbetrieb konnte erst am 30. Dezember wieder aufgenommen werden, der Schaden überstieg 59 Millionen Kronen.
Was wir damit machen: Es begann mit E-Mails und schlecht geschützten Konten. Cyber-Audit untersucht genau diese Eintrittspunkte.
Quelle: Tschechisches Fernsehen (ČT24)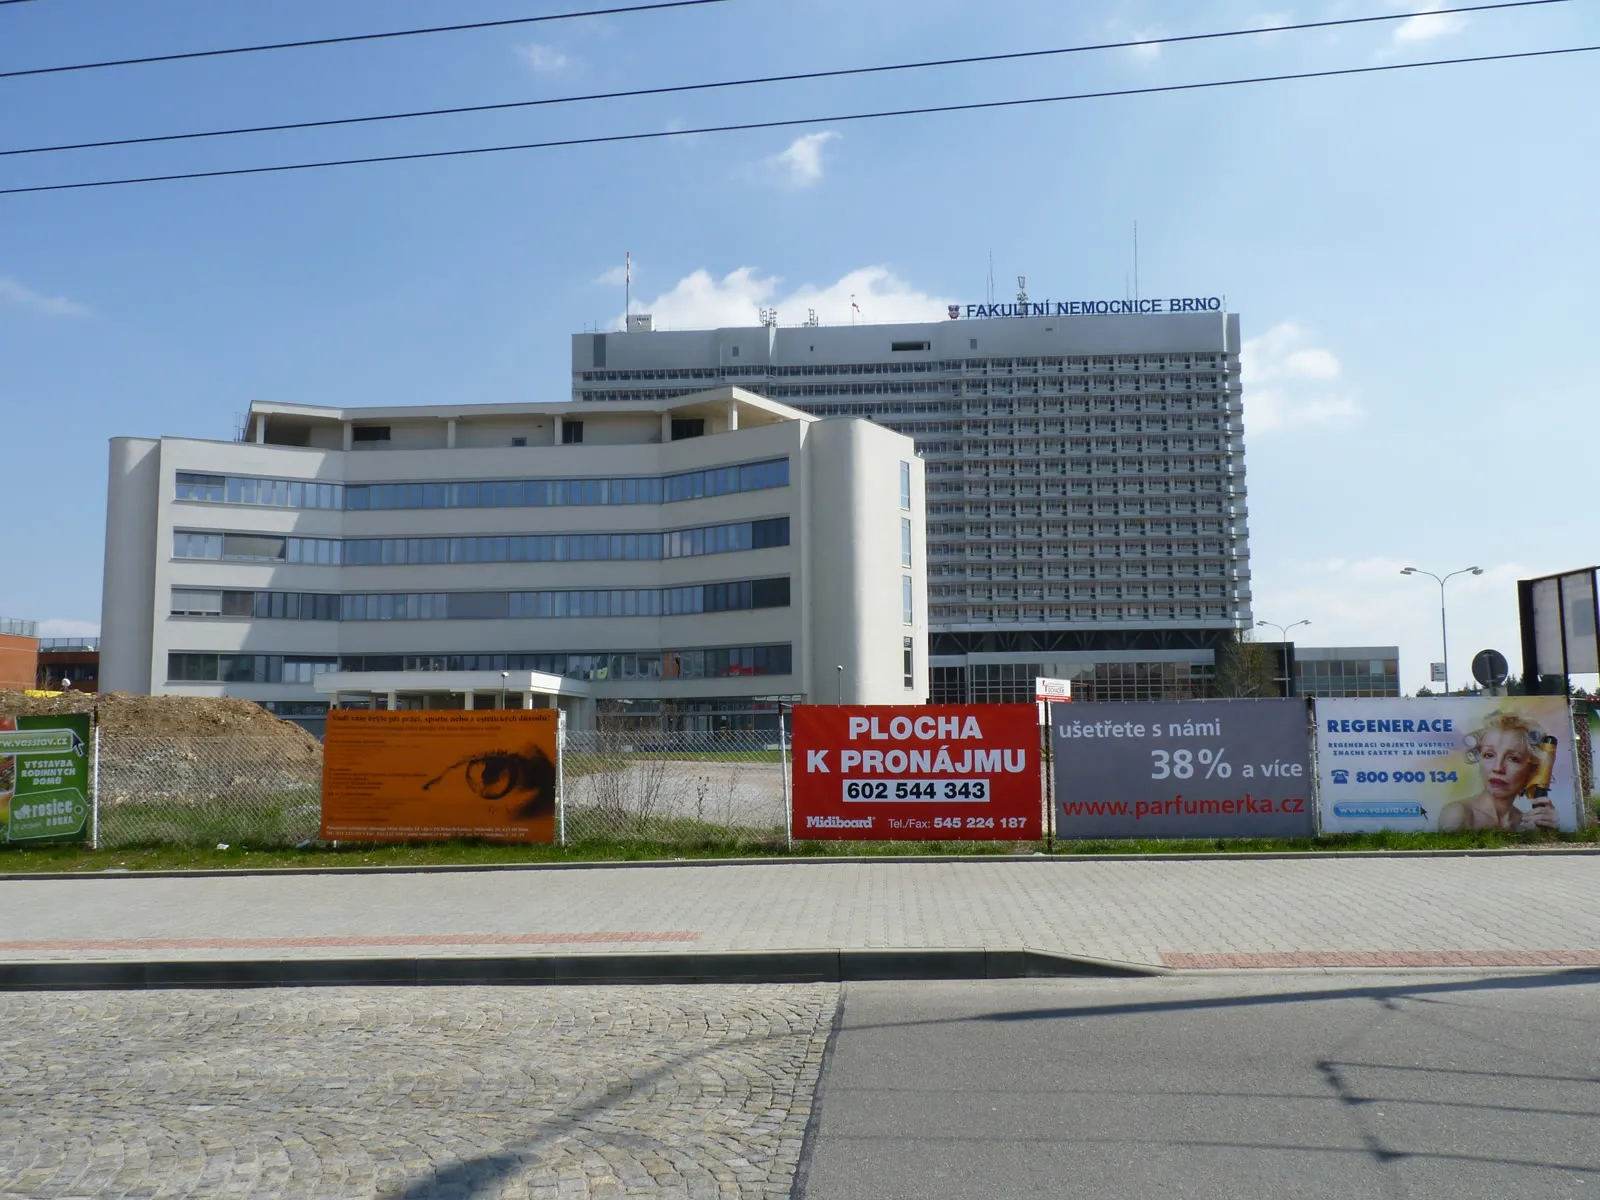

März 2020 · Ransomware, am Tag nach der Ausrufung des Ausnahmezustands
Am 13. März 2020, einen Tag nach Ausrufung des Ausnahmezustands, verschlüsselte ein Angriff die Systeme des zweitgrößten Krankenhauses des Landes. Verschobene Operationen, vorläufiger Schaden von 150 Millionen Kronen.
Was wir damit machen: Ein geöffneter Anhang stoppte den Vorgang. Deshalb üben wir im Kurs in der ersten Lektion, wie man Phishing erkennt und was zu tun ist.
Quelle: Aktuálně.cz268
der Cybersicherheitsvorfälle verzeichnete NÚKIB im Jahr 2024, die meisten bisher. Am häufigsten war es der öffentliche Sektor.
Quelle: NÚKIB, Bericht über den Stand der Cybersicherheit in der Tschechischen Republik (2024)
Backups, Zugriffe und Daten werden überwacht.
Normalerweise durch Audit. Es zeigt Schwachstellen in Konten, Daten, Kameras und Lieferanten auf. Anschließend lernt das Team im Kurs, wie man auf einen Vorfall reagiert. Sie können jedoch auch jede Leistung einzeln bestellen.
Nein. Schulen, Behörden und Sozialdienste arbeiten täglich mit Daten, Konten und Kameras, oft über einen externen Administrator. Dort ist oft unklar, wer wofür zuständig ist und es mangelt an Krisenverfahren.
Knapp. Kameras, Eingänge, Gebäudemodus und Konten bilden ein System. Daher bewerten wir sie gemeinsam im Rahmen der Krisenvorsorge der gesamten Organisation.
Cybersicherheit
Beschreiben Sie die Organisation, die Anzahl der Personen und womit Sie es zu tun haben. Wir empfehlen Ihnen den Umfang des Audits und den Kurs.
Schreiben Sie, ob es sich um eine Schule, ein Unternehmen oder eine Institution handelt, wie viele Personen Sie haben und was Ihnen am meisten Sorgen bereitet. Wir werden Ihnen ein konkretes Vorgehen vorschlagen.