






























01
Konten und Berechtigungen
Wir finden heraus, wer Zugriff auf Daten, Kameras und Verwaltung hat.
Cybersicherheit · Audit
Wissen Sie, wer Zugriff auf Ihre Daten hat? Wir werden es überprüfen Konten, Einlagen, Kameras, Lieferanten und die erste Reaktion des Teams.
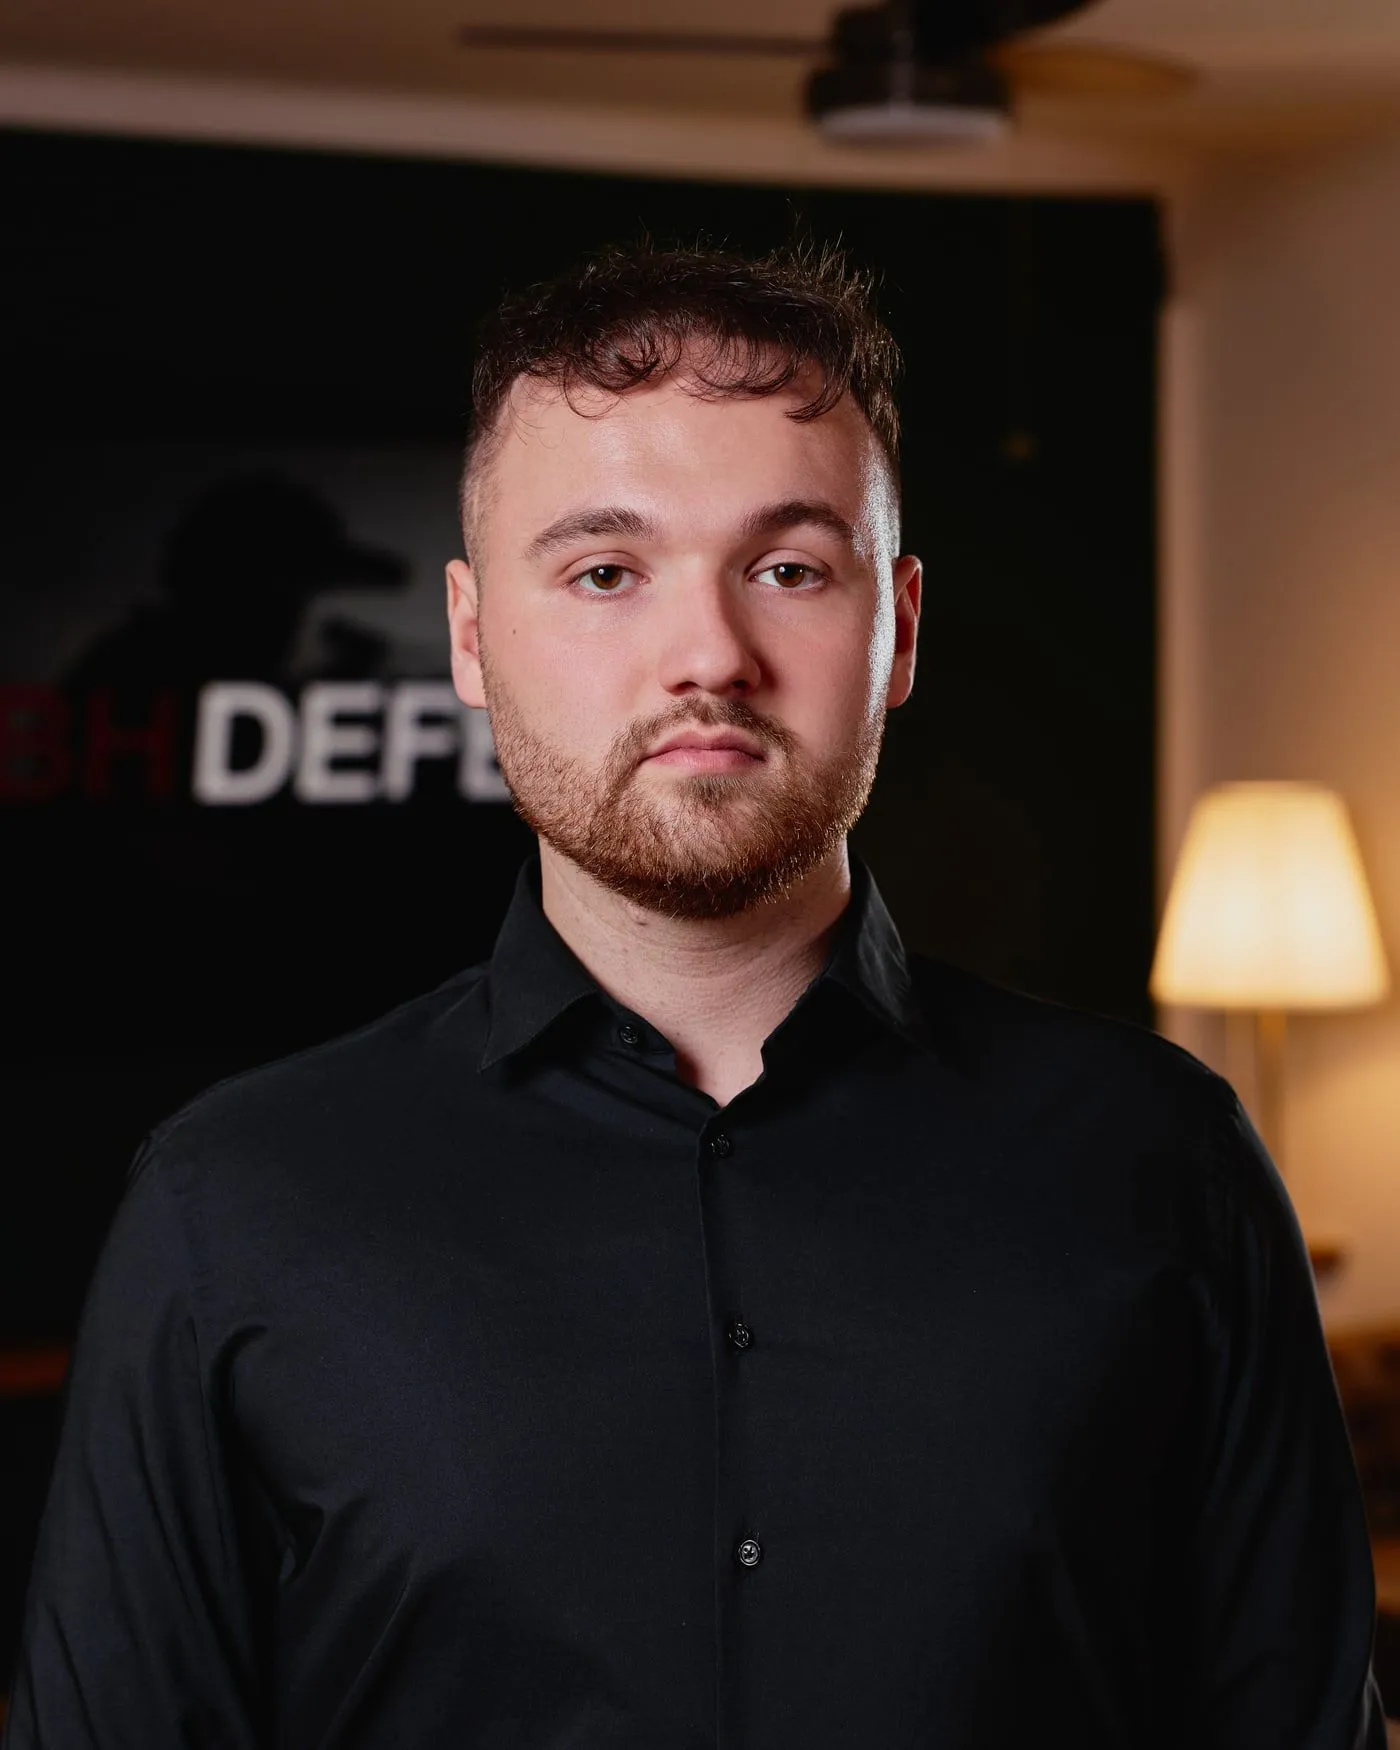
Bereichsleiter GBH Cyber
Ihre Cybersicherheit wird nicht von einem Vermarkter, sondern von einem Ingenieur vorangetrieben.
Als leitender Softwareentwickler arbeitete er bei IBM und bei Trezor (SatoshiLabs), wo er an der Entwicklung der Trezor Suite beteiligt war. Bei GBH verbindet er Cybersicherheit mit der physischen Infrastruktur der Gruppe.
NÚKIB
Verantwortlichkeiten klar darlegen
NIS2
Auswirkungen auf die Führung
Daten
Konten, Rollen, Backups
Gebäude
Kameras und Ansätze
Praktische Auswirkungen
Das Ergebnis sind Entscheidungen, die das Risiko im Straßenverkehr reduzieren.
Cyber-Audit Es endet nicht mit einem langen technischen Bericht. Wir werden es überprüfen Konten, Termine, Kameras und Lieferanten, und wir werden die Ergebnisse in Prioritäten einordnen, die das Management versteht.
Bei Konten, Berechtigungen, Kameramanagement und externem IT-Management muss klar sein, wer wofür verantwortlich ist.
Ein Audit trennt kritische Daten, Backups, Netzwerk- und Betriebsabhängigkeiten von Dingen, die warten können.
Die technischen Erkenntnisse übersetzen wir in Prioritäten, Budget, Verantwortliche und Weiterbildung des Teams.

Wir überprüfen Konten, Daten, Lieferanten, Kameras und den physischen Zustand des Gebäudes. Das Management bekommt sortierte Prioritäten.
Konten und Rechte
Sensible Daten
Lieferanten
Gebäude
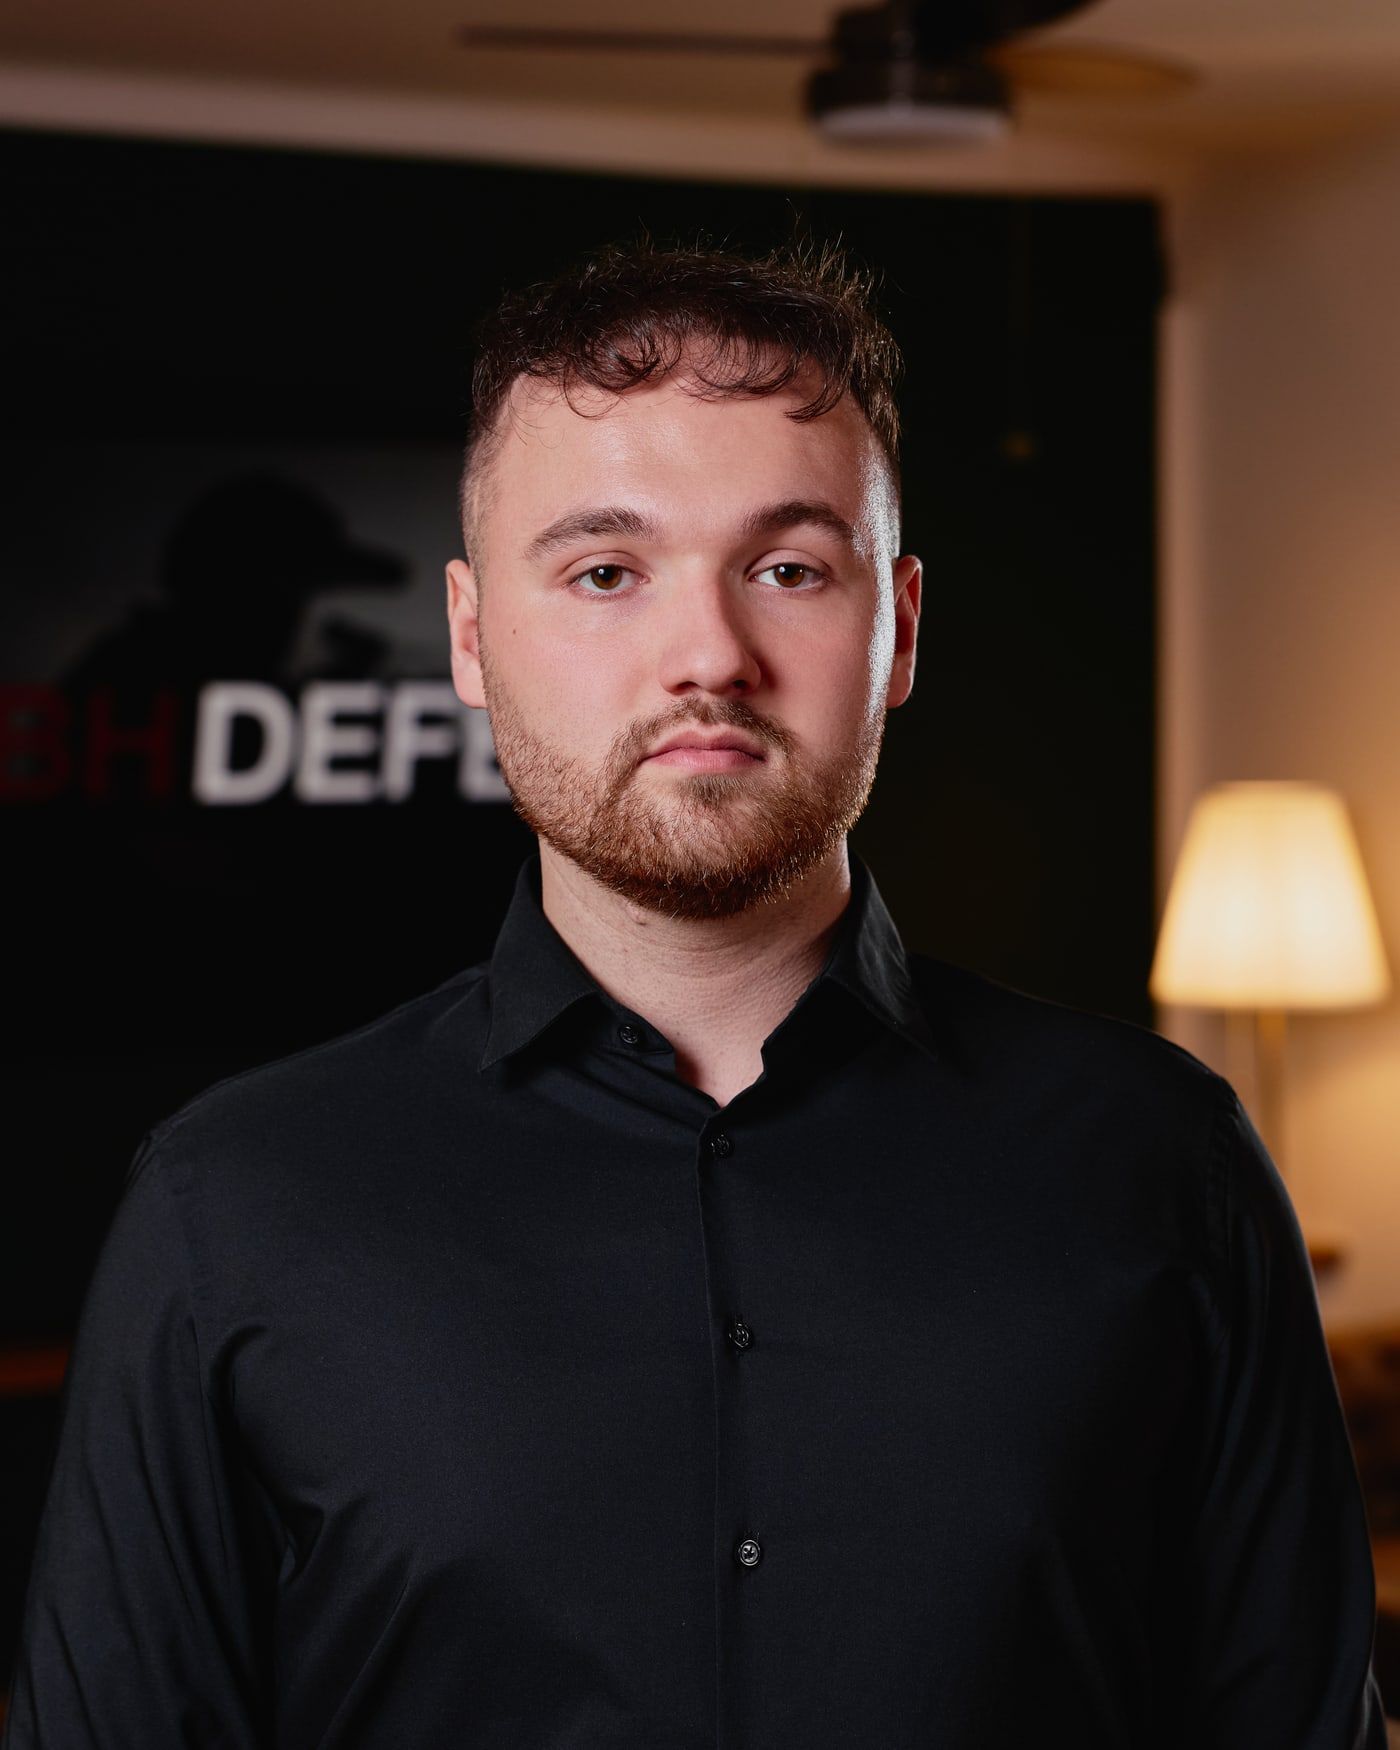
Bereichsleiter GBH Cyber
Adam Schinzel
Leitender Softwareentwickler, IBM und Trezor/SatoshiLabs.
Ein Audit richtet sich an das Management, das wissen muss, wo das tatsächliche Risiko liegt und was zuerst geändert werden muss.
01
Wir finden heraus, wer Zugriff auf Daten, Kameras und Verwaltung hat.
02
Wir werden überprüfen, ob kritische Daten wiederhergestellt werden können.
03
Wir werden gemeinsam das Kamerasystem, die Eingaben und den Baumodus bewerten.
04
Wir prüfen, wo die Verantwortung des externen Administrators endet.
05
Wer ruft an, was wird getrennt, was wird aufgezeichnet und wer entscheidet.
06
Wir werden Pflichten in Führungsschritte umwandeln.
Kurz und nach Prioritäten: Was gilt es jetzt zu lösen, was soll geplant werden und worauf soll umgestellt werden? Ausbildung.
NIS2 und das neue Gesetz über Cybersicherheit Sie übertragen die Verantwortung an das Management. Ein Audit und ein vorbereitetes Team kosten weniger als eine Geldstrafe, Ausfallzeiten oder Datenverlust.
bis zu 10 Millionen Euro
oder 2 % des Umsatzes: Bußgelder gemäß NIS2
Das Management ist verantwortlich
Eigenverantwortung für die getroffenen Maßnahmen
24/72 Stunden
gesetzliche Fristen für die Meldung eines Vorfalls
Lieferanten
Sie sind auch für die Lieferkette verantwortlich
Dabei handelt es sich um öffentlich dokumentierte Vorfälle aus Tschechien. Cyber-Audit untersucht die gleichen Einstiegspunkte, die diese Art von Angriff ausnutzt: schwach Konten, fehlt Einlagen, unkontrollierte Lieferanten und das Fehlen eines Krisenverfahrens. Wir garantieren nicht, dass es bei Ihnen nie zu einem Vorfall kommen wird. Aber wir zeigen Ihnen, wo Sie verwundbar sind, bevor ein Angreifer es herausfindet.
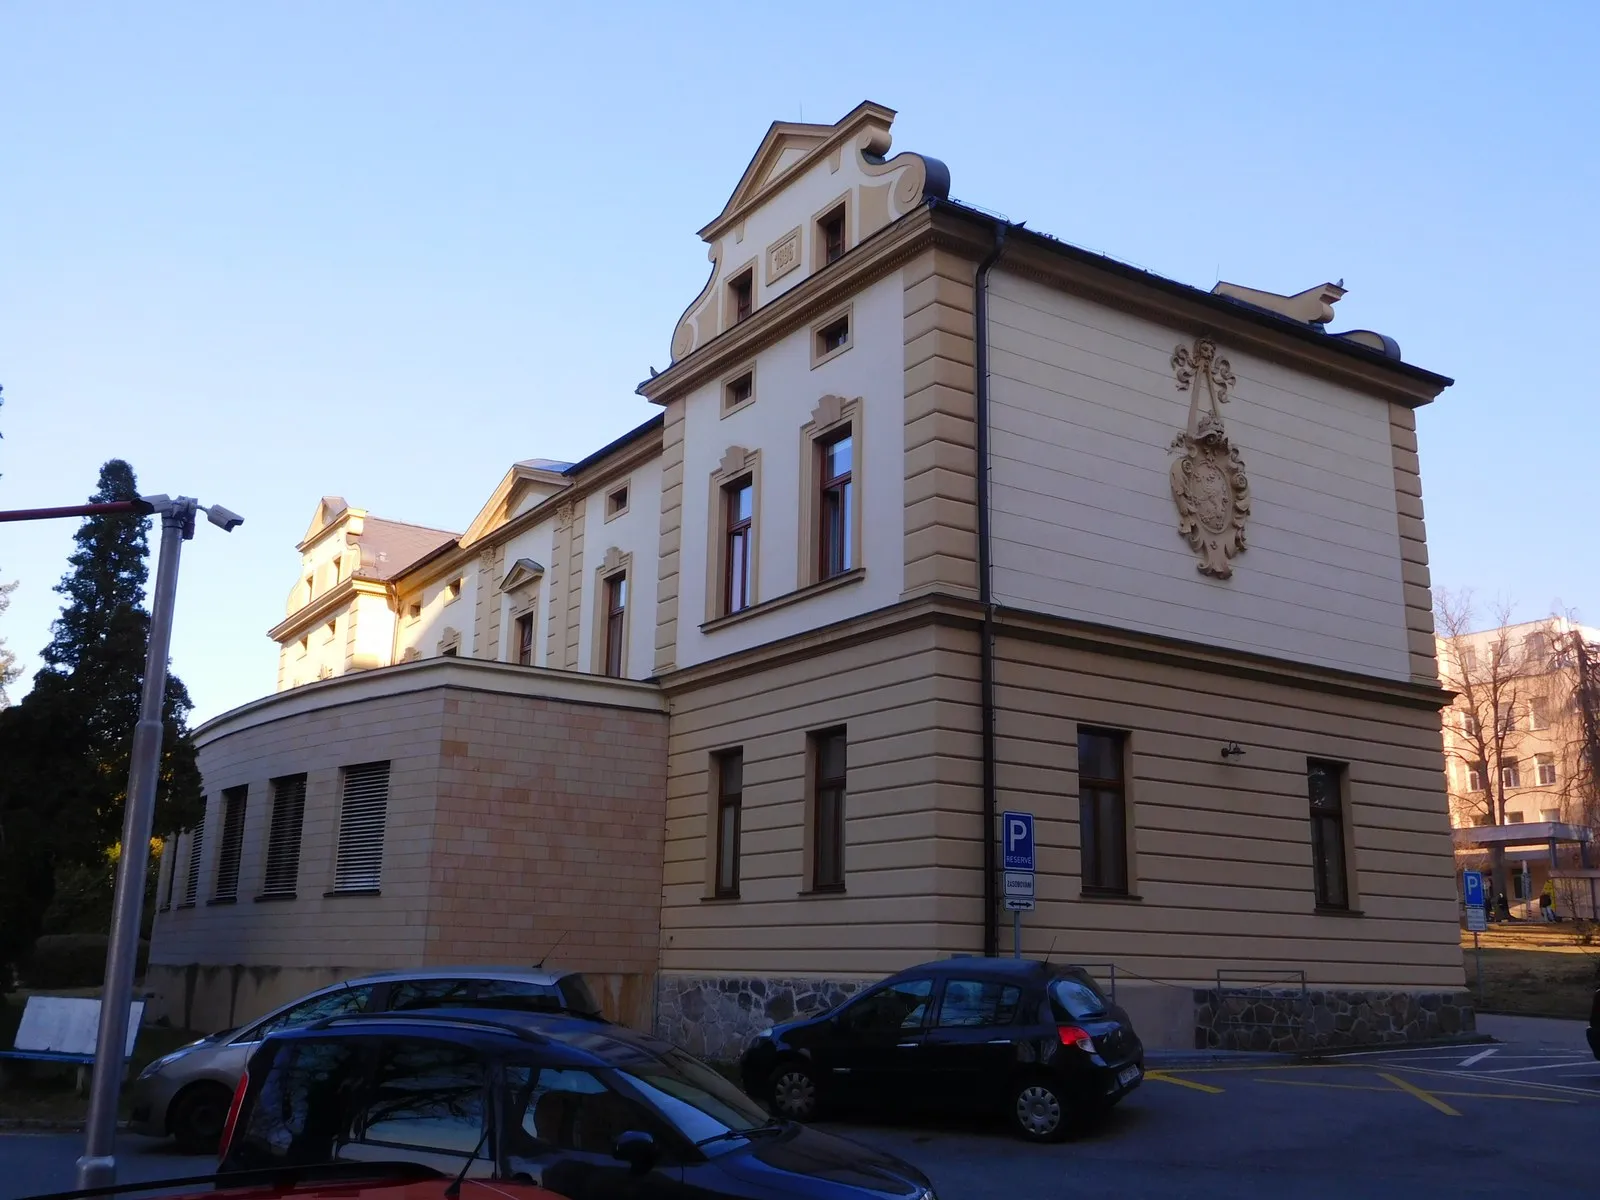
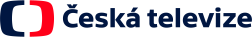
Dezember 2019 Ryuk-Ransomware
Am 11. Dezember 2019 lahmgelegte Ransomware die Krankenhaussysteme. Der Vollbetrieb konnte erst am 30. Dezember wieder aufgenommen werden, der Schaden überstieg 59 Millionen Kronen.
Was wir damit machen: Es begann mit E-Mails und schlecht geschützten Konten. Cyber-Audit untersucht genau diese Eintrittspunkte.
Quelle: Tschechisches Fernsehen (ČT24)

März 2020 · Ransomware, am Tag nach der Ausrufung des Ausnahmezustands
Am 13. März 2020, einen Tag nach Ausrufung des Ausnahmezustands, verschlüsselte ein Angriff die Systeme des zweitgrößten Krankenhauses des Landes. Verschobene Operationen, vorläufiger Schaden von 150 Millionen Kronen.
Was wir damit machen: Ein geöffneter Anhang stoppte den Vorgang. Deshalb üben wir im Kurs in der ersten Lektion, wie man Phishing erkennt und was zu tun ist.
Quelle: Aktuálně.cz268
der Cybersicherheitsvorfälle verzeichnete NÚKIB im Jahr 2024, die meisten bisher. Am häufigsten war es der öffentliche Sektor.
Quelle: NÚKIB, Bericht über den Stand der Cybersicherheit in der Tschechischen Republik (2024)Einsatzzentrale, Verkehrsanalyse, Reaktion auf Vorfall und körperlich Ansätze.
Nein. In Schulen, Unternehmen und Institutionen sind Daten, Kameras, Zugänge, Lieferanten und Gebäudemodus miteinander verbunden. Daher betrachten wir Cybersicherheit als Teil der Krisenvorsorge der gesamten Organisation.
Nein. Das Audit eignet sich auch für Organisationen, bei denen die IT von einem externen Administrator bereitgestellt wird. Dort ist oft unklar, wer die Konten und Einlagen verwaltet, wer wofür zuständig ist und wie das Krisenverfahren aussieht.
Kurzbericht mit Risiken, Prioritäten und empfohlenen Maßnahmen und Vorgehensweise im Falle eines Vorfalls. Bei größerem Umfang ergänzen wir den Nachschulungsplan des Teams.
Cyber-Audit
Schreiben Sie uns die Art der Organisation, die Anzahl der Standorte und wer Ihre IT verwaltet. Wir schlagen einen angemessenen Prüfungsumfang vor.
Schreiben Sie, ob es sich um eine Schule, ein Unternehmen oder eine Institution handelt, wie viele Standorte Sie haben und wie das IT-Management sichergestellt wird. Wir empfehlen den Umfang des Audits.