






























01
Cuentas y permisos
Descubriremos quién tiene acceso a los datos, las cámaras y la administración.
Ciberseguridad · Auditoría
¿Sabes quién tiene acceso a tus datos? lo comprobaremos cuentas, depósitos, cámaras, proveedores y la primera respuesta del equipo.
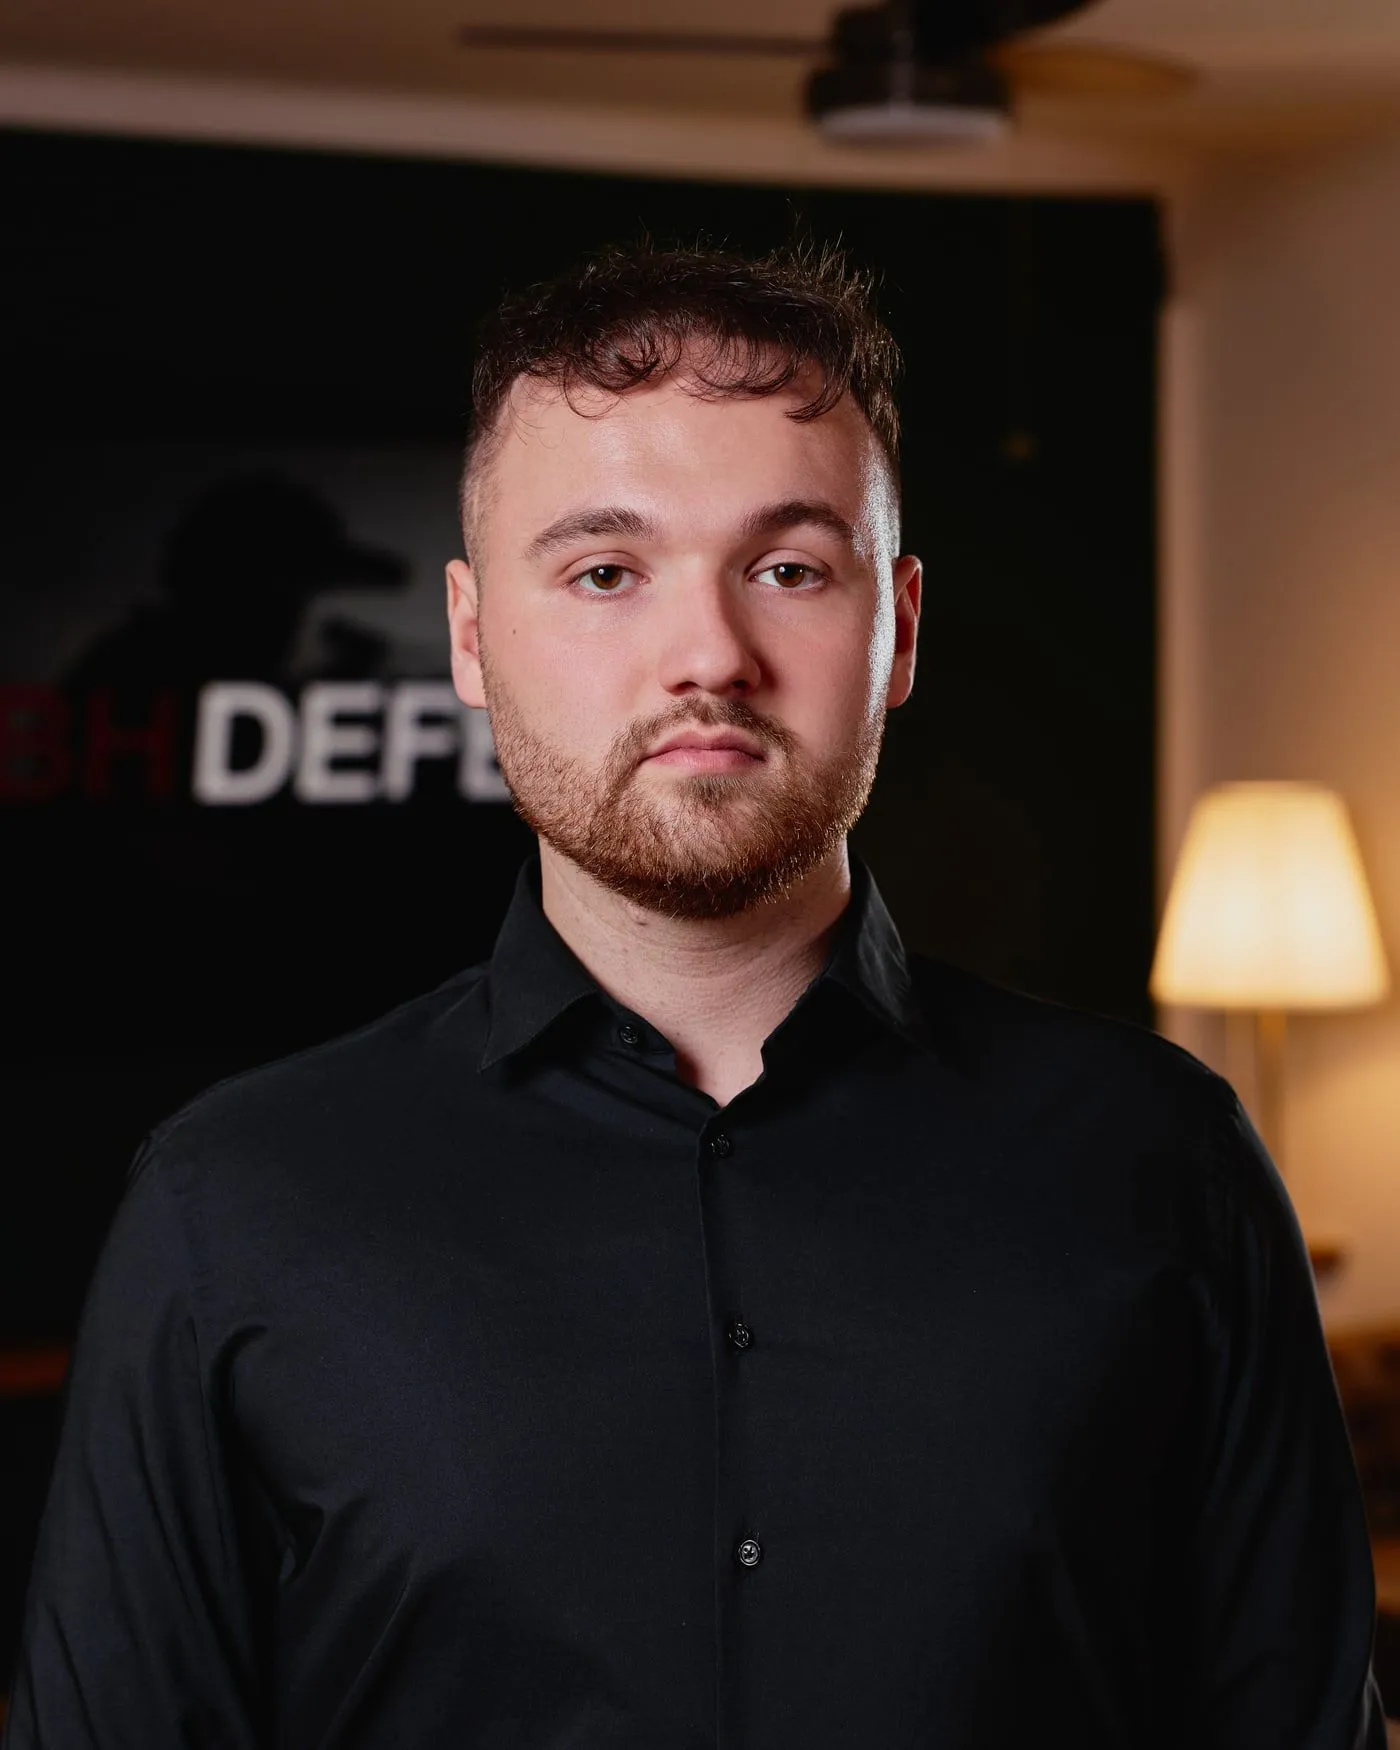
Director de División GBH Cyber
Su ciberseguridad no la impulsa un especialista en marketing, sino un ingeniero.
Como ingeniero de software senior, trabajó en IBM y en Trezor (SatoshiLabs), donde participó en el desarrollo de Trezor Suite. En GBH conecta la ciberseguridad con la infraestructura física del grupo.
NÚKIB
responsabilidades claramente
NIS2
impacto en el liderazgo
Datos
cuentas, roles, copias de seguridad
edificio
cámaras y enfoques
Impacto práctico
El resultado son decisiones que reducirán el riesgo en el tráfico.
Auditoría cibernética no termina con un largo informe técnico. lo comprobaremos cuentas, fechas, cámaras y proveedores, y clasificaremos los hallazgos en prioridades que la gerencia comprenda.
Las cuentas, los permisos, la gestión de cámaras y la gestión de TI externa deben tener claro quién es responsable de qué.
Una auditoría separa los datos críticos, las copias de seguridad, las dependencias operativas y de red de las cosas que pueden esperar.
Traduciremos los hallazgos técnicos en prioridades, presupuesto, personas responsables y capacitación adicional del equipo.

Comprobaremos cuentas, datos, proveedores, cámaras y el modo físico del edificio. La administración ordena las prioridades.
Cuentas y derechos
Datos sensibles
Proveedores
edificio
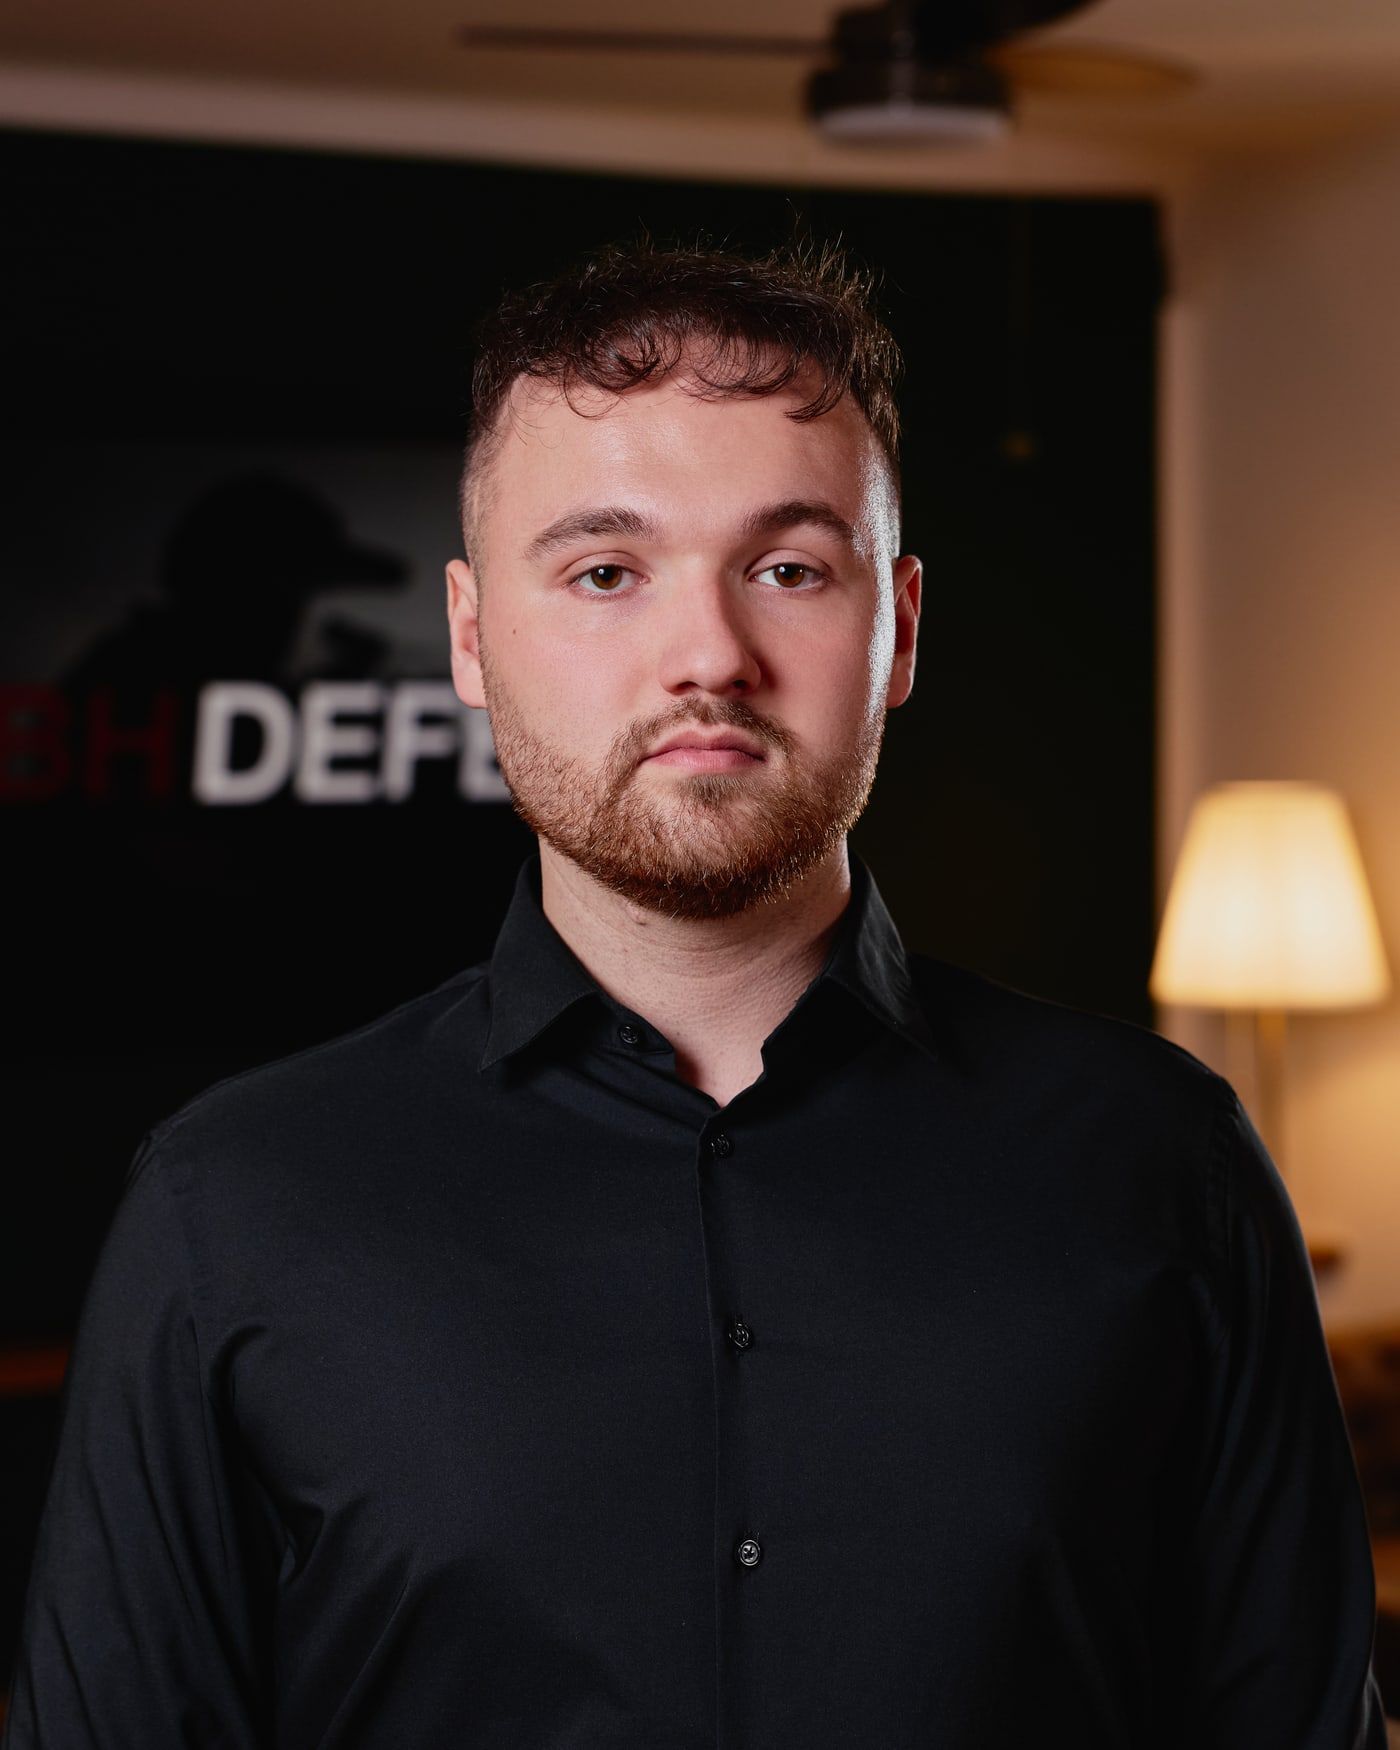
Director de División GBH Cyber
Adam Schinzel
Ingeniero de software senior, IBM y Trezor/SatoshiLabs.
Una auditoría es para la gerencia que necesita saber dónde está el riesgo real y qué cambiar primero.
01
Descubriremos quién tiene acceso a los datos, las cámaras y la administración.
02
Verificaremos que los datos críticos puedan recuperarse.
03
Evaluaremos juntos el sistema de cámara, las entradas y el modo de construcción.
04
Verificaremos dónde termina la responsabilidad del administrador externo.
05
Quién llama, qué se desconecta, qué se graba y quién decide.
06
Traduciremos los deberes en pasos para el liderazgo.
Brevemente y según prioridades: qué solucionar ahora, qué planificar y a qué trasladar entrenamiento.
NIS2 y la nueva Ley sobre seguridad cibernética transfieren la responsabilidad a la dirección. Una auditoría y un equipo preparado costarán menos que una multa, un tiempo de inactividad o una pérdida de datos.
hasta 10 millones de euros
o 2% de la facturación: multas según NIS2
La gerencia es responsable
responsabilidad personal por las medidas tomadas
24 / 72h
plazos legales para informar un incidente
Proveedores
También eres responsable de la cadena de suministro.
Se trata de incidentes documentados públicamente en la República Checa. Auditoría cibernética examina los mismos puntos de entrada que explota este tipo de ataque: débil cuentas, desaparecido depósitos, proveedores no controlados y la falta de un procedimiento de crisis. No garantizamos que nunca experimentará un incidente. Pero le mostraremos dónde es vulnerable antes de que un atacante lo descubra.
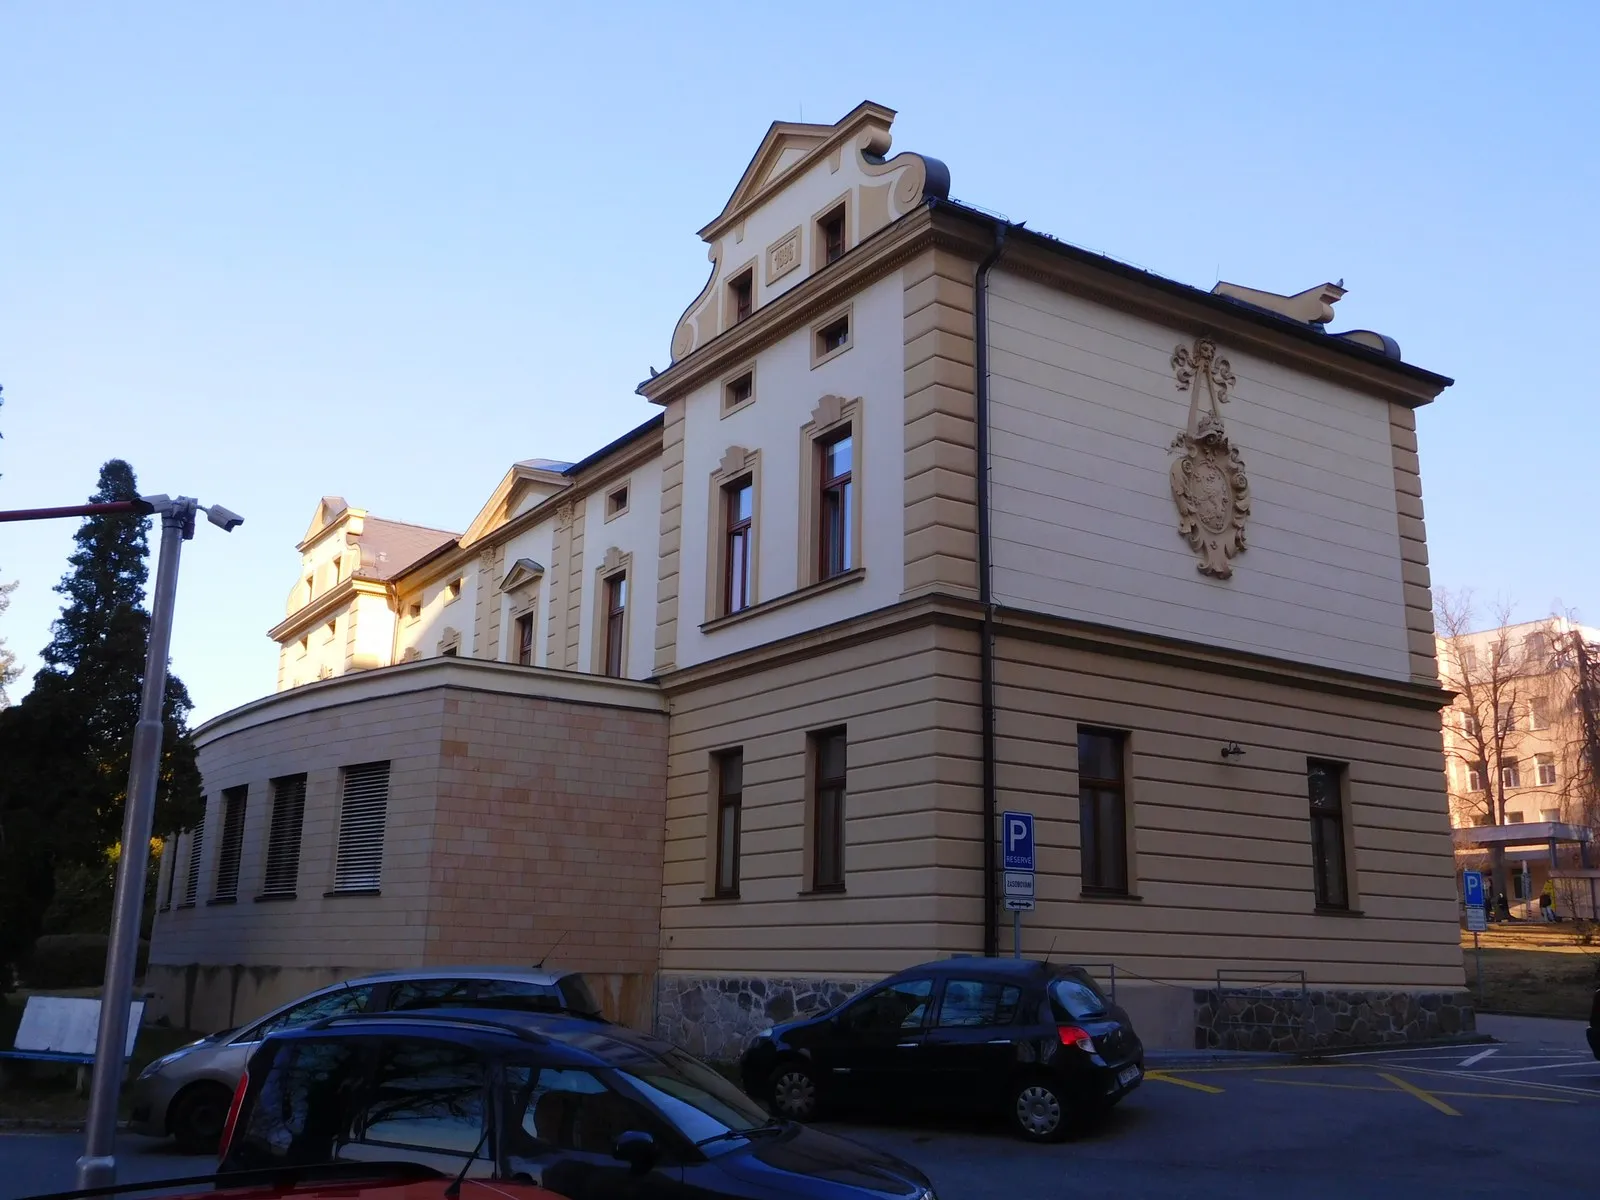
Diciembre de 2019 ransomware Ryuk
El 11 de diciembre de 2019, el ransomware paralizó los sistemas hospitalarios. El pleno funcionamiento no se reanudó hasta el 30 de diciembre; los daños superaron los 59 millones de coronas.
Qué hacemos con él: Todo empezó con el correo electrónico y las cuentas mal protegidas. La ciberauditoría examina exactamente estos puntos de entrada.
Fuente: Televisión Checa (ČT24)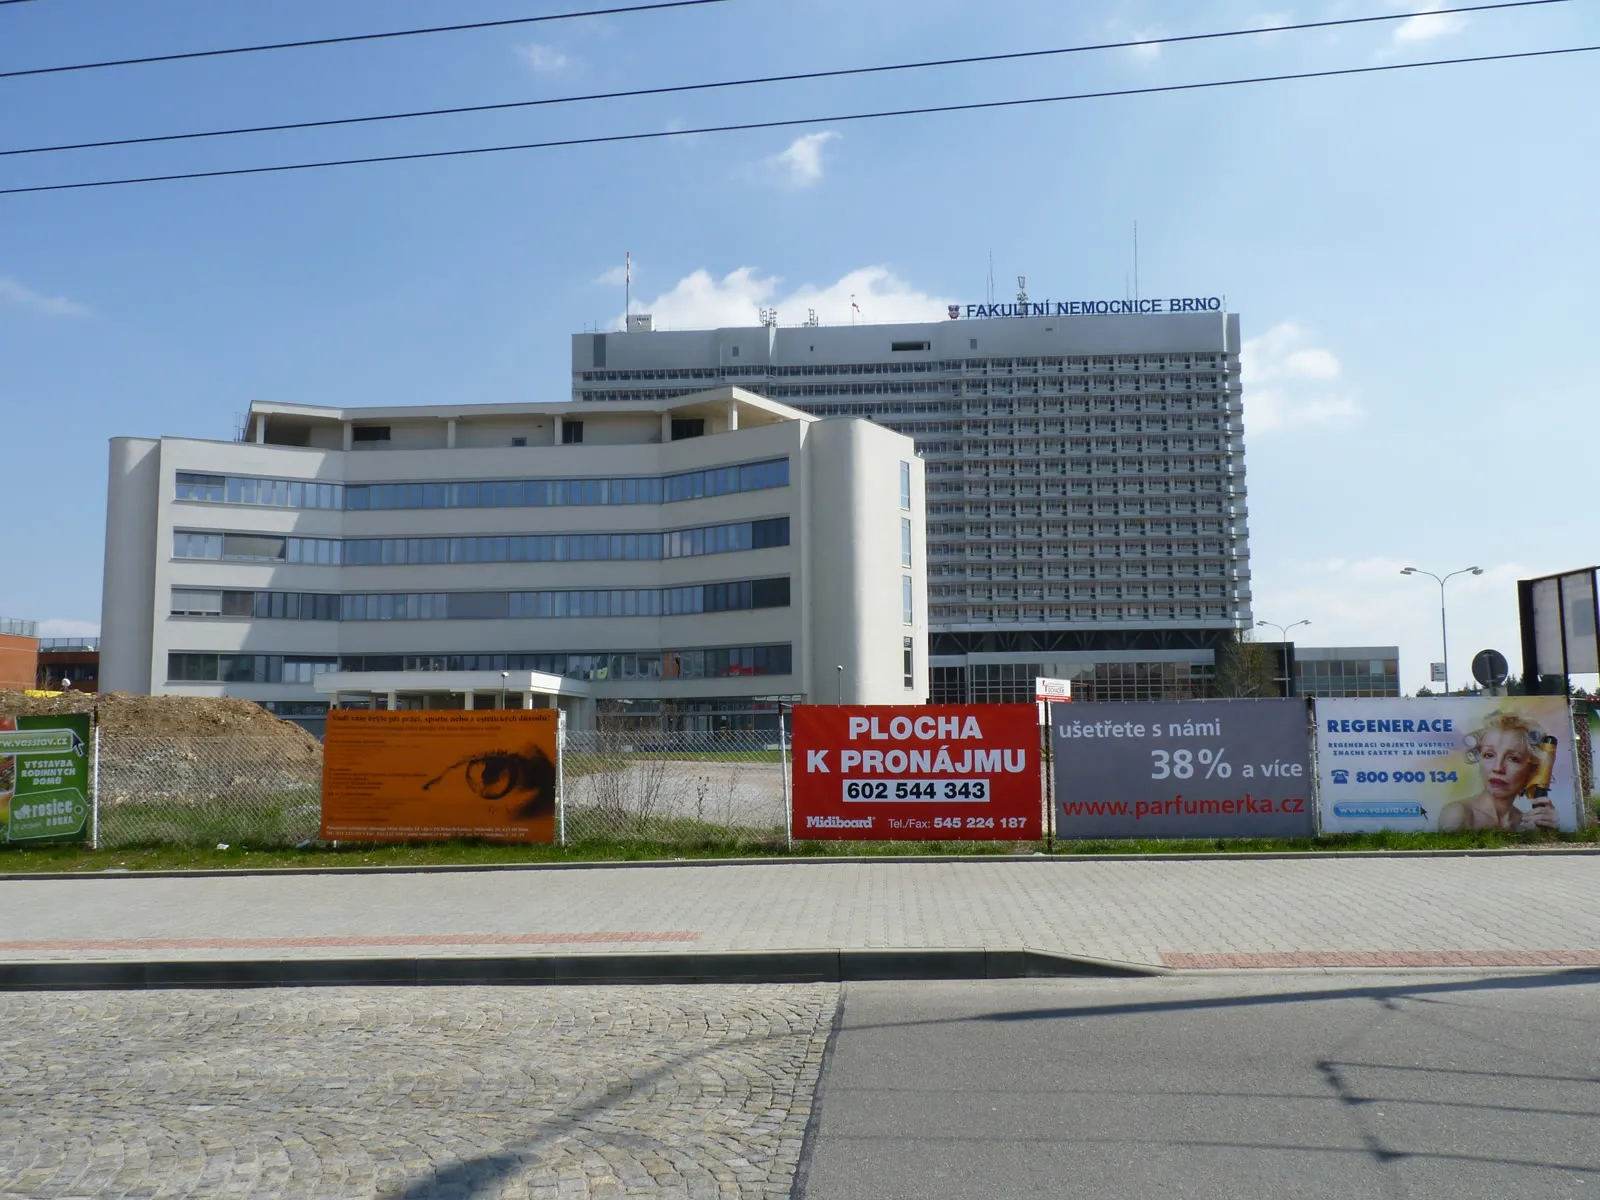

Marzo 2020 · ransomware, al día siguiente de declararse el estado de alarma
El 13 de marzo de 2020, un día después de que se declarara el estado de emergencia, un ataque cifró los sistemas del segundo hospital más grande del país. Operaciones aplazadas, daños provisionales de 150 millones de coronas.
Qué hacemos con él: Un archivo adjunto abierto detuvo la operación. Por eso en el curso practicamos cómo reconocer el phishing y qué hacer en la primera lección.
Fuente: Aktuálně.cz268
de incidentes de ciberseguridad se registró el NÚKIB en 2024, la mayor cantidad hasta el momento. La mayoría de las veces fue el sector público.
Fuente: NÚKIB, Informe sobre el estado de la ciberseguridad de la República Checa (2024)Centro de operaciones, análisis de tráfico, respuesta a incidente y físico enfoques.
No. En escuelas, empresas e instituciones, los datos, las cámaras, los enfoques, los proveedores y el modo de construcción están todos conectados. Por lo tanto, examinamos la ciberseguridad como parte de la preparación ante crisis de toda la organización.
No. La auditoría también es adecuada para organizaciones donde la TI la proporciona un administrador externo. Allí a menudo no está claro quién gestiona las cuentas y los depósitos, quién es responsable de qué y cuál es el procedimiento de crisis.
Breve informe con riesgos, prioridades y medidas y procedimiento recomendados en caso de incidente. Para una escala mayor, complementaremos el plan de capacitación de seguimiento del equipo.
Auditoría cibernética
Escríbanos el tipo de organización, el número de ubicaciones y quién administra su TI. Propondremos un alcance razonable de la auditoría.
Escribe si es una escuela, empresa o institución, cuántas ubicaciones tienes y cómo se garantiza la gestión de TI. Recomendaremos el alcance de la auditoría.