






























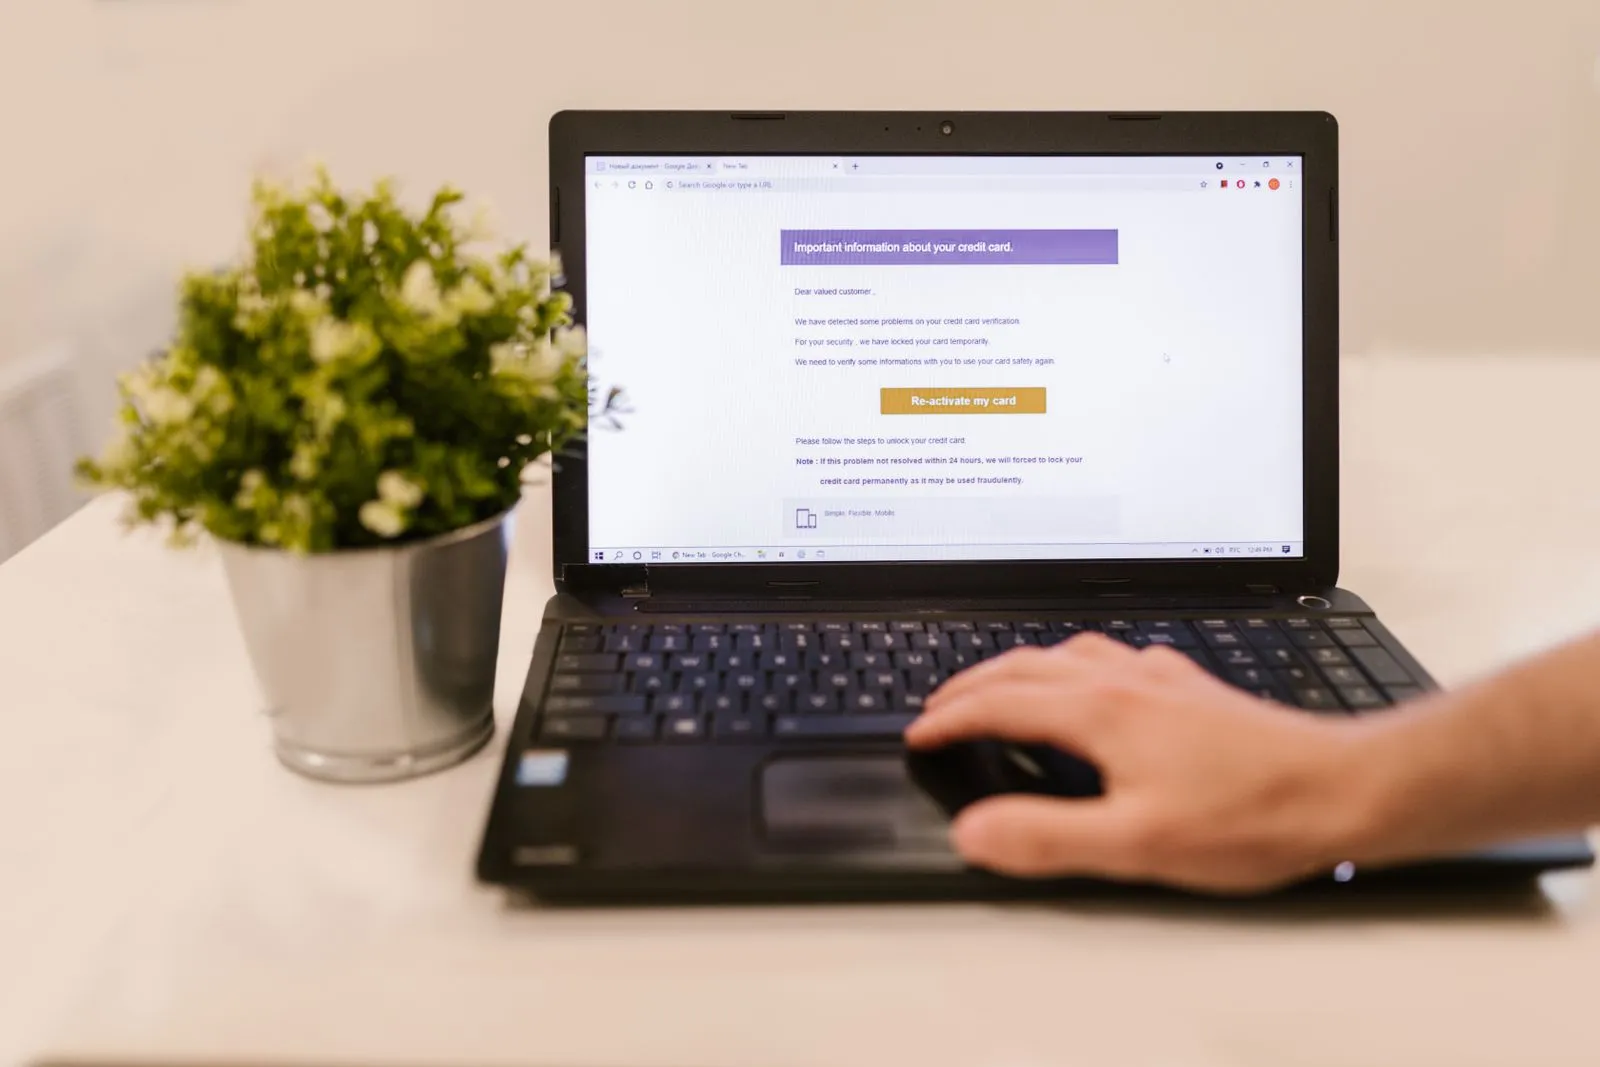
01
Phishing e ingeniería social
El equipo reconoce el riesgo y sabe a quién transmitir el incidente.
Ciberseguridad · Curso
primera hora incidente decide. Enseñaremos gestión y operaciones. phishing, proteja cuentas y datos y siga un plan claro.
Director de División GBH Cyber
Su ciberseguridad no la impulsa un especialista en marketing, sino un ingeniero.
Como ingeniero de software senior, trabajó en IBM y en Trezor (SatoshiLabs), donde participó en el desarrollo de Trezor Suite. En GBH conecta la ciberseguridad con la infraestructura física del grupo.
1 dia
curso practico en equipo
10–25
personas de gestión, TI y operaciones
NIS2
comprensible para la gestión
primera hora
que hacer en un incidente
Impacto práctico
La gente necesita saber a quién llamar, qué desconectar y qué dejar correr.
curso dominical seguridad cibernética en capas separadas. Cuentas, fechas, el funcionamiento físico y los roles de las personas se vincularán en un solo procedimiento para que nadie improvise durante un incidente.
Cuentas, copias de seguridad y datos críticos. ¿Sabes quién los gestiona y cómo restaurarlos?
La red, las cámaras y el modo de construcción funcionan continuamente. En el curso, los conectamos con datos en un solo procedimiento.
Gestión, informática y recepción. Todo el mundo sabe qué hacer en la primera hora de un incidente.
El curso es para personas que incidente levantan el teléfono, abren la puerta o toman decisiones de tráfico.
01
El equipo reconoce el riesgo y sabe a quién transmitir el incidente.
02
Cuentas, cámaras y administración tienen dueño.
03
Los datos críticos se pueden restaurar según un cronograma.
04
La ciberseguridad también incluye el edificio, las cámaras y las entradas.
05
Primera llamada telefónica, decisión y aislamiento.
06
Traduciremos los deberes en pasos para el liderazgo.
No nos ocupamos de la ciberseguridad de forma aislada. Lo conectamos con las personas, la construcción y la toma de decisiones de gestión.
Revisamos cuentas, datos, cámaras, proveedores y contactos de crisis.
Phishing, pérdida de dispositivo, fuga de datos, interrupción de la cámara.
Gestión, informática, recepción, operación y comunicación en un solo procedimiento.
Qué cambiar ahora, qué planificar y qué pertenece a la auditoría.
01
Protege los datos de los estudiantes, las cuentas de los profesores y las cámaras. En el curso recibirá un procedimiento claro, no otra directiva en un cajón.
02
Cuando un ciberataque detiene la producción o la facturación, tú decides. Aprenderá qué hacer en la primera hora y a quién llamar.
03
Usted mismo administra la red, las cuentas y las copias de seguridad. Eliminará un procedimiento que podrá realizar incluso sin un Centro de supervisión de seguridad (SOC).
04
Un ataque puede comenzar con un clic en el mostrador de recepción. Aprenderá a reconocer el phishing antes de abrir un archivo adjunto y sabrá a quién informarlo.
05
Traduciremos las obligaciones según NIS2 en pasos que usted podrá defender ante la dirección y el regulador.
06
En lugar de improvisar, sale con un plan: quién aísla los dispositivos comprometidos, quién se comunica y quién toma decisiones operativas.

El curso conecta a empleados, gerentes de cuentas, recepción y gerencia. Ensayamos la primera hora: cómo reconocer un ataque, a quién transmitírselo, qué limitar y cómo mantener el tráfico.
Conoce el ataque
Enviar un incidente
Restringir el acceso
sigue corriendo
La primera hora del incidente.
Quién llama Qué apagar. A quién pasar.
Un problema técnico se convierte rápidamente en una crisis operativa. El curso dará a las personas un procedimiento concreto.
Incidentes documentados públicamente en la República Checa que se desencadenaron con un clic o un archivo adjunto abierto. El curso ensaya este preciso momento: cómo phishing saber quien incidente aprobar y qué hacer en la primera lección.
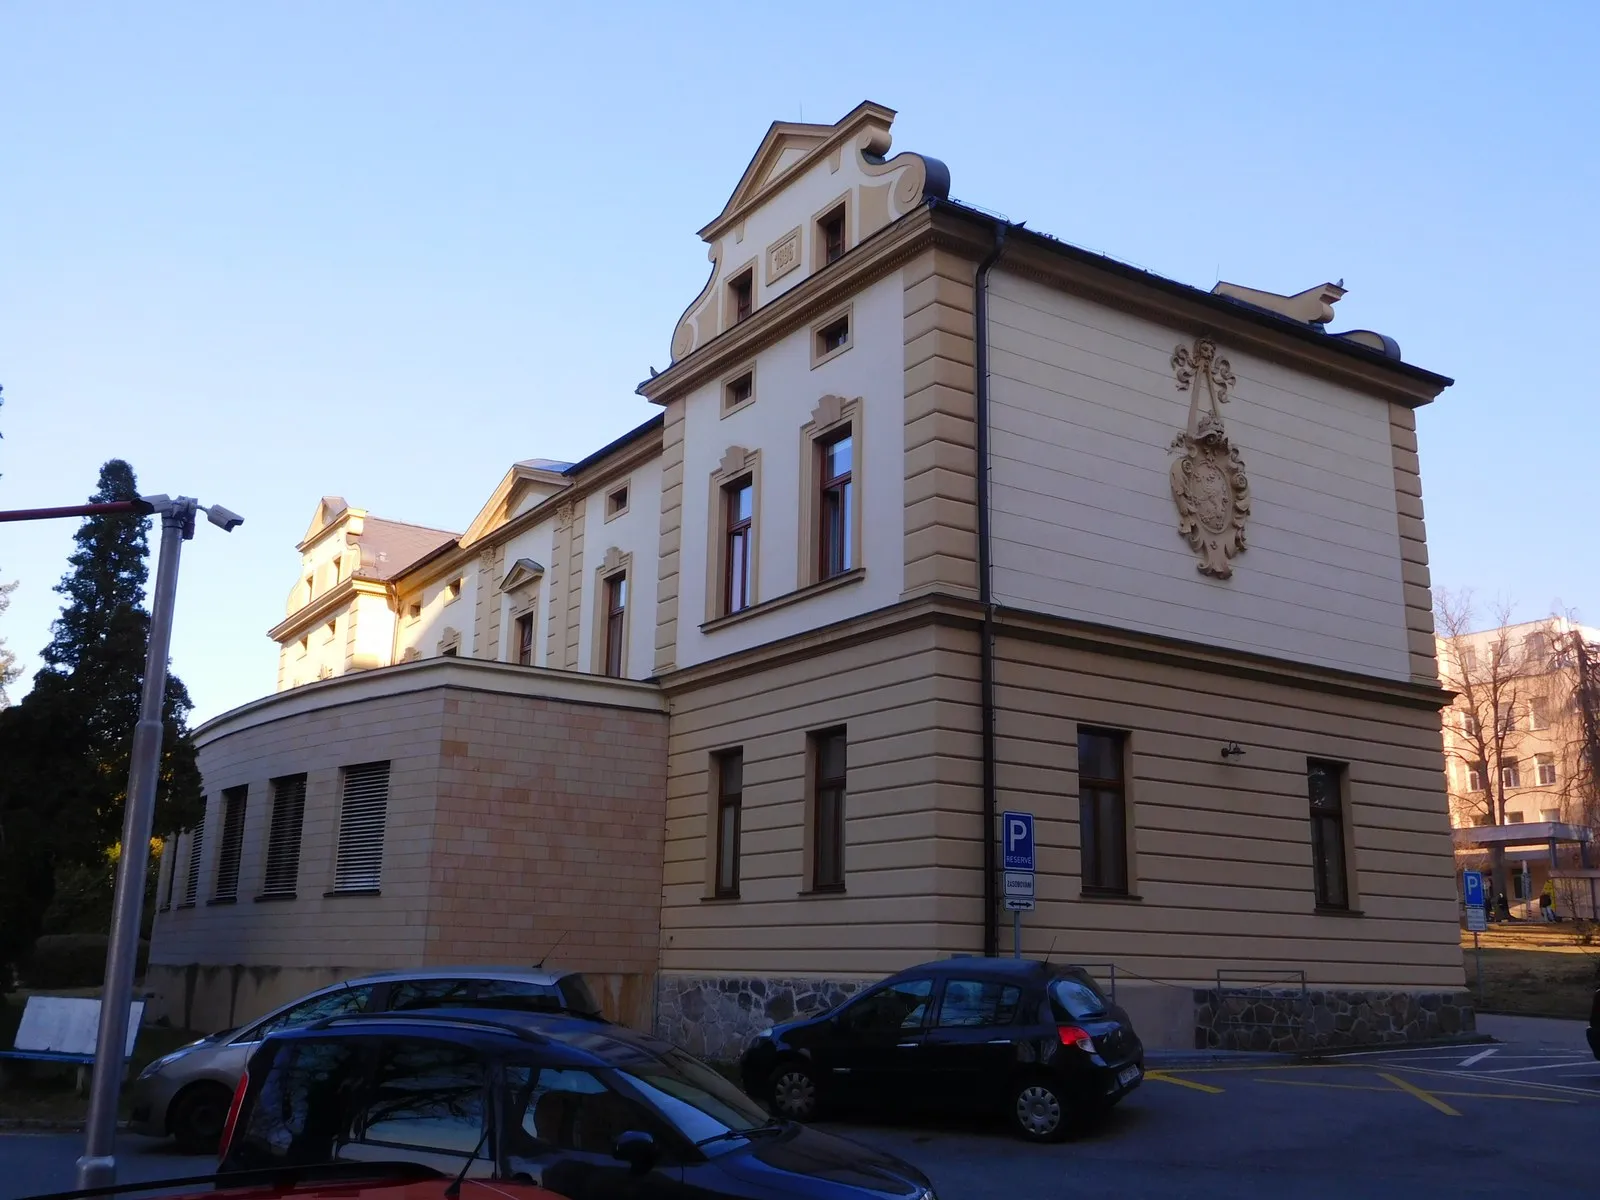
Diciembre de 2019 ransomware Ryuk
El 11 de diciembre de 2019, el ransomware paralizó los sistemas hospitalarios. El pleno funcionamiento no se reanudó hasta el 30 de diciembre; los daños superaron los 59 millones de coronas.
Qué hacemos con él: Todo empezó con el correo electrónico y las cuentas mal protegidas. La ciberauditoría examina exactamente estos puntos de entrada.
Fuente: Televisión Checa (ČT24)

Marzo 2020 · ransomware, al día siguiente de declararse el estado de alarma
El 13 de marzo de 2020, un día después de que se declarara el estado de emergencia, un ataque cifró los sistemas del segundo hospital más grande del país. Operaciones aplazadas, daños provisionales de 150 millones de coronas.
Qué hacemos con él: Un archivo adjunto abierto detuvo la operación. Por eso en el curso practicamos cómo reconocer el phishing y qué hacer en la primera lección.
Fuente: Aktuálně.cz268
de incidentes de ciberseguridad se registró el NÚKIB en 2024, la mayor cantidad hasta el momento. La mayoría de las veces fue el sector público.
Fuente: NÚKIB, Informe sobre el estado de la ciberseguridad de la República Checa (2024)NIS2 y la nueva Ley de Seguridad Cibernética transfieren la responsabilidad a la dirección. Una auditoría y un equipo preparado costarán menos que una multa, un tiempo de inactividad o una pérdida de datos.
hasta 10 millones de euros
o 2% de la facturación: multas según NIS2
La gerencia es responsable
responsabilidad personal por las medidas tomadas
24 / 72h
plazos legales para informar un incidente
Proveedores
También eres responsable de la cadena de suministro.
Phishing, análisis de tráfico y riesgos en móvil. Así es un día con el equipo.
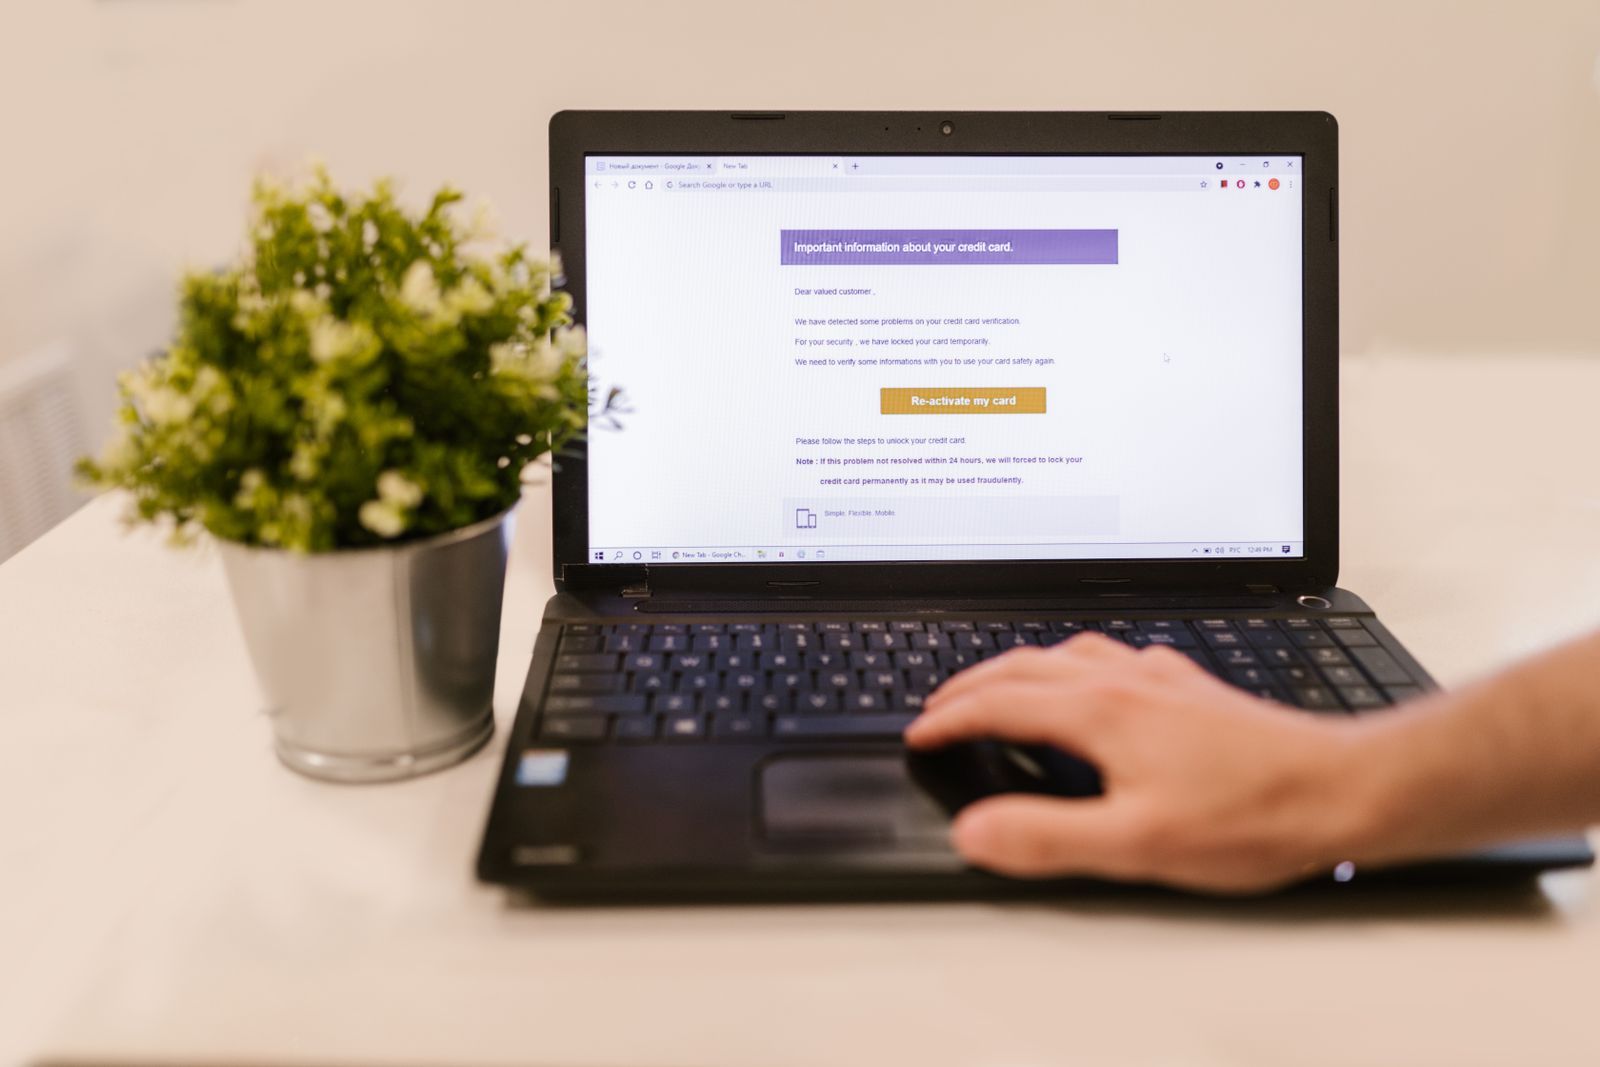
Es práctico. Gestión, operaciones y TI obtienen un lenguaje común: cuál es el riesgo, quién tiene qué rol y qué hacer en los primeros minutos de un incidente.
Sí. Puedes realizar el curso de forma independiente, pero sacarás el máximo provecho después de auditar cuentas, datos, cámaras y proveedores. La auditoría encontrará puntos débiles, el curso enseñará al equipo a reaccionar.
Sí. Las escuelas trabajan con datos de los estudiantes, cuentas del personal, cámaras y proveedores y deben manejar las comunicaciones de crisis. El curso traducirá los riesgos cibernéticos en operaciones escolares normales.
curso cibernético
Describe la organización, el número de personas y con qué estás tratando. Recomendaremos el alcance del curso.
Escribe si es colegio, empresa o institución, cuántos participantes habrá y qué es lo que más te preocupa. Nosotros diseñaremos el curso.