






























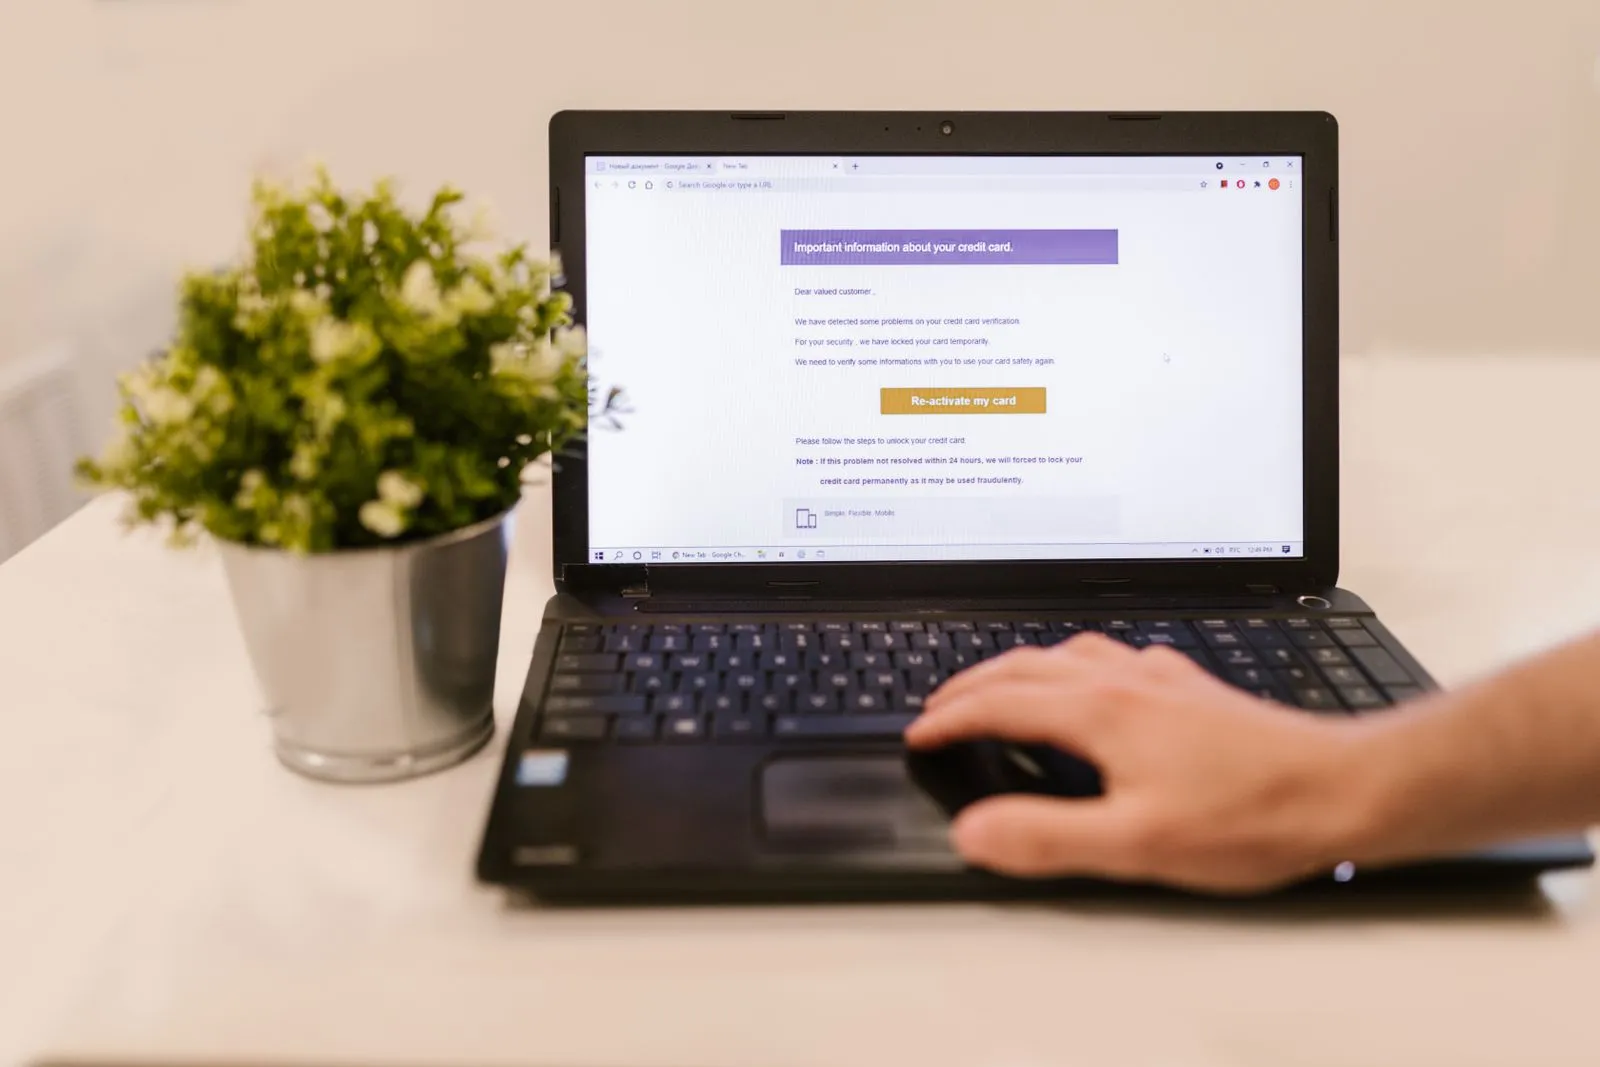
01
Phishing et ingénierie sociale
L’équipe reconnaît le risque et sait à qui transmettre l’incident.
Cybersécurité · Cours
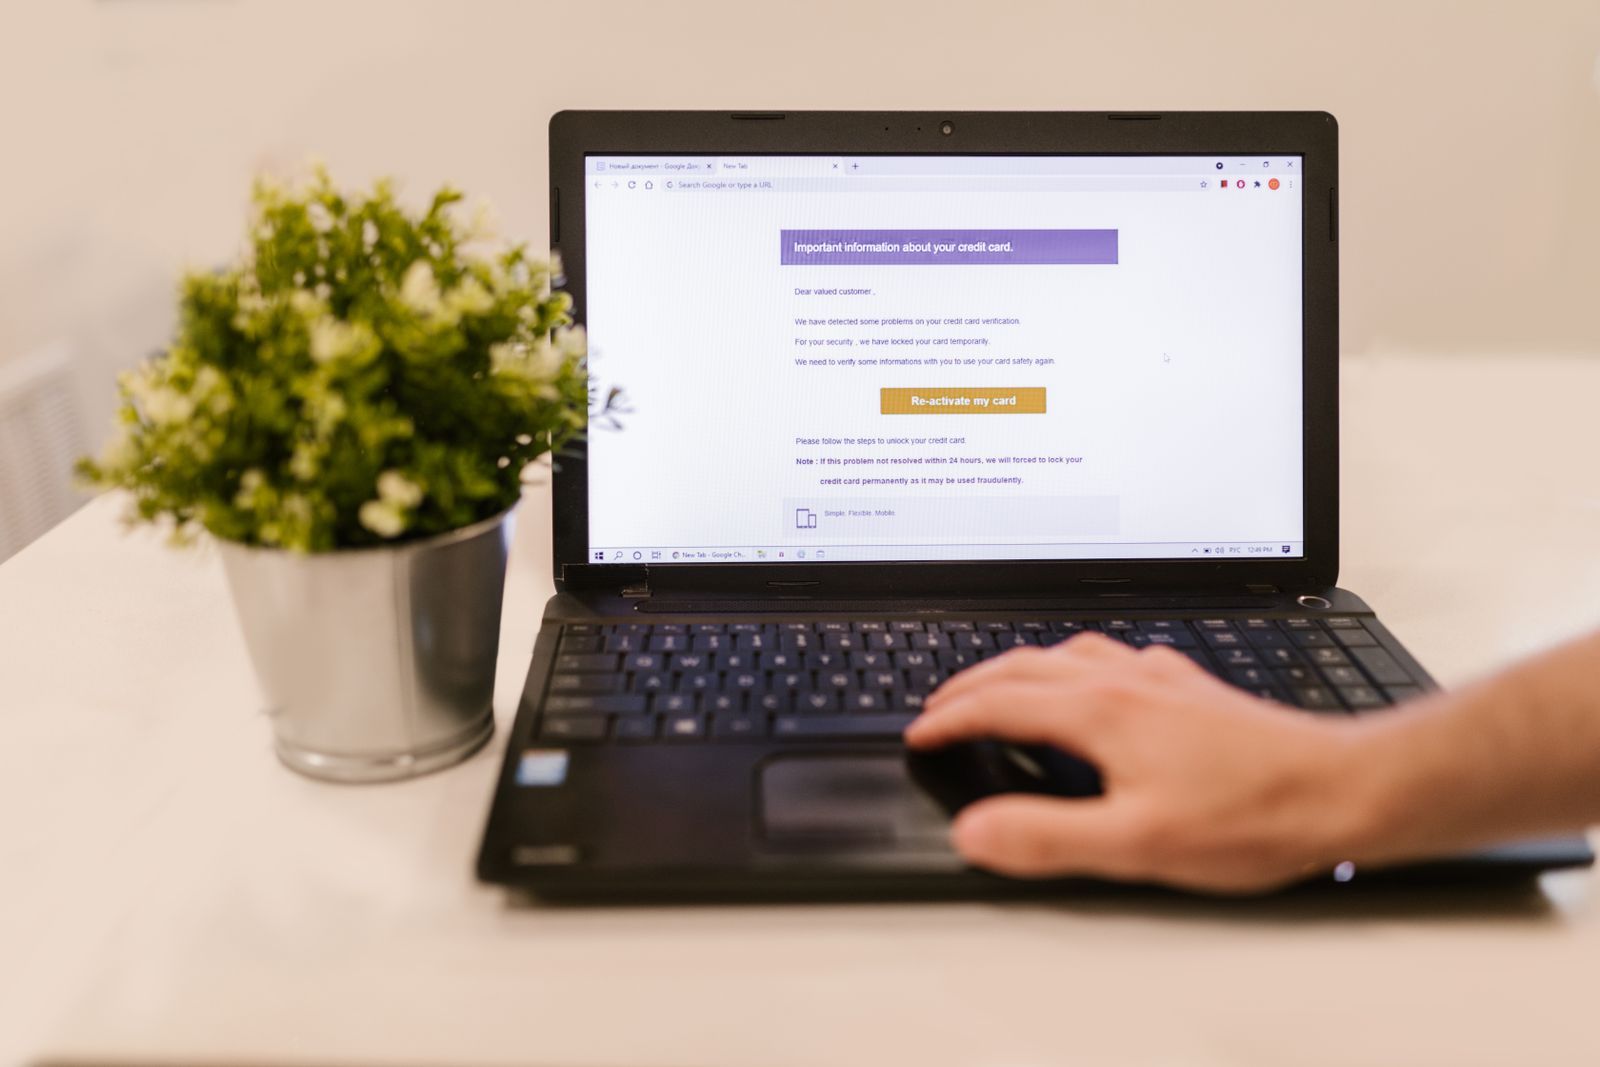
Première heure incident décide. Nous enseignerons la gestion et les opérations phishing, protégez les comptes et les données et suivez un plan clair.
Directeur de division GBH Cyber
Votre cybersécurité n'est pas pilotée par un marketeur, mais par un ingénieur.
En tant qu'ingénieur logiciel senior, il a travaillé chez IBM et chez Trezor (SatoshiLabs), où il a participé au développement de la suite Trezor. Chez GBH, il connecte la cybersécurité à l'infrastructure physique du groupe.
1 jour
cours pratique en équipe
10–25
des personnes de la direction, de l'informatique et des opérations
NIS2
compréhensible pour la direction
Première heure
que faire en cas d'incident
Impact pratique
Les gens doivent savoir qui appeler, quoi déconnecter et quoi laisser fonctionner.
cours du dimanche cybersécurité en couches séparées. Comptes, rendez-vous, le fonctionnement physique et les rôles des personnes seront liés en une seule procédure afin que personne n'improvise lors d'un incident.
Comptes, sauvegardes et données critiques. Savez-vous qui les gère et comment les restaurer ?
Le réseau, les caméras et le mode bâtiment fonctionnent en continu. Au cours du cours, nous les connectons aux données en une seule procédure.
Gestion, informatique et réception. Tout le monde sait quoi faire dès la première heure d’un incident.
Le cours s'adresse aux personnes qui incident ils décrochent le téléphone, ouvrent la porte ou prennent des décisions en matière de circulation.
01
L’équipe reconnaît le risque et sait à qui transmettre l’incident.
02
Les comptes, les caméras et l'administration ont un propriétaire.
03
Les données critiques peuvent être restaurées selon un calendrier.
04
La cybersécurité comprend également le bâtiment, les caméras et les entrées.
05
Premier coup de téléphone, décision et isolement.
06
Nous traduirons les devoirs en étapes de leadership.
Nous ne traitons pas de la cybersécurité de manière isolée. Nous le connectons aux personnes, aux bâtiments et à la prise de décision en matière de gestion.
Nous parcourons les comptes, les données, les caméras, les fournisseurs et les contacts de crise.
Phishing, appareil perdu, fuite de données, panne de caméra.
Gestion, informatique, réception, exploitation et communication en une seule procédure.
Que changer maintenant, que planifier et ce qui appartient à l'audit.
01
Vous protégez les données des élèves, les comptes des enseignants et les caméras. Au cours du cours, vous recevrez une procédure claire, pas une autre directive dans un tiroir.
02
Lorsqu’une cyberattaque arrête la production ou la facturation, c’est vous qui décidez. Vous apprendrez quoi faire dans la première heure et qui appeler.
03
Vous gérez vous-même le réseau, les comptes et les sauvegardes. Vous supprimerez une procédure que vous pouvez gérer même sans centre de surveillance de la sécurité (SOC).
04
Une attaque peut démarrer d’un simple clic sur le bureau d’accueil. Vous apprendrez à reconnaître le phishing avant d'ouvrir une pièce jointe et à savoir à qui le signaler.
05
Nous traduirons les obligations selon NIS2 en étapes que vous pourrez défendre devant la direction et le régulateur.
06
Au lieu d'improviser, vous repartez avec un plan : qui isole les appareils compromis, qui communique et qui prend les décisions opérationnelles.

La formation met en relation les collaborateurs, les chargés de clientèle, l'accueil et la direction. Nous répétons la première heure : comment reconnaître une attaque, à qui la transmettre, quoi limiter et comment maintenir le trafic.
Connaître l'attaque
Soumettre un incident
Restreindre l'accès
Continuez à courir
La première heure de l'incident
Qui appelle Quoi éteindre. À qui transmettre.
Un problème technique se transforme vite en crise opérationnelle. Le cours donnera aux gens une démarche concrète.
Incidents publiquement documentés en République tchèque qui ont été déclenchés par un clic ou une pièce jointe ouverte. Le cours répète à ce moment précis : comment phishing savoir qui incident réussir et que faire dans la première leçon.
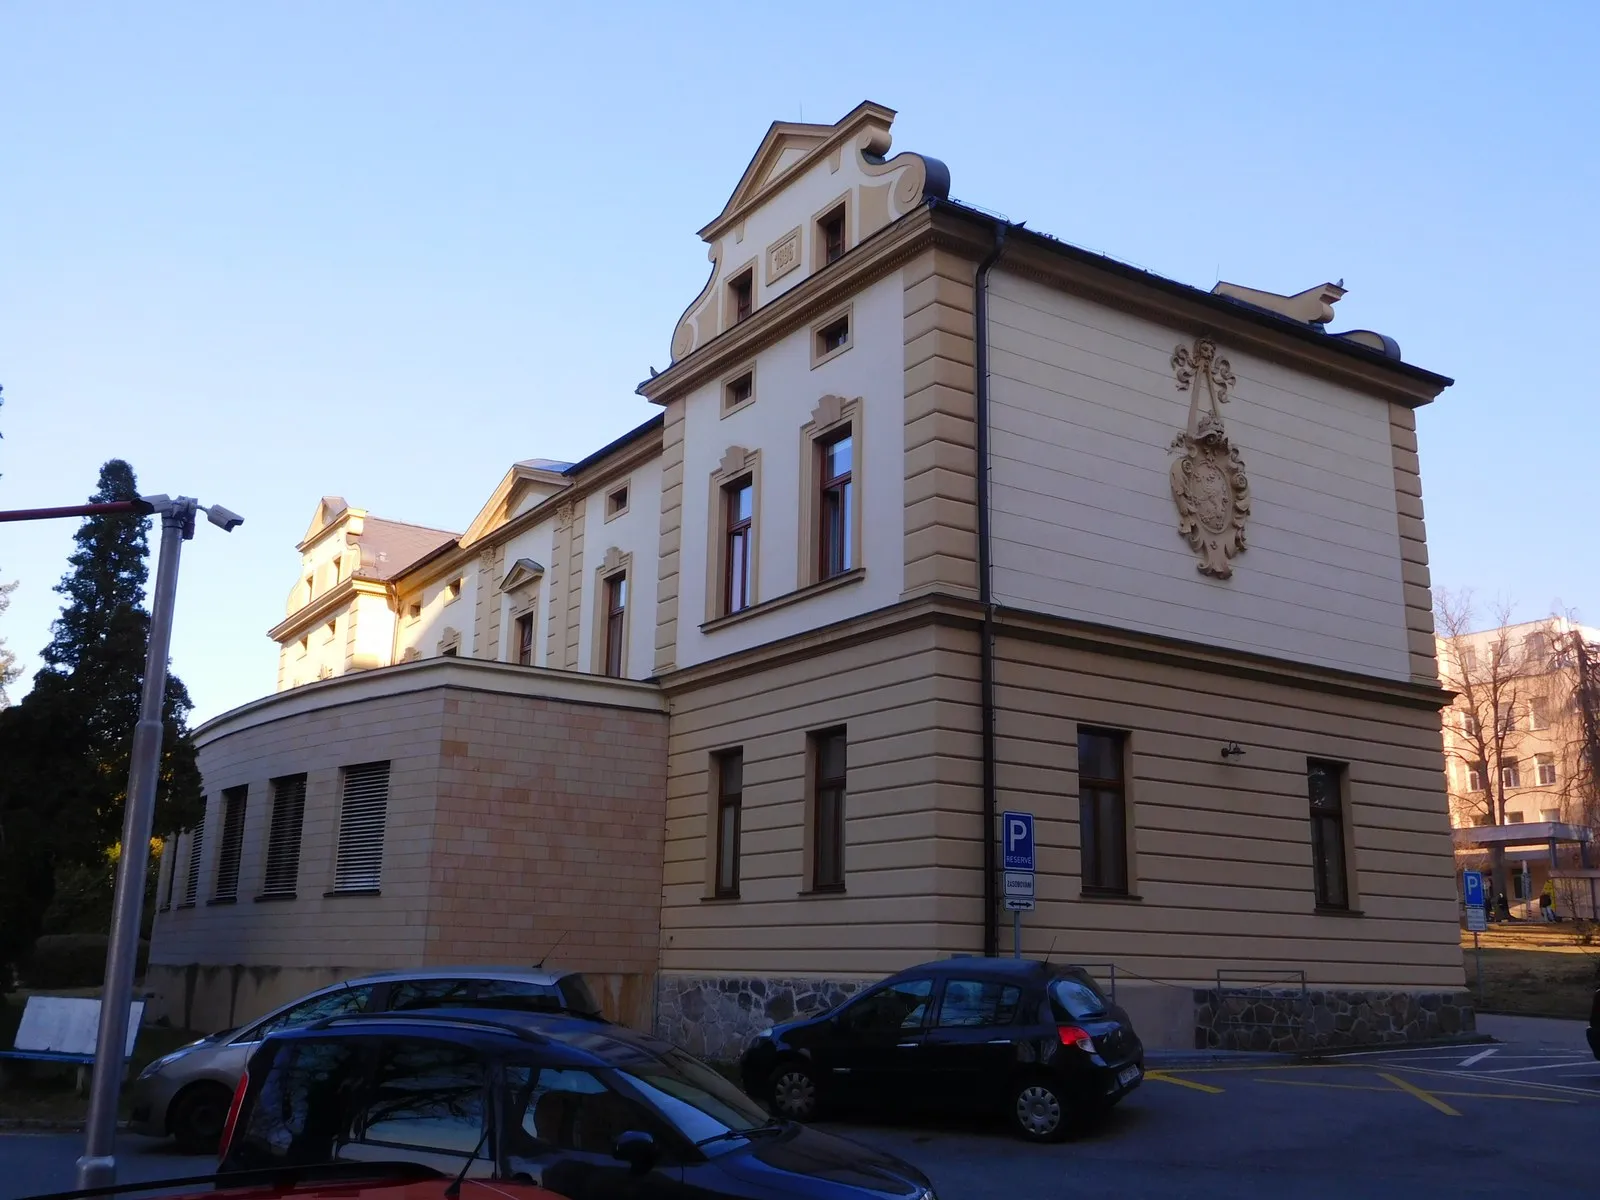
Ransomware Ryuk de décembre 2019
Le 11 décembre 2019, un ransomware a paralysé les systèmes hospitaliers. L'exploitation complète n'a repris que le 30 décembre, les dégâts ont dépassé 59 millions de couronnes.
Ce que nous en faisons : Tout a commencé avec la messagerie électronique et les comptes mal protégés. Le cyberaudit examine exactement ces points d’entrée.
Source : Télévision tchèque (ČT24)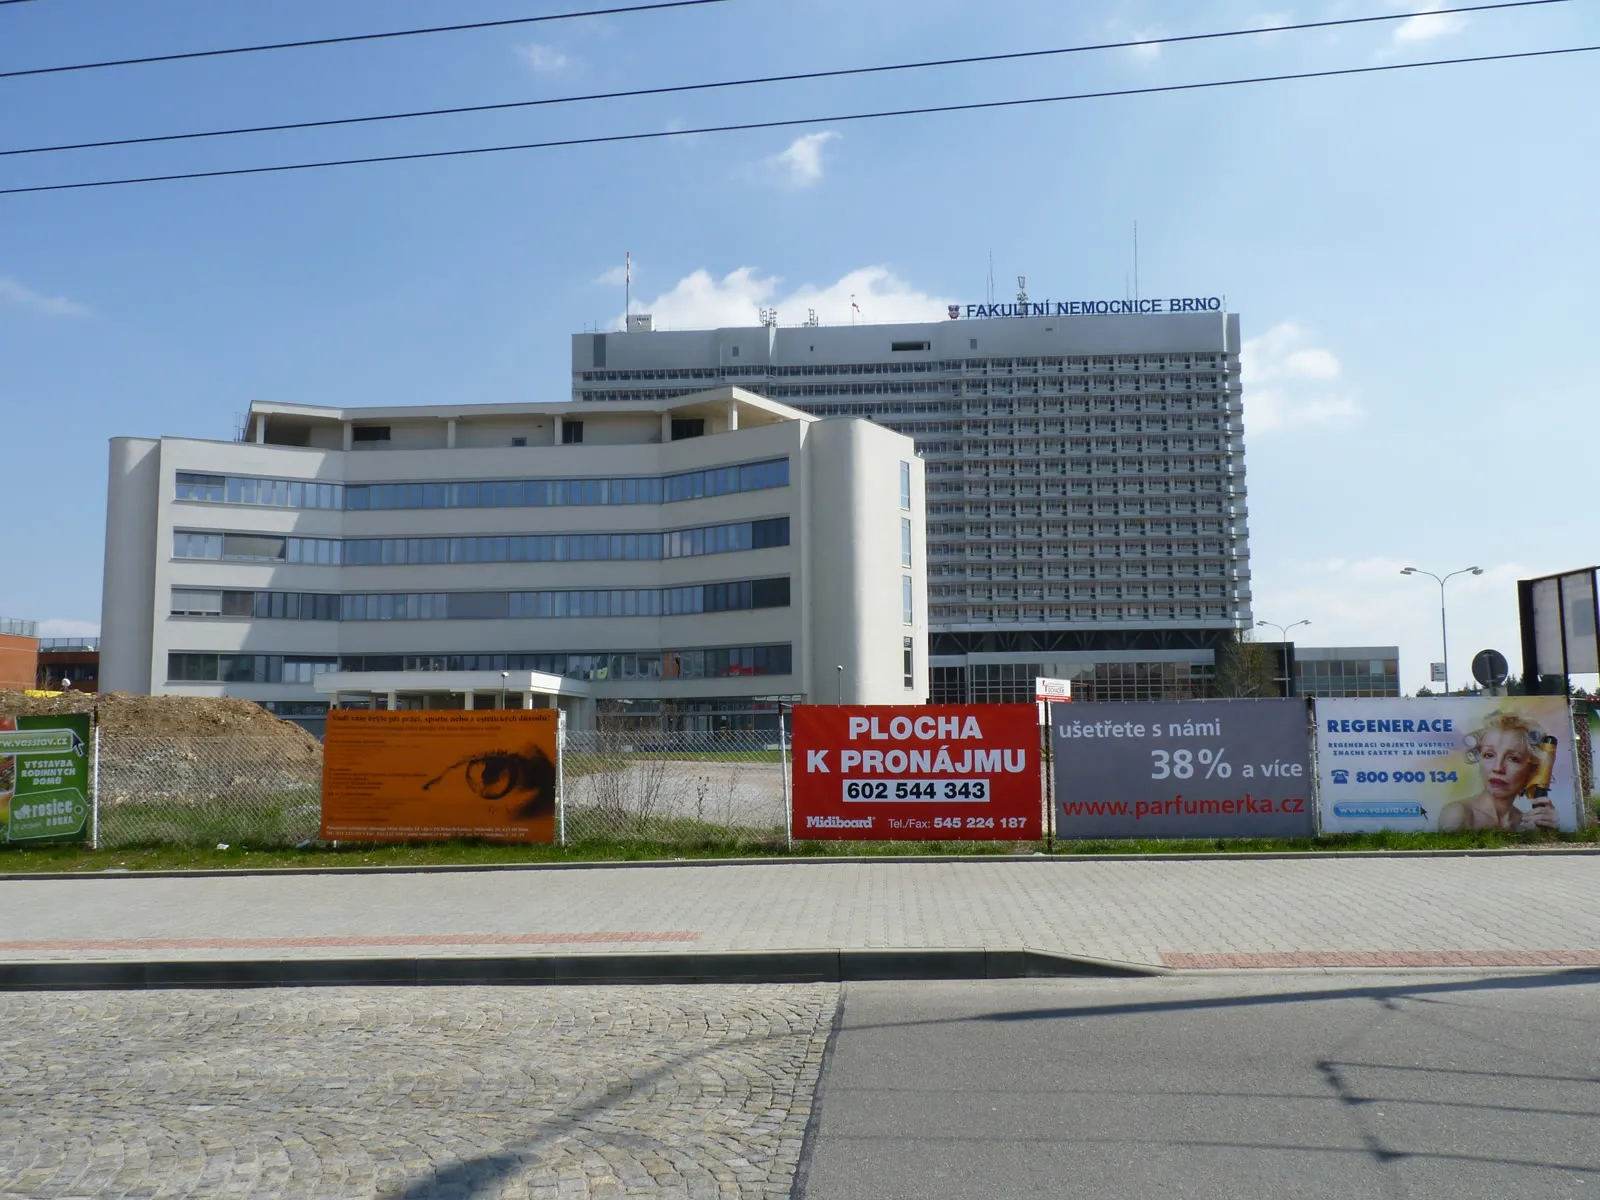

Mars 2020 · ransomware, au lendemain de la déclaration de l'état d'urgence
Le 13 mars 2020, au lendemain de la déclaration de l'état d'urgence, une attaque a crypté les systèmes du deuxième plus grand hôpital du pays. Opérations reportées, dégâts provisoires de 150 millions de couronnes.
Ce que nous en faisons : Une pièce jointe ouverte a arrêté l’opération. C'est pourquoi, dans le cours, nous expliquons comment reconnaître le phishing et que faire lors de la première leçon.
Source : Aktuálně.cz268
des incidents de cybersécurité ont été enregistrés par NÚKIB en 2024, soit le plus grand nombre à ce jour. Il s'agissait le plus souvent du secteur public.
Source : NÚKIB, Rapport sur l'état de la cybersécurité de la République tchèque (2024)NIS2 et la nouvelle loi sur la cybersécurité transfèrent la responsabilité à la direction. Un audit et une équipe préparée coûteront moins cher qu’une amende, un temps d’arrêt ou une perte de données.
jusqu'à 10 millions d'euros
ou 2% du chiffre d'affaires : amendes selon NIS2
La direction est responsable
responsabilité personnelle des mesures prises
24 / 72 heures
délais légaux pour signaler un incident
Fournisseurs
vous êtes également responsable de la supply chain
Phishing, analyse du trafic et risques en mobile. Voilà à quoi ressemble une journée avec l’équipe.
C'est pratique. La direction, les opérations et l'informatique adoptent un langage commun : quel est le risque, qui a quel rôle et que faire dans les premières minutes d'un incident.
Oui. Vous pouvez suivre le cours de manière indépendante, mais il vous apportera le plus après avoir audité les comptes, les données, les caméras et les fournisseurs. L'audit trouvera les points faibles, le cours apprendra à l'équipe à réagir.
Oui. Les écoles travaillent avec les données des élèves, les comptes du personnel, les caméras et les fournisseurs et doivent gérer les communications de crise. Le cours traduira les cyber-risques dans les opérations scolaires normales.
Cours cyber
Décrivez l'organisation, le nombre de personnes et ce à quoi vous avez affaire. Nous recommanderons la portée du cours.
Écrivez s'il s'agit d'une école, d'une entreprise ou d'une institution, combien de participants il y aura et ce qui vous inquiète le plus. Nous concevrons le cours.