






























01
Comptes et autorisations
Nous découvrirons qui a accès aux données, aux caméras et à l'administration.
Cybersécurité · Audit
Savez-vous qui a accès à vos données ? Nous vérifierons comptes, dépôts, caméras, fournisseurs et première réponse de l'équipe.
Directeur de division GBH Cyber
Votre cybersécurité n'est pas pilotée par un marketeur, mais par un ingénieur.
En tant qu'ingénieur logiciel senior, il a travaillé chez IBM et chez Trezor (SatoshiLabs), où il a participé au développement de la suite Trezor. Chez GBH, il connecte la cybersécurité à l'infrastructure physique du groupe.
NÚKIB
responsabilités clairement
NIS2
impact sur le leadership
Données
comptes, rôles, sauvegardes
Bâtiment
caméras et approches
Impact pratique
Le résultat est des décisions qui réduiront les risques liés à la circulation.
Cyberaudit cela ne se termine pas par un long rapport technique. Nous vérifierons comptes, rendez-vous, caméras et fournisseurs, et nous trierons les résultats en priorités que la direction comprend.
Les comptes, les autorisations, la gestion des caméras et la gestion informatique externe doivent indiquer clairement qui est responsable de quoi.
Un audit sépare les données critiques, les sauvegardes, les dépendances réseau et opérationnelles des choses qui peuvent attendre.
Nous traduirons les résultats techniques en priorités, budget, personnes responsables et formation continue de l'équipe.

Nous vérifierons les comptes, les données, les fournisseurs, les caméras et le mode physique du bâtiment. La direction obtient des priorités triées.
Comptes et droits
Données sensibles
Fournisseurs
Bâtiment
Directeur de division GBH Cyber
Adam Schinzel
Ingénieur logiciel senior, IBM et Trezor/SatoshiLabs.
Un audit s'adresse à la direction qui a besoin de savoir où se situe le risque réel et quoi changer en premier.
01
Nous découvrirons qui a accès aux données, aux caméras et à l'administration.
02
Nous vérifierons que les données critiques peuvent être récupérées.
03
Nous évaluerons ensemble le système de caméra, les entrées et le mode de construction.
04
Nous vérifierons où s'arrête la responsabilité de l'administrateur externe.
05
Qui appelle, qu'est-ce qui est déconnecté, qu'est-ce qui est enregistré et qui décide.
06
Nous traduirons les devoirs en étapes de leadership.
En bref et selon les priorités : que résoudre maintenant, que planifier et vers quoi transférer formation.
NIS2 et la nouvelle loi sur cybersécurité ils transfèrent la responsabilité à la direction. Un audit et une équipe préparée coûteront moins cher qu’une amende, un temps d’arrêt ou une perte de données.
jusqu'à 10 millions d'euros
ou 2% du chiffre d'affaires : amendes selon NIS2
La direction est responsable
responsabilité personnelle des mesures prises
24 / 72 heures
délais légaux pour signaler un incident
Fournisseurs
vous êtes également responsable de la supply chain
Il s’agit d’incidents publiquement documentés en République tchèque. Cyberaudit examine les mêmes points d'entrée que ce type d'attaque exploite : faible comptes, manquant dépôts, des fournisseurs non contrôlés et l'absence de procédure de crise. Nous ne garantissons pas que vous ne rencontrerez jamais d'incident. Mais nous vous montrerons où vous êtes vulnérable avant qu’un attaquant ne le découvre.
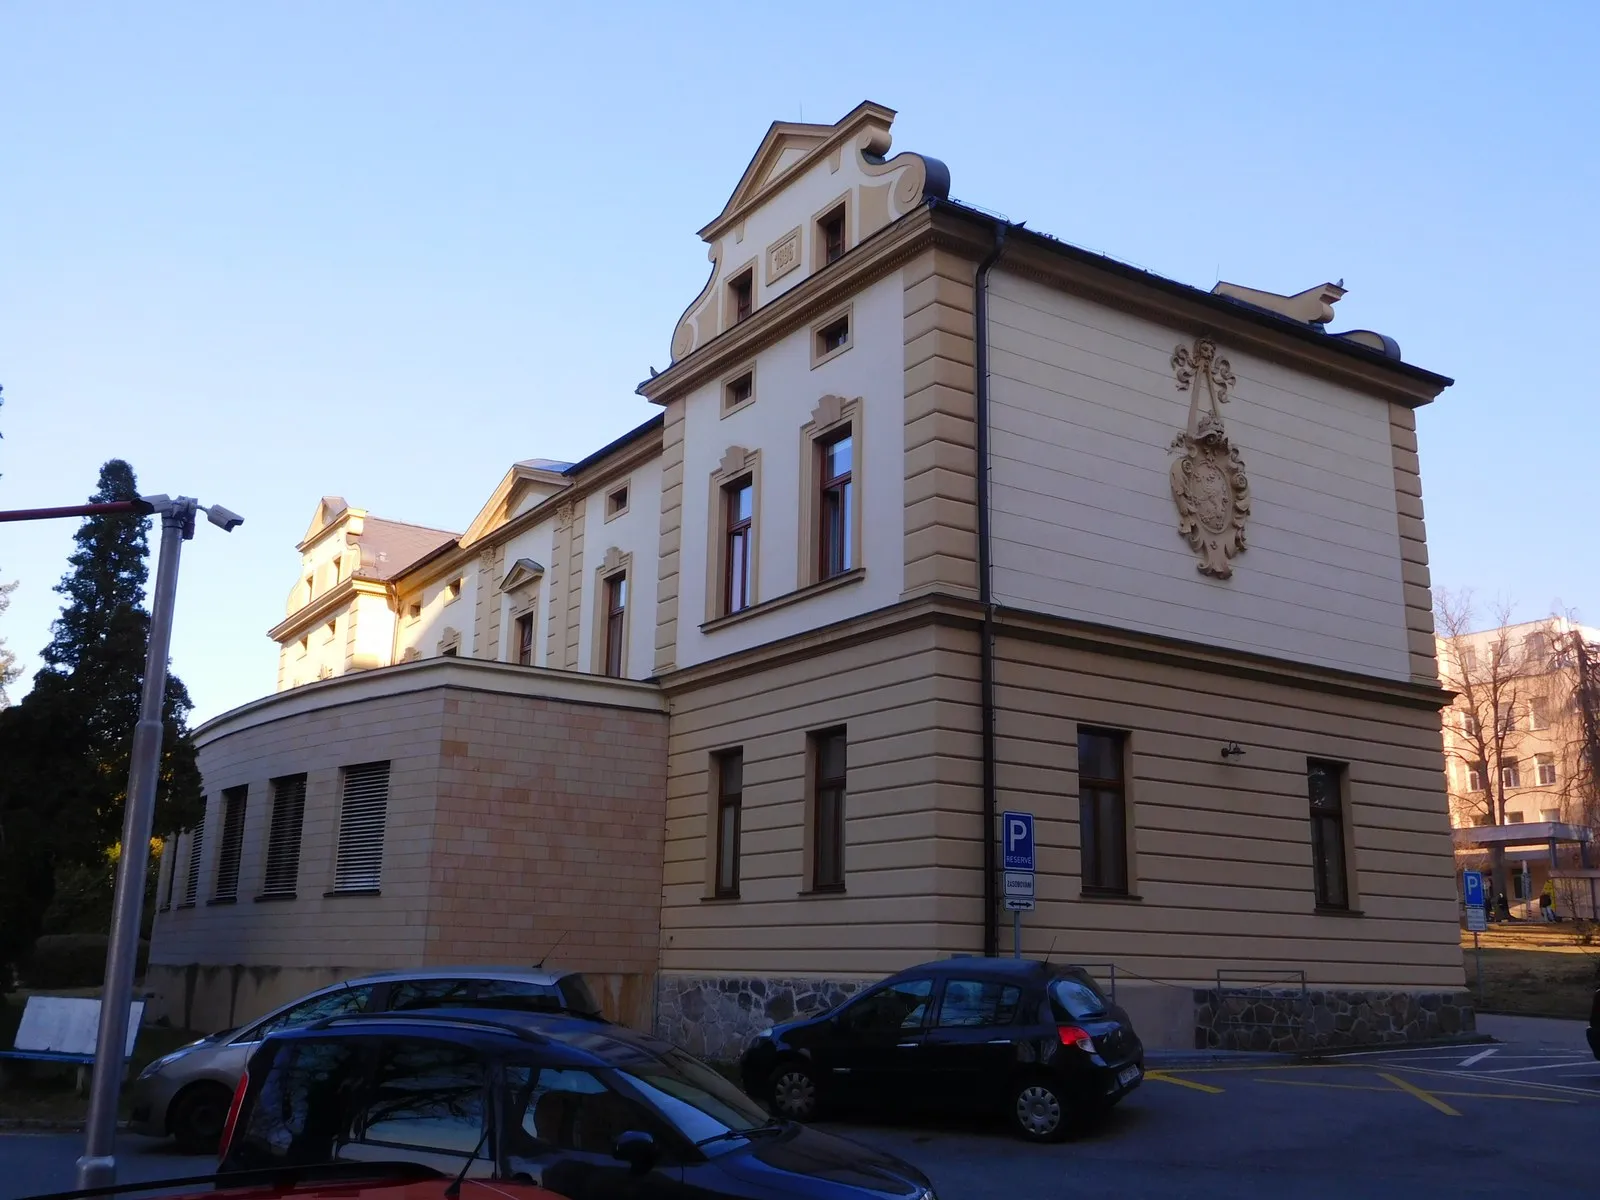
Ransomware Ryuk de décembre 2019
Le 11 décembre 2019, un ransomware a paralysé les systèmes hospitaliers. L'exploitation complète n'a repris que le 30 décembre, les dégâts ont dépassé 59 millions de couronnes.
Ce que nous en faisons : Tout a commencé avec la messagerie électronique et les comptes mal protégés. Le cyberaudit examine exactement ces points d’entrée.
Source : Télévision tchèque (ČT24)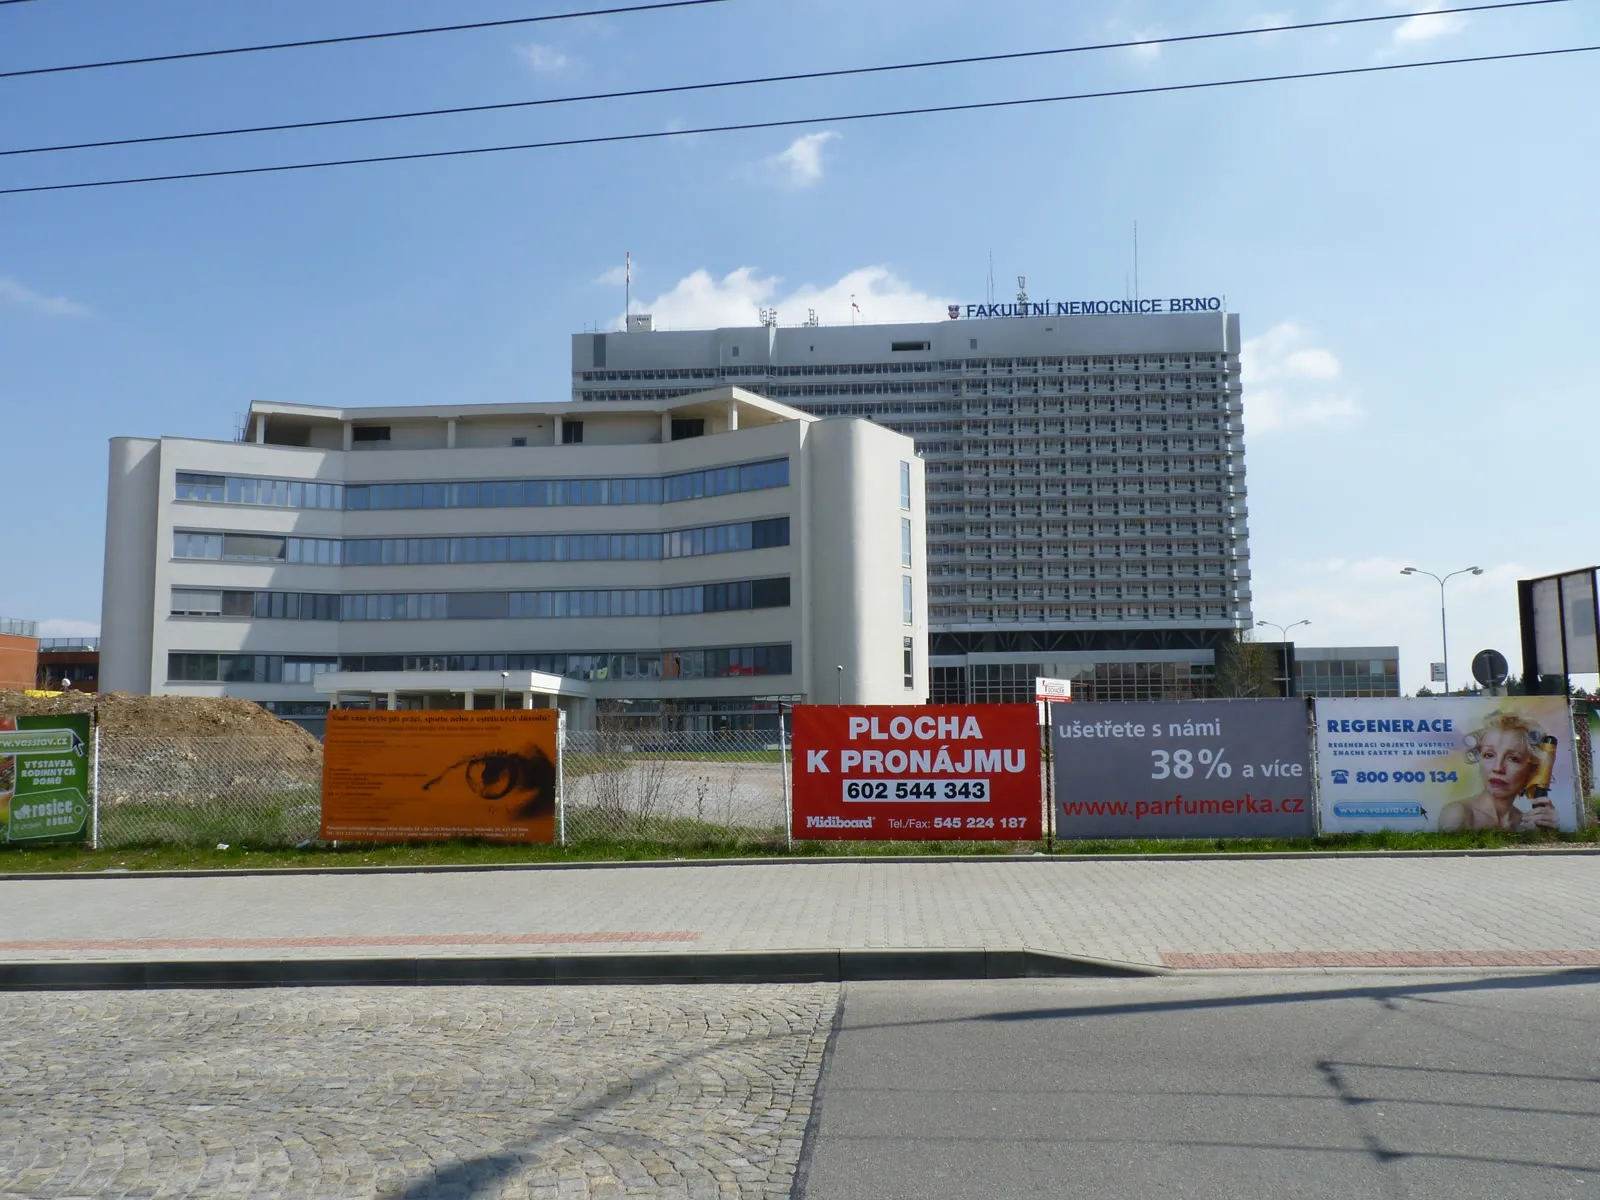

Mars 2020 · ransomware, au lendemain de la déclaration de l'état d'urgence
Le 13 mars 2020, au lendemain de la déclaration de l'état d'urgence, une attaque a crypté les systèmes du deuxième plus grand hôpital du pays. Opérations reportées, dégâts provisoires de 150 millions de couronnes.
Ce que nous en faisons : Une pièce jointe ouverte a arrêté l’opération. C'est pourquoi, dans le cours, nous expliquons comment reconnaître le phishing et que faire lors de la première leçon.
Source : Aktuálně.cz268
des incidents de cybersécurité ont été enregistrés par NÚKIB en 2024, soit le plus grand nombre à ce jour. Il s'agissait le plus souvent du secteur public.
Source : NÚKIB, Rapport sur l'état de la cybersécurité de la République tchèque (2024)Centre d'opérations, analyse du trafic, réponse aux incident et physique approches.
Non. Dans les écoles, les entreprises et les institutions, les données, les caméras, les approches, les fournisseurs et le mode de construction sont tous connectés. Nous examinons donc la cybersécurité dans le cadre de la préparation aux crises de l’ensemble de l’organisation.
Non. L'audit convient également aux organisations où l'informatique est assurée par un administrateur externe. C'est là qu'il est souvent difficile de savoir qui gère les comptes et les dépôts, qui est responsable de quoi et quelle est la procédure de crise.
Bref rapport avec les risques, les priorités et les mesures et procédures recommandées en cas d'incident. Pour une plus grande échelle, nous compléterons le plan de formation de suivi de l'équipe.
Cyberaudit
Écrivez-nous le type d'organisation, le nombre de sites et qui gère votre informatique. Nous proposerons une portée raisonnable de l’audit.
Indiquez s'il s'agit d'une école, d'une entreprise ou d'une institution, combien de sites vous possédez et comment la gestion informatique est assurée. Nous recommanderons la portée de l’audit.