






























01
Cybersécurité
La partie numérique de la préparation aux crises. Cybernétique incident cela commence souvent par une personne : cliquer sur un lien de phishing, un mot de passe faible ou un travail imprudent avec IA. Prověříme comptes et les données et enseignez à l'équipe quoi faire au cours de la première heure.
Directeur de division GBH Cyber
Votre cybersécurité n'est pas pilotée par un marketeur, mais par un ingénieur.
En tant qu'ingénieur logiciel senior, il a travaillé chez IBM et chez Trezor (SatoshiLabs), où il a participé au développement de la suite Trezor. Chez GBH, il connecte la cybersécurité à l'infrastructure physique du groupe.
Impact pratique
L'incident ne reste pas seulement sur l'ordinateur. Cela affectera la circulation et la communication avec les gens.
Comptes, rendez-vous, caméras, fournisseurs et rôle de crise nous évaluons dans son ensemble. De cette manière, la direction recevra la base d'une décision.
La direction sait qui contrôle l'accès, qui est autorisé à modifier les données critiques et où s'arrête la responsabilité du fournisseur.
Pour les sauvegardes, les documents et les systèmes scolaires ou d'entreprise, nous déterminons les priorités : ce qui permet de maintenir l'opération et ce qu'il faut restaurer en premier.
Les caméras, les entrées, la réception et le réseau sont liés. Le plan d’incident prend donc en compte les données, le bâtiment et les personnes.
L'audit trouvera les points faibles et le cours apprendra à l'équipe comment y répondre. Les programmes de cyberintimidation et d’intelligence artificielle se concentrent sur le comportement humain. Vous pouvez commencer par n’importe lequel d’entre eux.
En une journée, nous apprenons à toute l’équipe comment reconnaître le phishing, protéger les comptes et les données, et comment procéder en cas d’incident.
Voir le détail
Nous examinerons les comptes, les sauvegardes, les caméras, les fournisseurs et l'équipe de première réponse.
Voir le détail
Programme pour les élèves, les enseignants et les parents. Nous leur apprendrons à reconnaître l'incident et à l'arrêter.
Voir le détail
Deepfake, clones vocaux et fuite de données via des outils d'IA. Nous établirons des règles que les gens suivront.
Voir le détail
Nous combinons les comptes, les données, les caméras, l'accès et la première réponse en un seul plan. Il comprend l'informatique, la gestion et les personnes en opération.
Comptes et dates
Approches
Caméras
Première réaction
La sécurité comme un seul système
Données, portes et personnes dans un seul plan.
Un incident numérique aboutit souvent à l’accueil, à la salle de classe, à l’entrepôt ou à l’équipe de crise. La procédure aborde donc à la fois les factures et le régime physique du bâtiment.
Après l'audit et le cours, vous savez qui gère quoi et quoi faire dans les premières minutes incident.
01
02
03
04
NIS2 et la nouvelle loi sur la cybersécurité transfèrent la responsabilité à la direction. Un audit et une équipe préparée coûteront moins cher qu’une amende, un temps d’arrêt ou une perte de données.
jusqu'à 10 millions d'euros
ou 2% du chiffre d'affaires : amendes selon NIS2
La direction est responsable
responsabilité personnelle des mesures prises
24 / 72 heures
délais légaux pour signaler un incident
Fournisseurs
vous êtes également responsable de la supply chain
Il s’agit d’incidents publiquement documentés en République tchèque. L’audit et le cours se concentrent sur les faiblesses exploitées par ce type d’attaque : comptes, dépôts, facteur humain et première réponse. Nous ne garantissons pas que vous incident ne se rencontrera jamais. Mais nous vous préparerons pour que vous puissiez y faire face plus rapidement et à moindre coût.
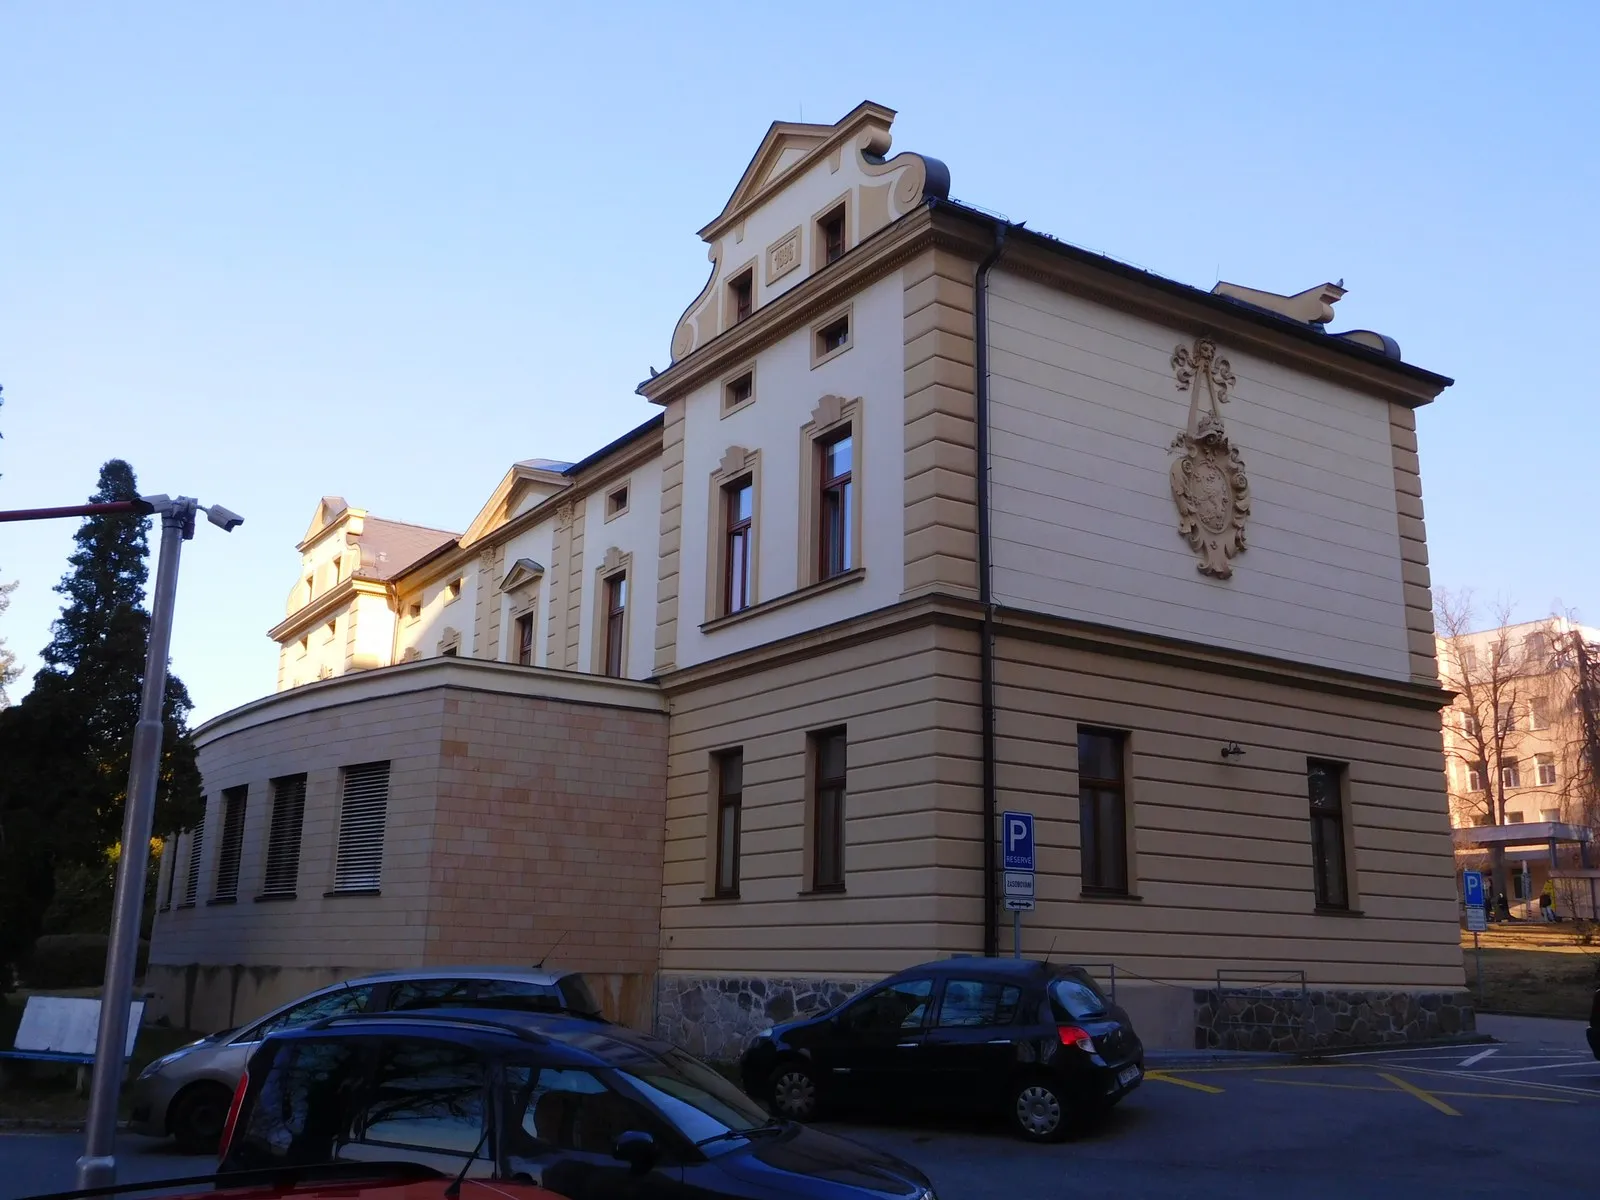
Ransomware Ryuk de décembre 2019
Le 11 décembre 2019, un ransomware a paralysé les systèmes hospitaliers. L'exploitation complète n'a repris que le 30 décembre, les dégâts ont dépassé 59 millions de couronnes.
Ce que nous en faisons : Tout a commencé avec la messagerie électronique et les comptes mal protégés. Le cyberaudit examine exactement ces points d’entrée.
Source : Télévision tchèque (ČT24)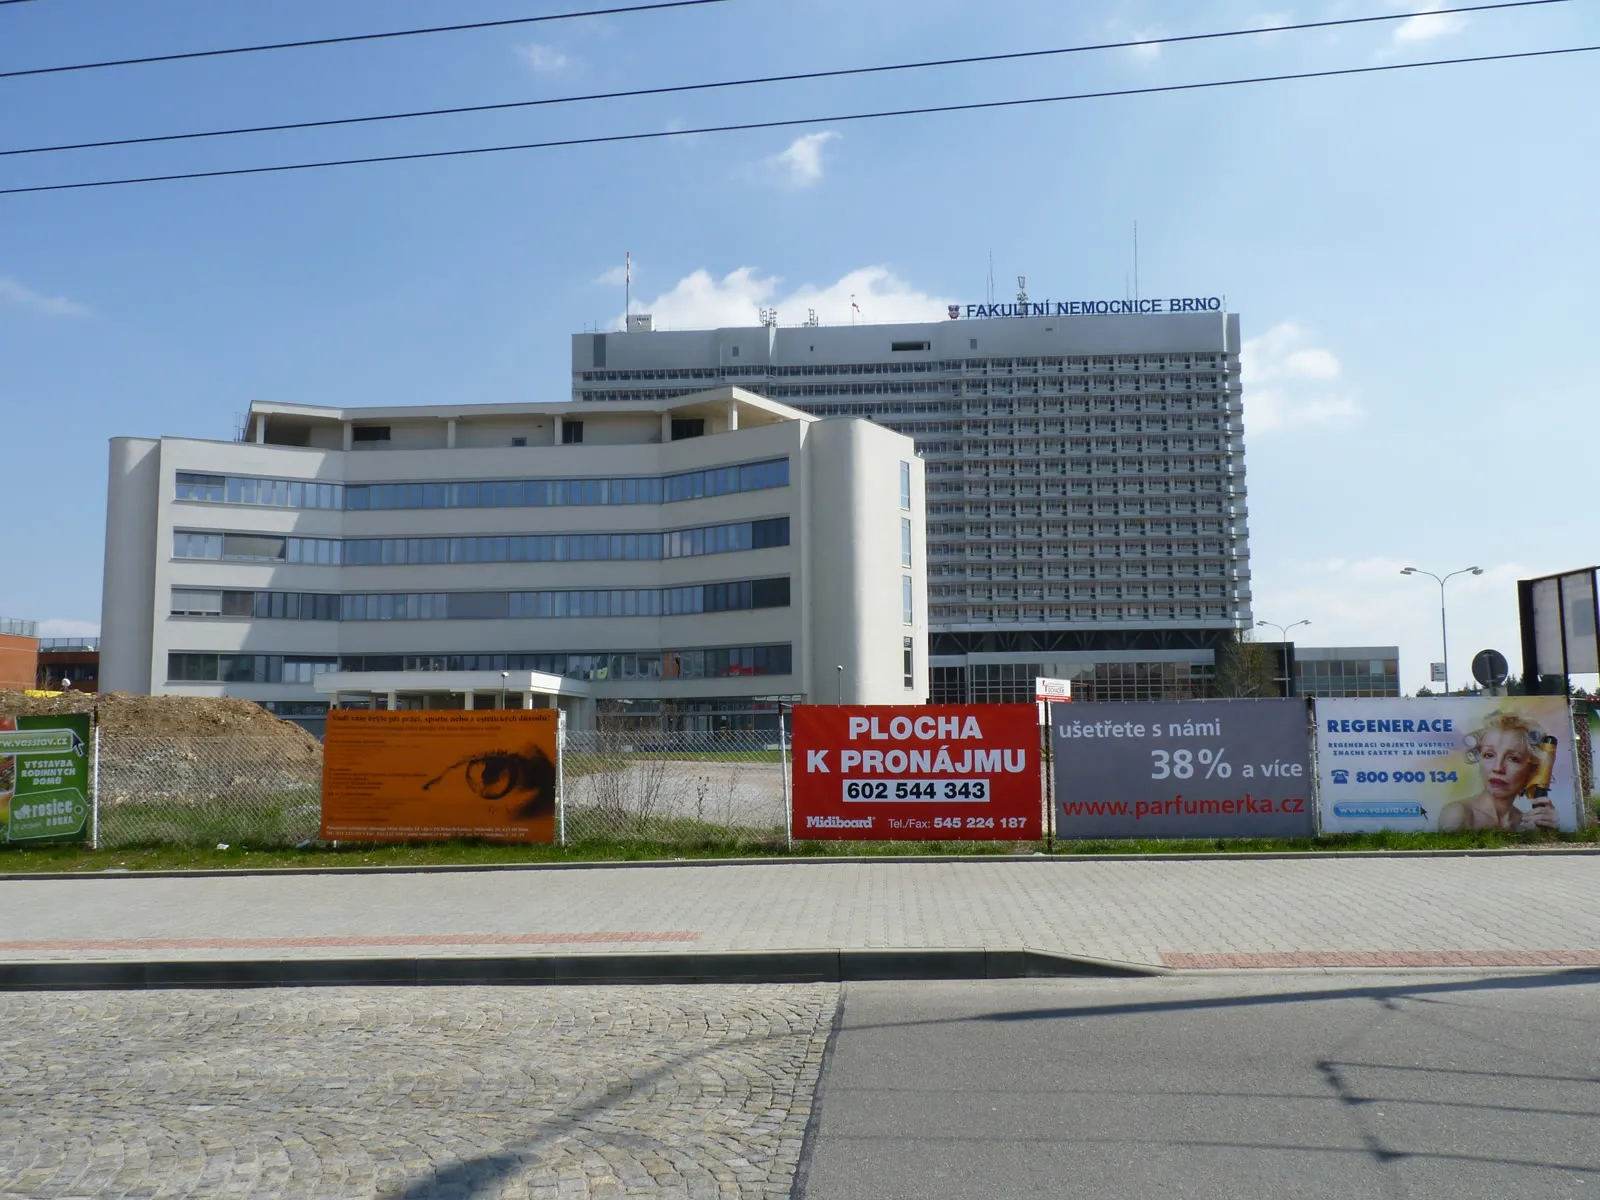

Mars 2020 · ransomware, au lendemain de la déclaration de l'état d'urgence
Le 13 mars 2020, au lendemain de la déclaration de l'état d'urgence, une attaque a crypté les systèmes du deuxième plus grand hôpital du pays. Opérations reportées, dégâts provisoires de 150 millions de couronnes.
Ce que nous en faisons : Une pièce jointe ouverte a arrêté l’opération. C'est pourquoi, dans le cours, nous expliquons comment reconnaître le phishing et que faire lors de la première leçon.
Source : Aktuálně.cz268
des incidents de cybersécurité ont été enregistrés par NÚKIB en 2024, soit le plus grand nombre à ce jour. Il s'agissait le plus souvent du secteur public.
Source : NÚKIB, Rapport sur l'état de la cybersécurité de la République tchèque (2024)
Sauvegardes, accès et données sous surveillance.
Généralement par audit. Il montrera les points faibles des comptes, des données, des caméras et des fournisseurs. Le cours enseigne ensuite à l'équipe comment réagir à un incident. Cependant, vous pouvez également commander chaque service séparément.
Non. Les écoles, les autorités et les services sociaux travaillent quotidiennement avec des données, des comptes et des caméras, souvent par l'intermédiaire d'un administrateur externe. C’est là qu’il est souvent difficile de savoir qui est responsable de quoi et qu’il y a un manque de procédures de crise.
De justesse. Les caméras, les entrées, le mode de construction et les comptes forment un seul système. C’est pourquoi nous les évaluons ensemble, dans le cadre de la préparation aux crises de l’ensemble de l’organisation.
Cybersécurité
Décrivez l'organisation, le nombre de personnes et ce à quoi vous avez affaire. Nous recommanderons la portée de l’audit et le cours.
Écrivez s'il s'agit d'une école, d'une entreprise ou d'une institution, combien de personnes vous avez et ce qui vous inquiète le plus. Nous vous proposerons une procédure spécifique.