






























01
ciberseguridad
La parte digital de la preparación para las crisis. cibernético incidente a menudo comienza con una persona: hacer clic en un enlace de phishing, una contraseña débil o un trabajo descuidado con IA. Prověříme cuentas y datos y enseñar al equipo qué hacer en la primera hora.
Director de División GBH Cyber
Su ciberseguridad no la impulsa un especialista en marketing, sino un ingeniero.
Como ingeniero de software senior, trabajó en IBM y en Trezor (SatoshiLabs), donde participó en el desarrollo de Trezor Suite. En GBH conecta la ciberseguridad con la infraestructura física del grupo.
Impacto práctico
El incidente no se queda sólo en la computadora. Afectará al tráfico y a la comunicación con las personas.
Cuentas, fechas, cámaras, proveedores y papel de crisis evaluamos en su conjunto. De esta manera, la dirección recibirá la base para tomar una decisión.
La gerencia sabe quién controla el acceso, quién tiene permiso para cambiar los datos críticos y dónde termina la responsabilidad del proveedor.
Para copias de seguridad, documentos y sistemas escolares o empresariales, determinamos las prioridades: qué mantiene la operación en funcionamiento y qué restaurar primero.
Cámaras, entradas, recepción y red están relacionadas. Por tanto, el plan de incidencias tiene en cuenta los datos, el edificio y las personas.
La auditoría encontrará puntos débiles y el curso enseñará al equipo cómo responder. Los programas de ciberbullying e inteligencia artificial se centran en el comportamiento humano. Puedes empezar con cualquiera de ellos.
En un día enseñamos a todo el equipo cómo reconocer el phishing, proteger cuentas y datos, y cómo proceder en caso de incidente.
Ver detalle
Revisaremos cuentas, copias de seguridad, cámaras, proveedores y el equipo de primera respuesta.
Ver detalle
Programa para alumnos, profesores y padres. Les enseñaremos a reconocer el incidente y detenerlo.
Ver detalle
Deepfake, clones de voz y fuga de datos mediante herramientas de inteligencia artificial. Estableceremos reglas que la gente seguirá.
Ver detalle
Combinamos cuentas, datos, cámaras, acceso y primera respuesta en un solo plan. Entiende TI, gestión y personas en operación.
Cuentas y fechas
Enfoques
Cámaras
Primera reacción
Seguridad como un solo sistema
Datos, puertas y personas en un solo plan.
Una incidencia digital suele acabar en la recepción, el aula, el almacén o el equipo de crisis. Por tanto, el procedimiento aborda tanto las facturas como el régimen físico del edificio.
Después de la auditoría y el curso, sabes quién gestiona qué y qué hacer en los primeros minutos incidente.
01
02
03
04
NIS2 y la nueva Ley de Seguridad Cibernética transfieren la responsabilidad a la dirección. Una auditoría y un equipo preparado costarán menos que una multa, un tiempo de inactividad o una pérdida de datos.
hasta 10 millones de euros
o 2% de la facturación: multas según NIS2
La gerencia es responsable
responsabilidad personal por las medidas tomadas
24 / 72h
plazos legales para informar un incidente
Proveedores
También eres responsable de la cadena de suministro.
Se trata de incidentes documentados públicamente en la República Checa. Tanto la auditoría como el curso se centran en las debilidades que explota este tipo de ataques: cuentas, depósitos, factor humano y primera respuesta. No garantizamos que usted incidente nunca se encontrará. Pero te prepararemos para que puedas manejarlo más rápido y más barato.
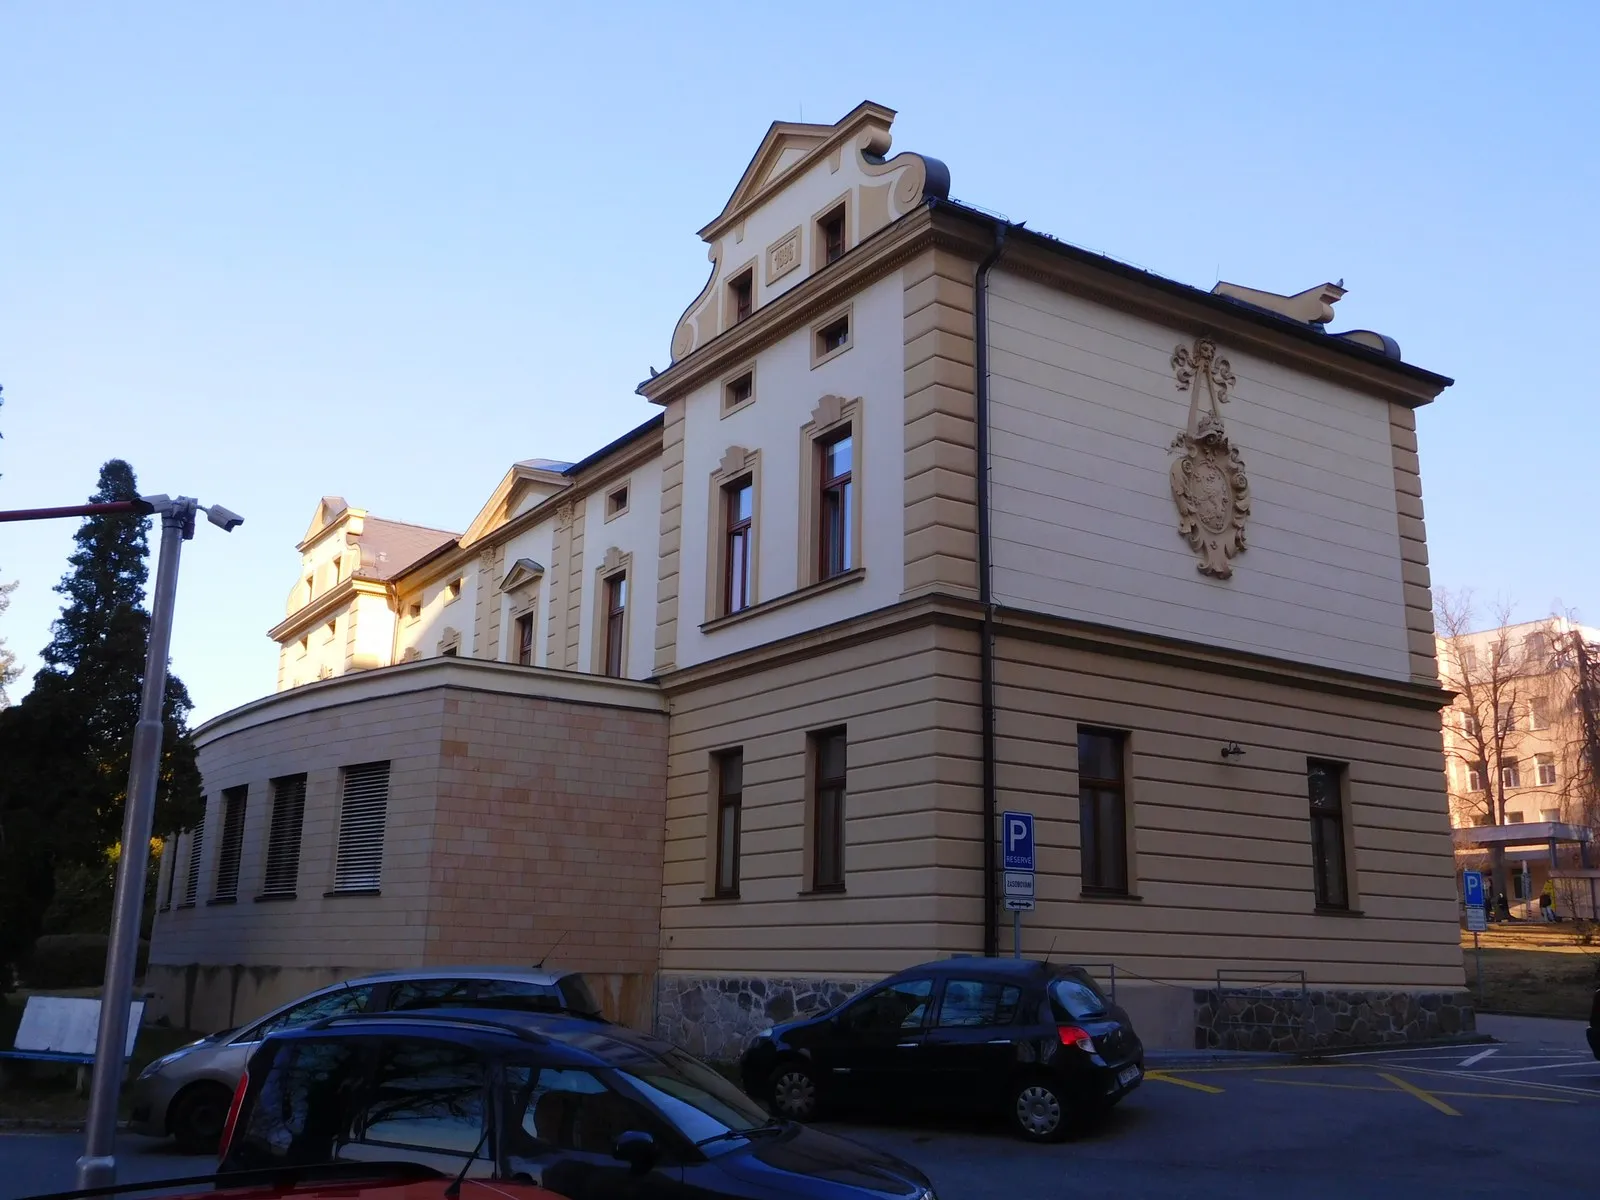
Diciembre de 2019 ransomware Ryuk
El 11 de diciembre de 2019, el ransomware paralizó los sistemas hospitalarios. El pleno funcionamiento no se reanudó hasta el 30 de diciembre; los daños superaron los 59 millones de coronas.
Qué hacemos con él: Todo empezó con el correo electrónico y las cuentas mal protegidas. La ciberauditoría examina exactamente estos puntos de entrada.
Fuente: Televisión Checa (ČT24)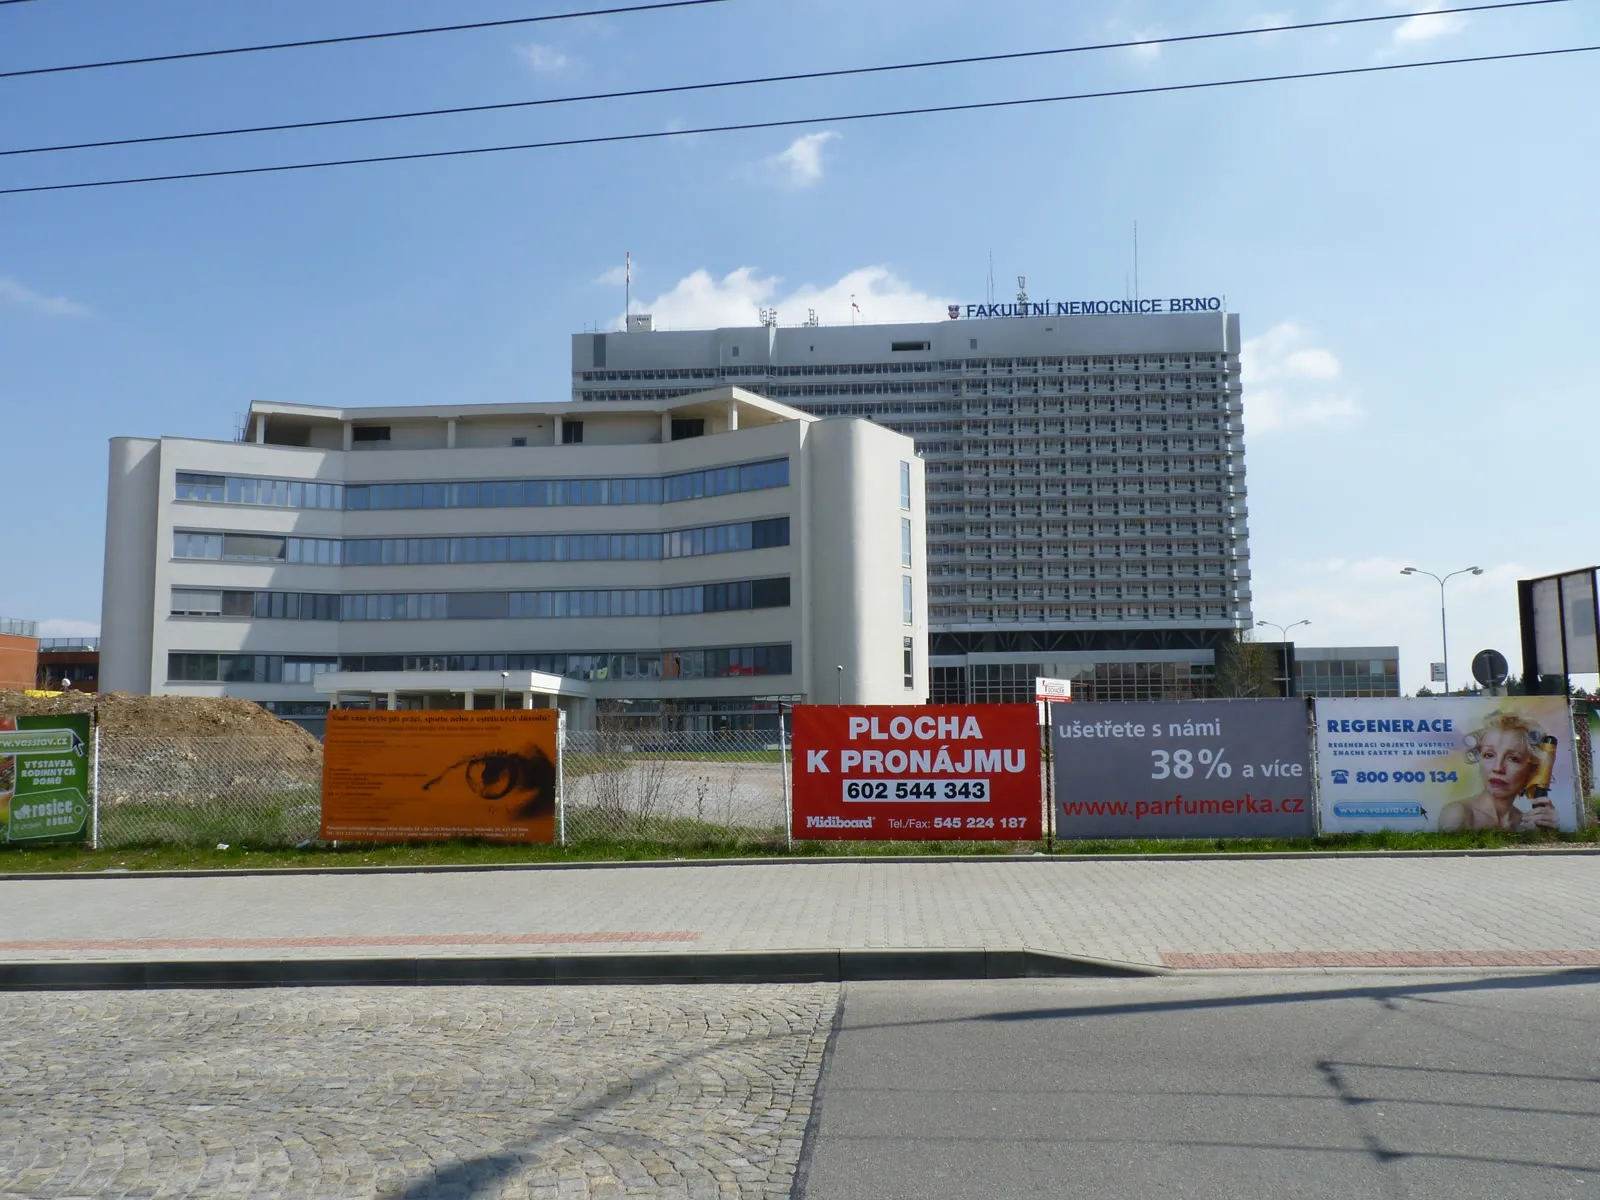

Marzo 2020 · ransomware, al día siguiente de declararse el estado de alarma
El 13 de marzo de 2020, un día después de que se declarara el estado de emergencia, un ataque cifró los sistemas del segundo hospital más grande del país. Operaciones aplazadas, daños provisionales de 150 millones de coronas.
Qué hacemos con él: Un archivo adjunto abierto detuvo la operación. Por eso en el curso practicamos cómo reconocer el phishing y qué hacer en la primera lección.
Fuente: Aktuálně.cz268
de incidentes de ciberseguridad se registró el NÚKIB en 2024, la mayor cantidad hasta el momento. La mayoría de las veces fue el sector público.
Fuente: NÚKIB, Informe sobre el estado de la ciberseguridad de la República Checa (2024)
Copias de seguridad, accesos y datos bajo vigilancia.
Generalmente mediante auditoría. Mostrará puntos débiles en cuentas, datos, cámaras y proveedores. Luego, el curso enseña al equipo cómo responder ante un incidente. Sin embargo, también puedes solicitar cada servicio por separado.
No. Las escuelas, las autoridades y los servicios sociales trabajan con datos, cuentas y cámaras todos los días, a menudo a través de un administrador externo. Es allí donde a menudo no está claro quién es responsable de qué y faltan procedimientos de crisis.
Por poco. Cámaras, entradas, modo de construcción y cuentas forman un solo sistema. Por eso, los evaluamos juntos, como parte de la preparación ante crisis de toda la organización.
ciberseguridad
Describe la organización, el número de personas y con qué estás tratando. Recomendaremos el alcance de la auditoría y el curso.
Escribe si es un colegio, empresa o institución, cuántas personas tienes y qué es lo que más te preocupa. Propondremos un procedimiento específico.